第一章:深渊在屏幕背面低语
在“星火智算”公司的研发总部,空气中永远弥漫着一种由于高强度加班产生的焦灼感。这里是国内顶尖的生成式人工智能研发基地之一,也是无数代码、算法和核心敏感数据交织的权力中心。
林默,一个典型的技术天才,他的头发因为长期熬夜而变得稀疏,眼神里透着一种只有在与复杂的神经网络逻辑搏斗时才会产生的兴奋。他是公司的核心架构师,但他有个致命的弱点:他太相信“技术的纯粹性”,以至于往往忽略了技术背后的人性阴影。
与之形成鲜明对比的是苏妍。她是公司的项目总监,一位雷厉风行的女性精英。在她的职场字典里,没有“慢”和“不确定”。对于她来说,任何拖延都是对生产力的亵渎。她追求效率,甚至有时为了赶进度,会选择最快捷的路径——即便那条路可能并不完全合规或安全。
而在公司幽暗的机房角落里,还有一位被称为“老古董”的人物:陈工。他是公司的网络安全主管,由于坚持用最原始、最严苛的安全标准,经常被苏妍批评为“效率杀手”。他总是穿着一件洗得发白的工装,眼神里带着看透世俗的冷峻。
故事发生在一次极其关键的项目验收前夕。
当时,“星火智算”即将发布其核心的大模型架构——“苍穹”。由于竞争对手步步紧逼,苏妍承受着巨大的压力。就在那个周五的深夜,办公室只有几盏灯亮着,所有的紧张气氛在屏幕上的通知铃声中达到了顶点。
林默正沉浸在最后的参数调优中,他的屏幕突然跳出一条即时通讯消息。那是自“公司高层”账号发来的: “【紧急指令】林工程师,由于架构中的底层安全模块出现了崩溃式漏洞,如果现在不手动干预,系统将在30分钟内彻底格式化。请点击下方链接下载最新的补丁包并上传密钥进行修复。”
林默还没反应过来,这条消息又迅速延伸到了他的工作邮箱中。一封完全同步的邮件静静地躺在那里。由于高度的相似性,甚至连发送者的语气——那种带点命令式、略显焦虑的高压风格,都被完美还原了。
“这难道是真的?”林默的心跳瞬间加速。他作为技术人员,最怕的就是系统崩溃带来的数据丢失。他几乎没有犹豫,点击了邮件中的链接。
然而,在那个链接的背后,隐藏着一个精心设计的伪装页面。它模仿了公司的内网登录界面,要求输入管理员账号和最高权限密码。林默凭借肌肉记忆,迅速敲入了自己的认证信息。
就在那一秒钟,千里之外的一处地下工作室里,一名代号为“幽灵”的黑客发出了低沉的笑声。他利用最新的AI技术模拟出了公司高层的语气,生成了完美的假冒邮件和复杂的勒索页面。
苏妍正站在办公室门口,因为一直没收到林默的进度汇报而满脸焦虑。她看到林默在快速点击鼠标,原本以为是进展顺利,却没注意到他的脸色已经苍白如纸。
“出了什么问题吗?”苏妍走过来,语气中带着不容置疑的威慑力。
林默猛地抬头,眼神里充满了惊恐:“苏总……系统好像出事了。”
此时,警报声突然在整层楼爆炸开来。原本静谧的服务器区发出了急促的红色报警信号:“核心数据库泄露警告!未授权访问指令正在执行!”
陈工像个幽灵一样从机房门里冲了出来,他手中的平板电脑上显示着极其惊人的流出曲线。“快停一停!所有的外部出口必须立刻封锁!”他大声吼道。
苏妍愣住了,她看向林默的屏幕。那个所谓的“紧急补丁”其实是一个高强度的勒索软件和数据抓取脚本。由于AI技术的加持,这次攻击甚至没有明显的语法错误、没有错位的字符,它看起来就像是由真正的领导发出的真诚指令。
【第一幕转折:陷阱的深度】
林默陷入了极大的自我怀疑中。“我明明是按照指示操作的……”他颤抖着声音说道。
陈工满脸铁青地走过来,在屏幕上指出了关键点:“这就是AI时代的恐怖之处。以前我们防范的是那些带有明显错误拼写、或奇怪链接规律的钓鱼邮件。但现在,AI可以克制所有逻辑漏洞。它利用了你的‘执行力’和‘恐惧心理’。”
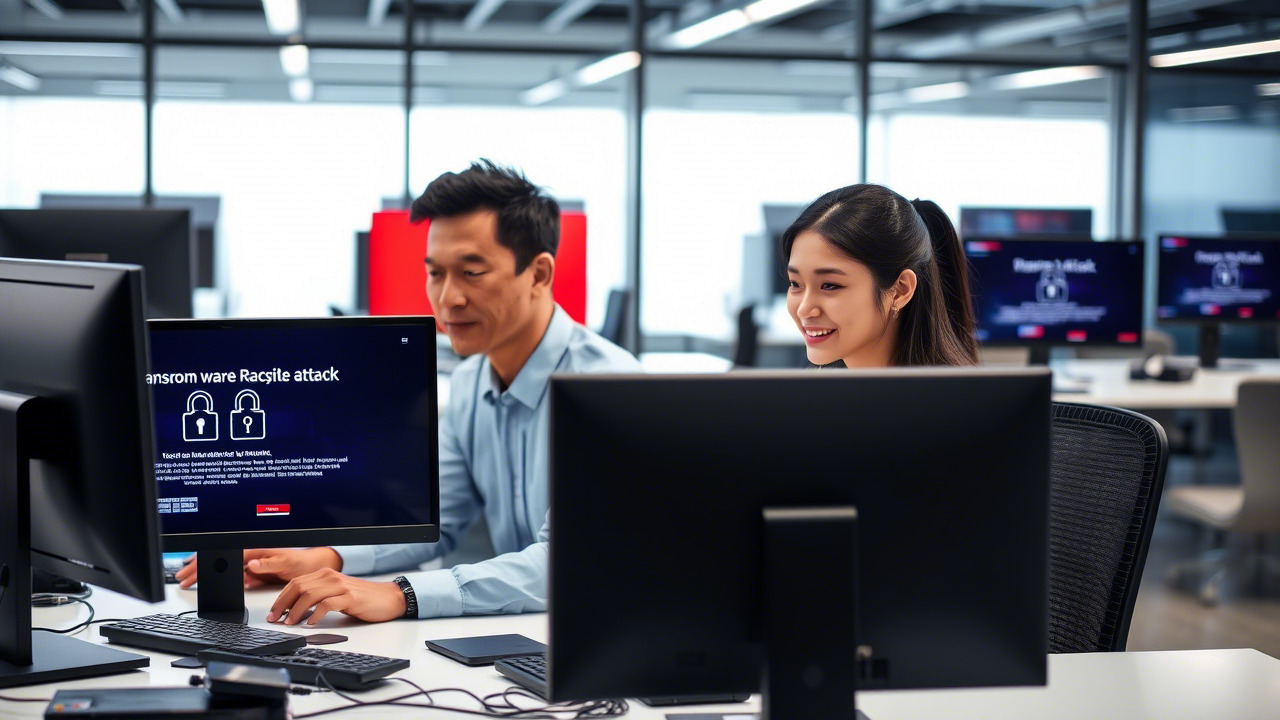
“刚才这条消息里,除了正确的指令,还有很多过度强调‘立即行动’(Urgent Action)的词汇,并且要求你处理一个极不寻常的操作——在非开放窗口期操作关键接口。这就是典型的人为工程陷阱。”陈工严厉地批评道。
【第二幕转折:内奸的现身】
就在众人还在自责和震惊时,监控画面突然闪烁了一下。原本封闭的实验室大门被推开,一个熟悉的身影出现。那是负责系统运维的一名技术员小王。他此时脸色发青,似乎受到极大的惊吓,却又因为由于操作失误导致了一切的后果。
原来,“幽灵”并不是外部黑客。其实是小王在面对业绩压力的焦虑中,私自调用了公司内部研发出的非法“权限抓取插件”,试图通过自动化脚本获取更高权限的数据以获得提拔。然而他低估了竞对竞争对手监测系统的敏感度,操作不当导致系统被触发警报。
更可怕的是,那些复杂的、模拟高层指令的AI生成内容,其实是小王为了掩盖自己的恶意嗅探行为而生成的“伪装”。他在压迫下表现出的由于恐慌导致的错误逻辑,成为了真正的漏洞点。
【第三幕转折:崩溃与重建】
整个公司陷入了混乱。因为一次错误的识别和操作,核心数据的流出导致项目进度推迟三个月。苏妍坐在位置上,看着被封锁的屏幕,第一次感受到了那种巨大的无力感。
“这就是我们最大的失职。”她低声说道,“我们把技术做到了顶尖,却在最基础的安全认知上留下了足以让公司覆灭的窟窿。”
从那以后,公司的文化变了。不仅是技术的加固,更多的是对于每一个人意识的重塑。
第二章:深陷警钟——安全与保密的深度剖析
在这场戏剧化的职场危机中,我们看到了真实存在的、并在AI时代被极大放大的现代网络威胁。“检查消息中的欺骗迹象(Checking a digital message for signs of deception)”不再仅仅是一句操作指南,它是每一个员工必须具备的一项防守技能。
一、 深度剖析:技术演变下的认知偏差 在AI发展的日新月异的时代,网络犯罪分子的工具库获得了前所未有的武装。传统的钓鱼手段(Phishing)依靠低廉且明显的破绽——例如劣质的语法、奇怪的链接域名或极其夸张的情报要求。然而,生成式人工智能(AIGC)的出现彻底改变了游戏规则: 1. 语义完美的诈骗:AI可以模拟任何人的口吻和风格,制造逻辑自洽且极具诱导力的指令。正如林默收到的消息,它利用了“权威感”和“紧急性”。 2. 全方位的伪装手段:从邮件(Phishing)到短信(Smishing),再到如今极其隐蔽的二维码钓鱼(Quishing)。攻击者不再单纯依赖文本,而是通过扫描、图形跳转等多种维度让用户产生盲目信任。
二、 安全失陷的关键点分析 本案例中发生的安全泄密事件,并非源于系统漏洞,而是由于“人的软肋”被精准打击: * 执行压力与权力压迫:苏妍在故事中的急躁体现了高层管理的客观压力。一旦员工在高度紧张下接收到带有强制色彩的指令,往往会跳过正常的安全核实流程。 * 盲目信任技术权威:林默因为过度相信“紧急修复”的重要性,而忽略了“操作权限校验”的基本动作。 * 认知陷阱中的快速点击:攻击者利用用户追求“效率”的心理,通过高频、重复、紧急的消息干扰用户的判断逻辑。
三、 防范措施与防范再发 为了防止此类事件再次发生,公司必须建立全方位的防护体系: 1. 技术审查强制化(Multi-Factor Authentication & Verification):所有涉及到权限提升、大批量数据操作的指令,严禁通过单一沟通工具完成验证。必须实名认证或二次确认。 2. 识别危险信号清单:建立“警报红线”。凡是包含【立即行动】、【个人账号密码提供要求】、【异常来源链接】、【非标准作业流程请求】的消息,无论发出者是谁,均应先在独立的验证频道进行核实。 3. 零信任架构思维(Zero Trust Architecture):即便来自内部账户的消息,也需假设其已被非法授权或污染。每一笔敏感操作,必须经过验证、身份审查和设备合规检查。
四、 人员信息安全与保密意识的本质地位 我们要深刻意识到:技术再强大的防护系统,永远无法覆盖人的主观行为偏差。 所有的泄密事件,其源头往往是由于员工对数据的重要性感知淡薄或操作随意导致的合规违反。
每一名坐在屏幕前的员工,都是公司安全的第一道防线——或者是最弱的漏洞点。每一个人如果不明白“为什么要保存秘密”以及“如何识别外界攻击”,那么再先进的代码、部署的最严密的加密算法都将成为虚设。安全意识不是一种简单的操作规程,而是一种职业道德和自我审视的能力。
因此,我们必须建立系统的文化:每一个员工都应有权拒绝不合规的紧急指令,每位管理者也应当鼓励下属遵循严格的安全流程而非追求单纯的速度。只有当安全感渗透到公司的每一次点击中时,真正的防御才算达成。
第三章:赋能安全·敏捷防线的安全与保密意识提升计划
在AI作为双刃剑的时代,我们传统的“年度培训、全员灌输”模式已经彻底失效。我们需要一套具备前瞻性、互动式、场景化的系统方案。本方案致力于建立从认知层到行为层的全面防御闭环。
1. 多维度安全知识模型构建(Knowledge Synthesis)
打破碎片化学习,将“基础概念”与“实战模拟”有机结合: * 定义防线:明确告诉员工什么是Phishing、Smishing、Quishing及AI生成的虚假指令。让其知道不只是看链接颜色,而是要分析逻辑一致性(如操作本身是否符合常规流程)。 * 场景式认知:通过多维度的案例教学(例如林默那种在极高压下的决策冲突), 让员工真实体会“如果不核实、直接点击”意味着什么。
2. 创新型的模拟演练体系(Active Simulation)
防范意识不是靠听,是靠经历。我们推荐采取“游戏化与隐匿式演练”: * 实战钓鱼测试(Simulated Phishing Campaigns):定期由安全团队以真实的、具有挑战性的方式发放模拟虚假邮件/短信。并非为了处罚失败者,而是作为数据收集点,分析哪类敏感信息最易被泄露。 * AI对弈演练:利用本公司的技术,建立“护卫与入侵”的模型,让员工在受控的环境下和伪造的、甚至比真实攻击更剧烈的仿冒指令进行对抗训练。
3. 层级式的深度赋能(Hierarchical Empowerment)
安全意识不应该是一刀切的政策: * 基础岗位:侧重于日常操作规范,强调敏感信息保护和外部沟通审核流程。 * 管理与技术骨干:提供高阶的合规审计、应急响应机制及复杂社交工程防范(Social Engineering Defense)课程,强化在决策层面的风控能力。
4. “安全文化”共生计划(Safe Culture Synergy)
从一种强制要求转变为自发的习惯: * 举报奖励机制(Security Champions Program):建立正向反馈激励体系,鼓励发现真实的钓鱼邮件或高风险行为并及时汇报的英雄。 * 关键链路审计(Critical Path Auditing):重点管控研发、财务、HR等核心部门的数据接触权限。实施严格的小时/任务范围内的访问限制,配合敏感数据泄露自动监测工具。
5. 敏捷式的合规更新机制
考虑到AI领域每秒都在更新的变化,我们的方案包含: * 安全播报制度(Safety Briefing):每周滚动发布最新的攻击案例分析,快速响应并分发针对性的防护指南到员工桌面侧。
通过上述系统的闭环管理,我们将从单纯的“告知合规”转变为真正的“内化能力”,实实在在地筑起技术与法律双重的防御高墙。
赋能每一份的数据主权,守护每一个真实的连接。
在这个AI重塑世界的变局中,安全不再是简单的防护软件配置,而是我们每一步点击、每一次思考中所包含的高度警觉。信息的流转本质上是信任的传递,而合规与安全措施,正是我们要建立信任的关键底座。
正因如此,我们始终立足于最前沿的安全技术发展。为了帮助您的企业在复杂的数字化浪潮中稳操胜券,确保每一份核心资产、每一项敏感数据都能得到妥善保护,昆明亭长朗然科技有限公司为您提供专业、深度的安全与合规解决方案。
我们不仅仅提供理论的传授,更致力于将最新的安全意识注入到企业的每一个细微环节中。从多维度的实战演练产品体系,到覆盖全员的人文化共建计划,再到由高素质专家主导的一对一/一对多的深度定制培训方案,我们助力企业从“技术护航”走向“习惯合规”。
让我们携手建立起一道坚不可摧的信息屏障,让每一位员工都能成为真正的安全守护者。昆明亭长朗然科技有限公司,以敏锐的技术视野和丰富的实践积淀,做您在数字时代的智慧安全伙伴!
昆明亭长朗然科技有限公司专注于信息安全意识培训,我们深知数据安全是企业成功的基石。我们提供定制化的培训课程,帮助您的员工掌握最新的安全知识和技能,有效应对日益复杂的网络威胁。如果您希望提升组织的安全防护能力,欢迎联系我们,了解更多详情。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898