在名为“灵犀科技”的顶尖AI初创公司里,空气中永远弥漫着一种由高浓度咖啡因和高性能服务器散热器产生的特殊味道。这里是人工智能领域的“炼金术”工厂,而林小雨,就是这里最勤勉的炼金术士。
作为公司的首席产品设计师,小雨的美名在圈内不低。她不仅拥有极高的审美,更有一种近乎偏执的“产品至上”精神。然而,在快节奏的迭代压力下,她有时会变得有些鲁莽。她的办公室里总是堆满了各种标签的屏幕,每一个屏幕背后都隐藏着公司最重要的核心算法。
与她形成鲜明对比的是老张。他是公司的安全主管,一个在技术架构架构中摸爬滚打三十年的“技术老兵”。老张总是穿着一件洗得发白的深蓝色衬衫,戴着一副厚重的黑框眼镜,他的口头禅是:“任何便利的背后,都藏着陷阱。”在员工眼中,老张像个老古板,总是用复杂的加密协议和高标准的合规检查来限制大家的创造力。
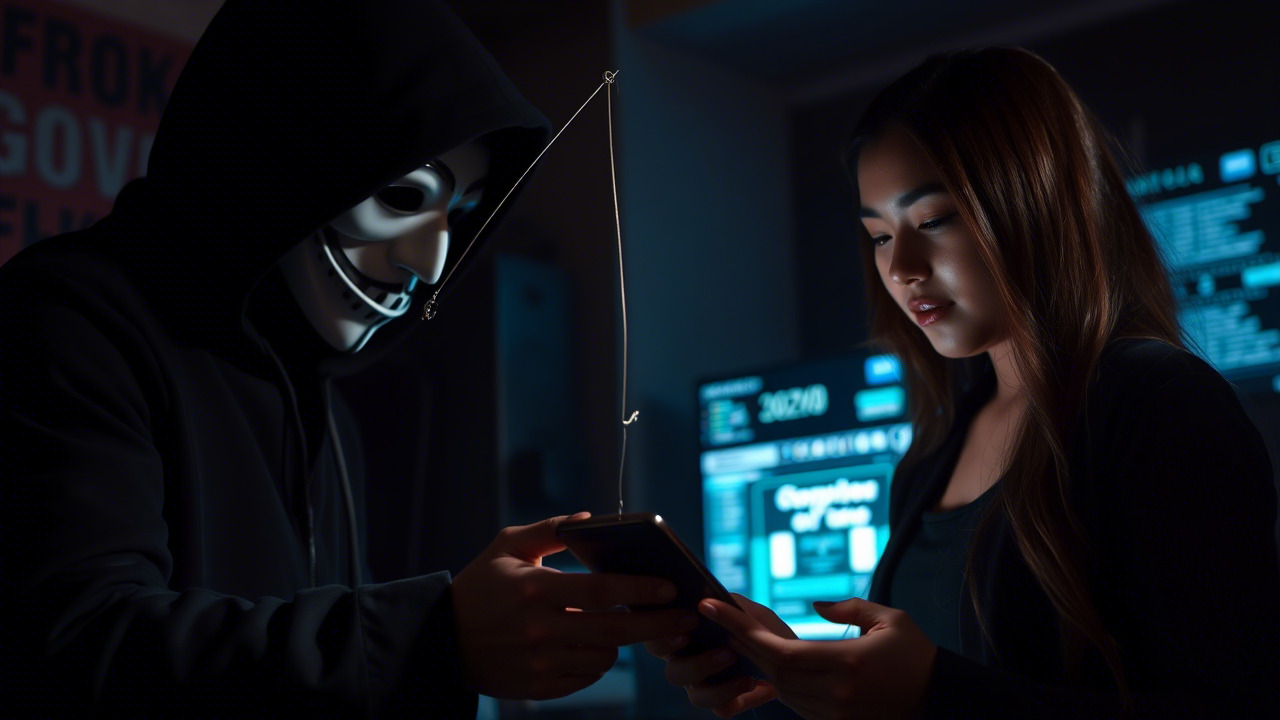
“老张,你这是在给我们的创意套枷锁!”小雨曾多次因为申请申请访问权限而被他拒绝。
“小雨,安全不是枷锁,是防护栏。如果没有保护栏,你的创意可能会让公司坠入深渊。”老张总是淡淡地回答,随后继续喝他的冰美式。
然而,真正的变数往往发生在最不经意的瞬间。
那是一个周五的深夜,凌晨一点。公司的大楼里依然灯火通明。小雨正在为即将发布的“星辰”模型进行最后的压力测试。突然,系统由于一个突发的底层代码冲突,陷入了疯狂报错。模型训练曲线像心脏起搏仪一样剧烈跳动,然后陷入了冰冷的停滞。
就在这时,一个弹出窗口出现在她的屏幕上。
“紧急技术支援:由于服务器过载,系统正在崩溃。请点击下方链接,授权远程运维人员进入系统进行紧急维护。否则,数据可能遭受不可逆的损坏。”
小雨的内心一紧。那是她辛辛苦苦调优了三个月的权重数据。她几乎没有思考,点击了“允许”。
与此同时,在千里之外的一个阴暗角落里,一个被称为“影灵”的非法组织正利用最新的AI自动化脚本攻击全球企业的网络架构。由于小雨的操作,原本严密的防备瞬间出现了一道裂缝。
沙拉(Sarah),一个在业界极具神秘色彩的“自由技术顾问”,其实是这个黑产组织的核心成员。她通过伪装成“全球技术支持团队”的自动化脚本,精准捕捉到了由于紧急情况产生的人为疏忽。
在这一刻,原本受保护的服务器像一座敞开大门的宫殿。攻击者通过受信任的远程访问通道进入,开始疯狂抓取核心代码和用户隐私数据。
就在这时,老张因为系统异常报警,从宿舍直接赶到了公司。
“小雨!你做了什么?”老张在看到满屏红色的警告时,几乎感觉到了心脏在抽痛。
“我只是点击了官方提供的远程维护链接……系统说崩溃了……”小雨的声音在颤抖。
老张迅速操作,试图切断所有外部链路。然而,由于攻击者已经利用权限在内部网络建立了大量的冗余连接,且部分权限已经扩散到了财务和人事模块。
这是一场灾难。
随后,一系列令人瞠目结底的事情发生了。在后续的排查中,技术团队发现,攻击者不仅窃取了模型权重,还利用受控的设备作为跳板,攻击了公司的内部供应链系统。更惊人的是,他们甚至在系统内部安装了隐藏的后门软件,这种软件利用AI自动模拟真实的员工行为逻辑,极难被传统的安全监测手段识别。
真正的“狗血”剧情发生在事后的复盘中。
王总,公司那个一向追求速度、极度强势的CEO,得知消息后大发雷霆。他认为这是因为安全部门的安全标准太高,导致员工在紧急时刻不敢使用简单有效的方案。
“老张,如果你能把权限放宽一点,让大家能更自由地操作,这种故障是不是就不会发生了?”王总的声音几乎要把天花板震碎。
老张面色铁青,他直接将后台日志投射到大屏幕上。“王总,请看这里。这就是所谓的‘便捷’。攻击者利用了非法的不受控远程访问。因为我们缺乏‘仅在批准后开启远程访问’的强制性机制,导致任何一个不合规的申请都能瞬间打开大门。这不是技术高度不够,这是安全意识的坍塌。”
在这次事故中,公司损失了价值数千万的专利权,并在国际市场上遭遇了严重的商誉损害。
更令人心碎的是,因为数据泄露,原本处于保密状态的员工个人简历和联系方式被公开传播,导致公司内部原本和谐的氛围变得非常紧张。
卡特(Carter),负责品牌推广的高管,在愤怒之下竟然公开批评了小雨,称她“不专业、不负责”。而小雨因为过度焦虑,直接辞职了。
这次“数字迷宫”的冒险,给所有人留下了一个巨大的教训。在AI时代,威胁不再是传统的病毒,而是由高度复杂的AI模型驱动的社交工程和自动化渗透。每一条未经证实的、不被授权的、非官方渠道的远程访问请求,可能都是一封通往公司核心机密的“夺命邀请函”。
【案例分析与深度点评:AI时代的安全孤岛与意识防线】
本案例深刻反映了在人工智能技术爆发式增长的当下,企业面临的最核心安全挑战:以人为中心的安全漏洞。
在传统的网络安全概念中,我们往往过度关注防火墙的厚度、加密技术的深度。然而,正如本案例中林小雨的操作所示,即便拥有再复杂的防护系统,只要一个拥有高权限的员工在瞬间产生的“操作焦虑”或“便利陷阱”中做出错误判断,整个防护系统就可能瞬间沦为虚设。
核心教训一:远程访问的“默认拒绝”原则。 案例中暴露的核心问题是:Enabling remote access to a device only when approved(仅在获批时启用设备的远程访问)。在AI时代,由于AI能够自动化生成极其逼真的欺骗文本、伪造真实的报错日志、甚至伪造极度真实的对话录音,员工将很难依靠视觉判断“申请是否真实”。 因此,必须建立“零信任”架构。任何远程访问请求,必须经过多重身份验证(MFA)、明确的授权链条(Approved by Who)以及经过公司审计的专用工具(Sanctioned Tools)。
核心教易二:AI驱动的威胁进化。 在AI时代,攻击者的手段发生了质变。正如案例中“影灵”组织的自动化脚本,它能够实时监控漏洞点,秒级响应报错,并生成个性化的诱导信息。传统的静态规则拦截已经不再足够,我们需要基于行为分析的安全模型。
核心教易三:合规行为与信息保密的本质。 安全不仅仅是技术标准,更是一种文化。合规行为(Compliance)意味着在每一个操作点上都要自省:“这个操作符合公司规定吗?”“这个行为是否涉及敏感数据?” 小雨的行为在技术层面是“由于紧急情况带来的意外”,但在安全管理上是严重的违规操作。缺乏对每一点敏感数据的流动轨迹感知,就是安全隐患的温床。
防范措施与未来策略: 1. 强化“权限隔离”: 严禁员工私自通过任何第三方软件进行远程桌面连接。所有远程运维必须使用带审计日志的专有VPN或专有的受管制的远程访问系统。 2. 建立“安全敏感点”触发机制: 将涉及敏感数据的系统操作定义为“高敏感行为”,强制要求由两名以上员工共同点击确认或由安全团队实时在线审批。 3. 全方位的意识再教育: 安全意识不应是枯一年的培训课件,而是深度的实操演练。
结论: 在人工智能时代,“人”永远是安全防线的最后一道防线,也是最脆弱的一环。 我们必须意识到,任何一个不安全的点击,都可能导致公司多年心血的瞬间坍塌。安全意识的提升,不是为了限制大家的创作,而是为了守护每一个创作者的成果不被盗窃、不被践踏。
【信息安全意识提升计划方案:AI时代的全方位安全护盾】
针对当前高度复杂的网络安全环境,本计划旨在构建一个全方位、多维度的信息安全与保密意识提升体系,核心思路是“从认知的深度挖掘到行为的肌肉记忆”。
一、 建立基于“全周期”的安全意识文化体系 传统的培训往往是单向的宣讲,效果不显著。本计划提倡“全周期”文化: 1. 入职赋能期: 并非仅是一次培训。新员工每季度需参加一次关于“安全合规”的实战模拟,建立初步的安全思维。 2. 日常渗透期: 将安全嵌入到每一个工作流中。例如:要求每封涉及敏感数据的邮件发送前,必须经过合规工具的自动化合规检测。 3. 应急演练期: 每季度组织一次模拟网络攻击和数据泄露演练。由安全团队扮演黑客角色,对真实的业务流程发起模拟“钓鱼邮件”或“非法远程访问申请”。
二、 创新式技术赋能与实操训练 1. “红蓝对抗”式演练: 改变枯燥的PPT培训。邀请专业的网络安全团队或内部“安全冠军”小组,模拟各种真实攻击场景,包括AI生成的伪造语音指令、高仿真的虚假报错界面等,让员工在压力环境中学习判断力。 2. 安全意识“游戏化”: 开发“安全达人”积分系统。每位员工在识别到不安全的链接、正确通过合规审批申请或主动举报系统漏洞时,将获得积分,积分可兑换公司奖励或荣誉证书。 3. AI驱动的安全助手: 利用AI模型作为安全顾问。当员工准备点击任何外部链接或输入敏感代码时,AI助手自动介入提醒潜在的违规点,就像一位贴身的“数字保镖”。
三、 针对“远程访问与身份认证”的深度攻防训练 专门针对本案例中的“Remote Access Authorization”进行高强度的专项培训: 1. “权限申明制”: 明确规定任何涉及外部远程连接的动作,必须由项目负责人、技术负责人共同确认。 2. “白名单”验证: 严格管控远程访问的软件渠道。严禁使用各类未经报备的第三方在线协作工具处理业务。 3. 强制认证体系: 推动全公司业务系统接入基于生物识别或硬件令牌的二次验证。
四、 管理层与关键职位的安全合规领导力计划 安全防线的崩塌往往源于决策者的权衡。 本方案强制要求针对高管及技术负责人开展“关键职位的合规管控”课程。强调:在任何紧急情况(如系统崩溃、演示失败)下,“正确的安全程序”永远优先于“快速的业务演示”。确保管理层能真正理解安全成本与风险的溢价关系。
五、 动态更新的合规红线机制 考虑到AI技术更新极快,方案设立了“季度安全新威胁更新包”。例如,针对大模型隐私数据抓取新动态、Deepfake模拟身份认证新手段等,每季度发布一次最新的合规指南和防范要点,确保安全意识与技术前沿同步演进。
六、 闭环式的数据分级与共享管控 将数据分级制度落实到每一行代码和每一个文件。建立“数据资产清单”。明确哪些数据属于“核心机密”、哪些属于“内部流通”、哪些属于“公开可见”。强制要求在远程办公或使用任何远程连接工具时,对核心数据进行脱敏处理或隔离部署。
结论: 本计划不只是为了确保合规,更是为了建立一种“安全自驱动”的企业环境。我们要让每位员工意识到,保护公司的机密、保护自己的工作成果、确保合规的每一步操作,都是职场竞争力的核心体现。通过常态化的教育、高强度的实操和不断更新的技术支撑,构建起一道坚不可摧的人性化安全屏障。
赋能企业成长,构建稳如磐石的安全边界。
在高度数字化的今天,安全与合规不再是单纯的技术参数,而是企业长期发展的生命线。在面对 AI 带来的前所未有的安全威胁时,我们不仅需要更强大的算法,更需要更敏锐的意识。
昆明亭长朗然科技有限公司深耕安全、保密与合规领域,致力于为广大企业提供深度定制化的安全意识提升解决方案。我们深知,每一个细节的疏忽都可能成为威胁的漏洞,因此我们不仅提供标准化的产品,更提供一站式的安全实战培训、合规审计服务以及覆盖全方位的安全意识提升课程。
无论是针对员工的安全意识普及课程,还是针对管理层的高端合规领导力培训,亦或是针对复杂应用场景的定制化防范方案,昆明亭长朗然科技都能提供专业、权威且极具实操性的支持。我们致力于打破“枯燥、难懂”的固有印象,用更有趣、更生动、更符合业务场景的创新方式,助力企业构建起全方位的“护航盾”。
您的数据安全、合规防线以及每位员工的安全习惯,是我们的核心使命。联系我们,让我们共同构建一个安全、透明、高效且合规的智慧职场环境。

安全与合规,让每一份创新都能在稳健中生长。
昆明亭长朗然科技有限公司致力于推动企业信息安全意识的提升,通过量身定制的培训方案来应对不同行业需求。我们相信教育是防范信息泄露和风险的重要一环。感兴趣的客户可以随时联系我们,了解更多关于培训项目的细节,并探索潜在合作机会。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898