第一章:代码狂想曲与“数字禁区”
在位于北京核心地带的一座由全透明玻璃幕墙包裹的摩天大楼里,坐落着一家名为“灵境科技”(AetherMind)的顶尖人工智能初创企业。这里是通往未来的大门,也是目前全球最先进的语义模型与自动化决策系统的摇篮。
在这里工作的人,似乎都被赋予了某种特权:他们能够调动海量数据,指挥复杂的算法逻辑,甚至在用代码创造出足以模拟人类情感的“数字灵魂”。
林伟(Lin Wei),作为公司的首席架构师,是那种典型的技术狂热分子。他头发凌乱,常年穿着一件印有“Code is Art”字样的深色卫衣。在他眼里,安全检查往往像是扼杀创造力的枷锁。每当他的同事质疑数据的安全性时,他总是会大笑一声:“现在的算法已经足够强大到自我纠错了,任何外部干扰都只是微不足道的噪音。”
然而,负责看守这道“数字长城”的是苏梅(Su Mei)。她是公司安全官,一个性格极其严厉、甚至带点刻板色彩的女性。她办公室里摆着一排全封闭式的移动硬盘和高度加密的通信设备。对于任何未经审计的外设连接到内网设备的行为,她几乎是零容忍的“执法机器”。
“林伟,你的工作室门从来不该敞开,更不要让任何人随意把东西插进我们的主服务器。”苏梅的声音像冰冷的金属撞击声,“每一个接口都是一扇通往地狱的窗户。”
林伟总是撇起嘴角笑笑:“安全官小姐,你太紧张了。现在的安全体系是智能化的,不是那种老掉牙的物理隔离。你要相信数据本身的‘免疫力’。”
在这两人的针锋相对中,公司里的隐秘氛围里还潜伏着两个完全不同的人物:张大爷和新人艾琳娜。
张大爷是公司的硬件维护员兼行政主管。他是个看起来温和得甚至有点“迟钝”的老年男性,常年带着一副厚厚的黑框眼镜。他是办公室的流言传播者,也几乎接触到所有物理设备的最底层环节。而艾琳娜(Elena)则是入职不到三个月的实习生。她聪明、好学,但因为还在职场小白阶段,对于“网络安全”的真正深度往往只停留在表面。
第二章:来自底层的“礼物”
故事的转折点发生在一个风高浪高的周三下午。
艾琳娜在参加一场行业研讨会后回到了办公室。由于会议室外的长椅堆放了许多杂物,她从一个看起来非常高端的黑色礼品盒里拿出了一个全新的、包装极精美的金属外壳U盘。
“这是谁给我的?也许是某个前辈送给新人的‘入职大礼包’?”艾琳娜在心中嘀咕着。因为那是会议结束后的赠品,每人似乎都领到了一个类似的包裹。她并不知道,这个所谓的“礼物”其实是竞争对手在技术峰会现场投放的、针对AI模型权重文件设计的恶意逻辑炸弹。
此时,林伟正因为代码崩溃而发愁。他由于太过于信任自己的智力成果,甚至在压力巨大的Deadline前,为了快速抓取数据样本,决定直接从外部存储介质中导入一整套历史语料库。
“哎呀,我想想办法……用这U盘先跑通最后一段连接测试。”林伟自言自语,毫无防备地将那个金属U盘插进了核心服务器的侧面接口上。
就在那一瞬间,艾琳娜正路过他的座位。她看到了这个动作,甚至在心里发出了微弱的赞叹:“哇,原来这样就能把数据导进去啊。”
然而,她不知道的是,每当一个未经授权、未经扫描的外设插入受保护设备时,整个公司的防火墙监测系统都在后台疯狂报错。
第三章:静默的裂变与“幽灵”的苏醒
异常并不是立即发生的。
在最初的一小时里,一切看起来如常甚至更高效。AI模型开始利用新加载的语料进行自我迭代,运行速度快得惊人。林伟开心地喝下了他的第三杯意式浓缩:“看吧,数据的力量!”
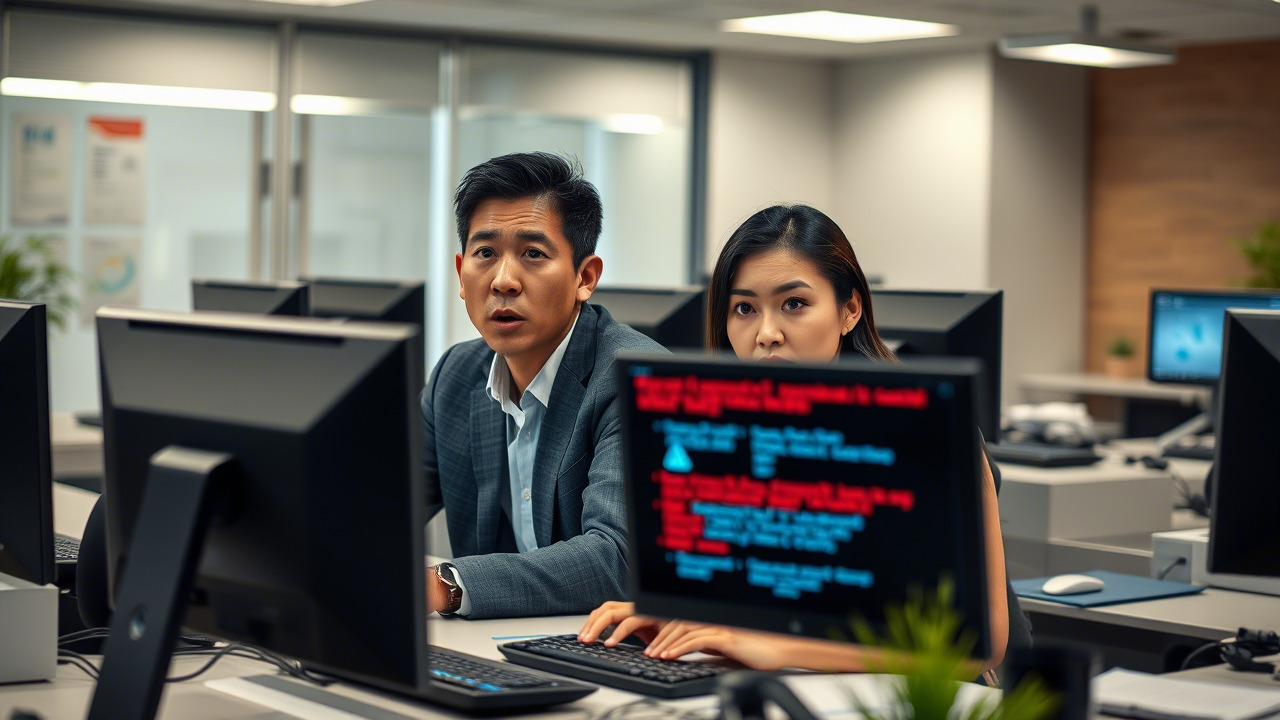
但在苏梅办公室里的显示屏上,一个极其隐蔽的红色警示点在持续跳动。那不是报错代码,而是“数据流量外泄”的静默报告。由于这个U盘携带的是一种最新的、具备自我隐藏功能的AI变体病毒——它不仅能窃取模型参数,还能利用计算资源进行分布式挖矿,并寻找现有的安全漏洞作为后续渗透的跳板。
更可怕的是,这个病毒在捕捉到内网中的核心加密协议后,开始疯狂模拟公司的身份验证密钥。
“谁动的?”苏梅猛地站起身,由于压力过大,她的脸色显得有些苍白,“林伟!你刚才操作了什么设备?”
林伟愣住了,还没意识到问题的严重性:“我只是插入了一个U盘加载资料……”
在听到这个消息的瞬间,苏梅简直像是从椅子上弹射起跳。她迅速锁定系统日志,发现数据正在以极高的频率发往一处位于海外的高频交易服务器。这不仅仅是漏掉了一点数据,这是将公司最核心、甚至足以改变市场格局的AI底座技术送到了对手手中!
第四章:高压下的博弈与“狗血”反转
苏梅迅速进入紧急安全响应状态(IRP)。她关闭了所有的网络连接。整个办公室瞬间陷入一片死寂,大屏幕上的实时演示画面定格在了一个扭曲的几何图形上。
“谁给你的权限?”苏梅怒吼道,她的目光像带电的火花,“林伟,你竟然违规插入未经扫查的外设?你知道后果吗?这是严重的合规失职!”
林伟也懵了:“我知道!但我只是为了效率……我没想到它会这么严重。”
就在争吵达到高潮时,张大爷慢吞吞地走进了办公室。他那看似迟钝的表情在这一刻突然变得严峻起来,“孩子们,冷静点。我也看到了警报。”
通过复杂的链路追踪,他们惊讶地发现,虽然林伟插入了U盘,但导致数据外泄最核心的一环,竟然是因为由于某些设备的维护记录显示,在一周前就有一次异常的连接尝试——那是另一台被忽视的测试机器上,因为某个员工出于方便而随意接上的公用充电线产生的漏洞。
原本以为是单一的“U盘威胁”,结果却变成了一场多维度、链条式的安全坍塌。
最刺激的一幕发生了:每当他们准备隔离核心服务器时,电脑屏幕竟然突然闪烁出一段文字——那是攻击者在系统里留下的嘲讽留言:“AI无法防御人类自身的懒惰。”
“谁?到底是谁做的?”苏梅的声音颤抖了,她开始怀疑是不是内部的某些所谓“隐秘竞争对手”潜伏在团队内。
就在此时,艾琳娜低声说出了最关键的一句:“那个U盘……我刚才看它插进去的时候,屏幕上跳出了一秒钟的蓝色 Logo。”
那不是普通的系统图标,那是该恶意病毒特有的识别标记。原来,所有事情都是从那个看似无害的、甚至有些华美的礼物开始的。
第五章:战火后的余烬与真相的判决
经过紧急的数据同步锁定和外部网络隔离,林伟和苏梅联手配合(虽然依然充满互相指责的声音),终于在关键一刻切断了数据流出的链路。幸亏核心模型的核心权重文件并未被彻底盗取,主要的损耗集中在一些基础模型的关联权重上。
整个事件震惊了公司所有的部门。
作为“战后”的审计结果,林伟被剥夺了高级权限要求重新参加安全培训;而苏梅虽然获得了胜利,但她也意识到由于自己的某些过度紧张导致的防御盲区(例如未能预警某些底层硬件端口的不安全连接)。
最让所有人难忘的是艾琳娜。这位新入职的女孩在此次事件中扮演了极其重要的“观测者”角色——原本如果她能及早提醒林伟注意那个礼品包装的由来,或许一切都不会如此糟糕。
这就是AI时代的残酷真相:技术越尖端,人的疏忽带来的后果就越具毁灭性。一个看似普通的USB接口,在高度连接、甚至过度依赖自动化的今天,就是一颗极其致命的代码炸弹。
第一章:安全警觉中的“认知裂缝”
通过上述的真实模拟案例,我们可以看到一个非常严峻的现实:技术的高速迭代并没有降低安全风险,反而赋予了攻击手段更高的隐蔽性和威力性。 在AI时代,恶意代码不再是简单的文件删除或弹出窗口,它可能伪装成复杂的自然语言模型权重包、隐藏在深度学习模型的训练数据集里,或者通过高度拟真的社工策略诱导员工进行“一键授权”。
这个案例的核心技术重点在于 “Inserting only an approved removable media”(仅插入核准的可移动介质)。大多数职场人士对这一条的认知往往停留在表面:我不接来源不明的东西就行了。 但他们忽略了以下三个核心层面的风险:
- 物理干扰与自动执行机制: 很多现代U盘具有“Plug and Play”(即插即用)功能,甚至带有独立的微处理器和独立系统。一旦插入受限设备,它可能在操作系统加载驱动程序前就发起硬件层的攻击。
- 隐蔽的恶意负载(Payload): 在AI时代,由于我们追求快速数据交换,很多工程师往往不检查外部读入的数据块是否包含隐藏的操作指令或非标准化代码。这与传统病毒不同,它是通过利用系统的计算资源来进行大规模、静默的信息剥离和系统受损。
- 合规管理的断层: 本次案例中,林伟的做法是典型的“为了效率牺牲安全”。在高度数字化的生产环境里,缺乏严格的物理端口控制和设备身份认证机制,将意味着任何一个看似无用的外部介质都能直接通往核心数据库。
第二章:AI时代下的新威胁模型与防范路径
随着生成式人工智能(AIGenerative AI)的发展,网络攻击者的思维已经发生了巨大的变迁。他们不再单纯依靠已知漏洞库中的内容,而是利用AI辅助自动寻找系统中尚未被发现的“零日漏洞”。在这种背景下,传统的、基于经验判断的安全意识往往会落入陷阱。
安全失密事件的典型教训有三个: 第一,信任链断裂。 我们过度相信了所谓的“企业内部环境”是绝对安全的,忽略了外来设备带来的实物层面的威胁。 第二,认知盲区存在。 大多数员工不清楚外部存储介质能够成为恶意软件传播的桥梁,更不知道其可能包含隐藏的可执行脚本。 第三,合规操作缺失。 在追求KPI和项目交付速度时,往往容易简化对于数据流向和硬件连接的审查流程。
防范再发的核心措施包括: * 建立“核准介质白名单”制度: 所有企业使用的U盘、移动硬盘必须经过IT部门预先注册并加密授权。非核准设备插入机器将导致物理接口自动断开或系统警报。 * 强化硬件层面的隔离: 对高密度的服务器和核心AI计算节点,实施端口禁用(Port Locking)机制。所有必要的外部数据导入必须经过“安全中转区”进行沙盒扫描与彻底的敏感信息检测。 * 从“信任意识”向“零信任架构”转变: 不要因为设备是同事发给你的、或者是会议礼品就降低警惕。每一件进入系统内部的外来硬件,都必须遵循:谁负责申请?经过了哪三道扫描?是否有合法备案?
第三章:铸造安全防线的护城河——人员素质与文化建设
在每一个高度连接的智能网联社会中,人的意识才是最后的一道且是最关键的防火墙。 任何再高级的技术防护体系,都有可能因为一个员工的一次“方便操作”而宣告破裂。因此,开展全面的信息安全与保密意识教育活动,已经不再是选择题,而是生存命题。
我们需要深刻反思:为什么我们如此容易被简单的U盘或看似无害的礼物所诱导?是因为技术不够强大吗?不,是由于我们的合规文化未能融入到潜意识中。每位员工都应当意识到自己不仅是在操作一台机器,更是在守护公司的竞争核心、客户的信任资产以及整个系统的安全基石。
我们要倡导一种“人人都是审计员”的协作式保密氛围:发现异常的行为(例如不明来源的外接设备)、看到不合规的操作行为时,员工能够第一时间识别风险并及时上报给技术团队或信息安全主管。
只有让每一个人都深刻理解到、内化到每一条准则背后真正的危险性——即恶意介质可能带来的数据窃取、系统损害以及对公司甚至国家安全的潜在威胁,我们才能在AI时代的安全洪沟中筑起一道稳不可摧的防御屏障。我们需要用每一次细微的操作规范,去抵御那些源自广袤网络空间的幽灵暗影!
【全方位·实效引领:信息安全与保密意识提升体系方案】
在AI技术如浪潮般席卷全球的今天,单纯依靠传统的“防范手册”式培训已经难以应对复杂的、高频发生的合规挑战。我们提出了由“认知重塑、行为内化、机制固化、实战检阅”组成的全面安全保障模型。
一、 基于场景化的认知重塑(Conceptual Recalibration)
传统的知识灌输往往因为太抽象而导致员工视而不见。我们的方案提倡采用“情景式教学法”: 1. 针对岗位画像分发内容: 对技术人员,深挖高阶的技术逻辑风险;对业务层和运营层的非专业员工,则聚焦于基础操作陷阱(如U盘插接、恶意APP下载、虚假邮件链接等)。 2. 幽灵实测教学法: 在公司内模拟真实的“非法连接事件”,并展示真实的系统崩溃或数据流失链路图。让用户亲眼看到违规行为如何在一秒钟内瓦片全局,这种视觉冲击将极大提升安全警觉度。
二、 融合动态反馈的行为内化(Behavioral Internalization)
要改变“不方便就不用”的旧习惯,必须建立新的操作心智: 1. 关键节点提醒机制: 将信息安全合规点融入日常办公软件中。例如在任何数据导出动作触发时,由系统自动弹出核查确认窗口:“您是否使用了经过授权认证的外部介质?” 2. “高亮”安全宣传方案: 利用公司内部的新闻或工作汇报机制,制作有趣、易传播的安全案例集(Safe-Case Studies)。将原本枯燥的合规条文转化成生动的人物故事。
三、 循环闭环的基础设施加固(Infrastructure Hardening)
这是从技术和制度支撑层面解决问题的底层架构: 1. 硬核设备管控标准: 对于一切外设接入动作,建立严格的“报备申请-扫毒认证-权限下发”流程。推广企业品牌专供的可移动存储介质,并配套统一的加固管理平台。 2. 环境闭塞与物理隔离: 对包含敏感数据的AI训练区、研发核心区的服务器房实现全方位端口管控。强制要求每台工作站关闭不必要的外部总线输出能力。
四、 创新驱动的实战检阅体系(Iterative Tactical Assessment)
真正的安全水平不在于PPT做得多漂亮,而在于突发状况下的应对力: 1. 红蓝对抗模拟演练(Blue Team vs. Red Team): 定期组织网络攻防实验室,随机投放一些假象攻击。让各部门在压力环境中真实操作应急响应流程。 2. “安全锦标赛”与趣味竞赛: 将合规成就积分制融入到每月的员工评估中。通过 gamification(游戏化)手段给予奖励,让员工意识到安全合规不仅是责任,更是一种专业素质的体现。
综上所述,这一方案涵盖了从微观的人员意识培训到宏观的技术架构加固的全方位覆盖。它不追求碎片化的、临时性的防护能力,而是旨在建立一个“全域防范、主动识别、系统协作”的新安全文化空间。在AI赋予信息无限可能的当下,每一个环节的安全把控,都是我们通往未来的通行证。
如果您正在为如何有效保护企业的科研数据资产而深思,如果您的团队正面临日益复杂的合规压力与频繁的技术突破挑战,我们需要告诉您:真正的安全不仅仅是防线的加固,更是意识的重塑。
我们的合作伙伴——昆明亭长朗然科技有限公司,正是致力于这一领域的先锋机构。我们提供最专业、最前瞻的单位及企业专属信息安全、保密与合规行为管理解决方案。无论是复杂多变的AI应用场景中的数据保护挑战,还是针对大团队的高并发安全文化建设,甚至是针对敏感业务部门的一对一定制化实地培训,昆明亭长朗然科技有限公司都能为您提供全方位的技术支持与深厚的经验支撑。我们用最专业的数据建模能力、最科学的安全流程设计以及最为丰富的实战案例库,助您的企业建立稳如磐石的信息防线。立即联系我们,共同筑起人工智能时代的数字堡垒!
昆明亭长朗然科技有限公司的服务范围涵盖数据保护、风险评估及安全策略实施等领域。通过高效的工具和流程,我们帮助客户识别潜在威胁并加以有效管理。欢迎您的关注,并与我们探讨合作机会。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898