前言:数字时代的安全隐患,无处不在
“数据是现代社会最重要的战略资源”。这句话并非空话,而是深刻揭示了数据在当今世界的重要性。然而,数据的价值,也伴随着巨大的安全风险。随着信息化、数字化、智能化浪潮席卷全球,我们的生活、工作、乃至国家安全,都与数据息息相关。然而,我们是否真正意识到数据安全的重要性?是否具备足够的安全意识和技能来保护这些珍贵的数据?
作为信息安全意识专员,我深知信息安全并非高深莫测的专业知识,而是与每个人息息相关、需要从“知”做起的日常习惯。今天,我们就来深入探讨数据安全的重要性,剖析常见的安全漏洞,并分享一些实用的安全防护技巧。同时,我们将通过几个真实案例,揭示缺乏安全意识可能导致的严重后果,并呼吁全社会共同努力,提升信息安全意识。
一、数据安全:静态保护与动态防护并重
数据安全并非一蹴而就,而是一个持续的过程。它包含着静态保护和动态保护两个方面:
- 静态保护: 指的是对存储在硬盘、数据库、云存储等静态存储介质中的数据的保护。主要措施包括:
- 加密: 将数据转换为无法阅读的格式,只有拥有密钥的人才能解密。
- 访问控制: 严格限制对数据的访问权限,只有授权人员才能访问。
- 备份与恢复: 定期备份数据,以便在数据丢失或损坏时能够快速恢复。
- 物理安全: 保护存储设备的安全,防止未经授权的访问和盗窃。
- 动态保护: 指的是对数据在传输、处理和使用过程中的保护。主要措施包括:
- 传输加密: 使用SSL/TLS等协议对数据进行加密传输,防止数据被窃听和篡改。
- 数据脱敏: 对敏感数据进行处理,使其无法识别个人身份信息。
- 安全审计: 记录数据访问和操作行为,以便及时发现和处理安全问题。
- 漏洞扫描与修复: 定期扫描系统和应用程序的漏洞,并及时修复。
二、减少存储敏感数据的设备数量,严格控制访问权限:构建安全屏障
数据安全的第一步,是减少数据泄露的风险。这意味着要尽可能地避免在不必要的设备上存储敏感数据。例如,不要将个人财务信息、客户数据等存储在个人电脑、移动设备或共享的云存储空间中。
同时,严格控制访问权限至关重要。采用最小权限原则,即只授予用户完成工作所需的最低限度的访问权限。避免使用默认密码,并定期更改密码。启用多因素身份验证(MFA),增加账户的安全性。
三、加密:保护数据免遭窃取
加密是保护敏感数据最有效的手段之一。无论是静态存储还是动态传输,都应该对敏感数据进行加密。
- 静态数据加密: 使用磁盘加密、文件加密、数据库加密等技术,对存储在硬盘、数据库、云存储等介质中的数据进行加密。
- 传输数据加密: 使用SSL/TLS、VPN等协议,对数据进行加密传输,防止数据被窃听和篡改。
四、数据传输过程中的加密:确保数据安全无虞
数据在传输过程中,面临着被窃取、篡改的风险。因此,必须确保数据始终保持加密状态。
- 使用HTTPS协议: 确保网站使用HTTPS协议,使用SSL/TLS加密传输数据。
- 使用VPN: 在公共Wi-Fi网络上使用VPN,加密所有网络流量。
- 使用安全的文件传输工具: 使用加密的文件传输工具,例如Secure Copy (SCP)、SFTP等。
案例分析:安全意识缺失带来的教训
以下四个案例,都深刻地揭示了缺乏安全意识可能导致的严重后果。
案例一:遗忘的U盘——“数据泄露的隐患”
张先生是一家公司的财务人员,经常需要使用U盘传输财务报表。一次,他工作结束后,将U盘遗忘在公司会议室的桌子上。第二天,一位同事捡到了U盘,出于好奇,打开了U盘查看。U盘上存储着大量的财务报表,其中包含客户的个人信息、银行账户信息等敏感数据。
安全意识缺失表现: 张先生没有意识到U盘的潜在风险,没有采取必要的安全措施,例如对U盘进行加密。他将包含敏感数据的U盘遗忘在公共场所,导致数据泄露的风险。
教训: 任何存储敏感数据的移动存储介质,都应该进行加密。此外,在公共场所使用U盘时,要时刻保持警惕,避免遗忘。
案例二:弱密码的陷阱——“账户被盗的开端”
李女士是一名普通上班族,平时使用一个非常简单的密码“123456”登录各种网站和应用程序。有一天,她发现自己的银行账户被盗,损失了数万元。
安全意识缺失表现: 李女士没有意识到弱密码的危害,没有使用复杂的密码保护账户。她没有定期更改密码,也没有启用多因素身份验证。
教训: 使用复杂的密码,并定期更改密码是保护账户安全的基本要求。启用多因素身份验证可以有效防止账户被盗。
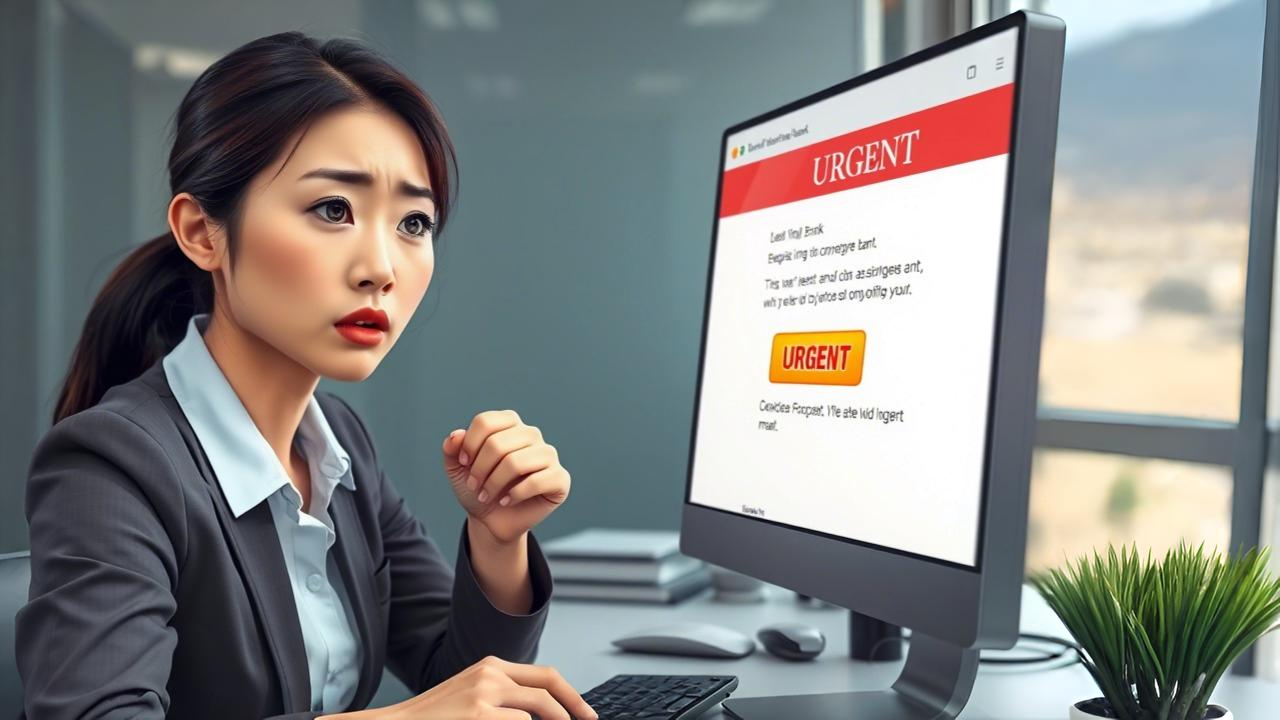
案例三:钓鱼邮件的诱惑——“信息泄露的通道”
王先生收到一封看似来自银行的邮件,邮件内容提示他的账户存在安全风险,要求他点击链接并输入账户信息进行验证。王先生没有仔细检查邮件的真实性,直接点击了链接,并输入了账户信息。结果,他的银行账户被盗,损失了数万元。
安全意识缺失表现: 王先生没有意识到钓鱼邮件的危害,没有仔细检查邮件的真实性。他没有学习如何识别钓鱼邮件,也没有了解如何保护个人信息。
教训: 要警惕钓鱼邮件,不要轻易点击不明链接,不要在不安全的网站上输入个人信息。
案例四:未经授权的访问——“系统安全的漏洞”
赵先生是一家公司的系统管理员,他没有严格控制对系统资源的访问权限,导致一些未经授权的用户能够访问敏感数据。有一天,一位恶意用户利用这个漏洞,窃取了公司的商业机密。
安全意识缺失表现: 赵先生没有意识到访问控制的重要性,没有严格控制对系统资源的访问权限。他没有定期审查用户权限,也没有及时修复系统漏洞。
教训: 严格控制对系统资源的访问权限是保护系统安全的基本要求。要定期审查用户权限,及时修复系统漏洞。
当下信息化、数字化、智能化环境下的安全挑战
当前,我们正处于一个前所未有的信息化、数字化、智能化时代。物联网设备的普及、云计算技术的应用、大数据分析的兴起,都带来了新的安全挑战。
- 物联网安全: 物联网设备的安全漏洞,可能导致个人隐私泄露、设备被恶意控制等问题。
- 云计算安全: 云计算服务的安全风险,可能导致数据泄露、服务中断等问题。
- 大数据安全: 大数据分析过程中,可能出现数据隐私泄露、数据滥用等问题。
- 人工智能安全: 人工智能算法的漏洞,可能导致决策失误、安全风险等问题。
全社会共同努力,提升信息安全意识
面对日益严峻的信息安全挑战,我们呼吁全社会各界,特别是包括公司企业和机关单位的各类型组织机构,积极提升信息安全意识、知识和技能。
- 企业: 企业应建立完善的信息安全管理制度,加强员工安全意识培训,定期进行安全漏洞扫描和修复,并购买专业的安全防护产品和服务。
- 机关单位: 机关单位应加强对公务信息的保护,严格控制对信息的访问权限,并定期进行安全审计。
- 个人: 个人应学习信息安全知识,养成良好的安全习惯,保护个人信息,并警惕网络诈骗。
- 教育机构: 教育机构应将信息安全知识纳入课程体系,培养学生的安全意识和技能。
- 媒体: 媒体应加强对信息安全问题的报道,提高公众的安全意识。
信息安全意识培训方案
为了帮助大家更好地提升信息安全意识,我们提供一份简明的安全意识培训方案:
目标受众: 公司员工、机关单位工作人员、公众
培训内容:
- 信息安全基础知识: 什么是信息安全?信息安全的重要性?常见的安全威胁有哪些?
- 密码安全: 如何设置复杂的密码?如何保护密码?
- 钓鱼邮件识别: 如何识别钓鱼邮件?如何避免点击不明链接?
- 网络安全: 如何安全使用互联网?如何保护个人隐私?
- 移动设备安全: 如何保护移动设备的安全?如何避免恶意软件?
- 数据安全: 如何保护敏感数据?如何进行数据加密?
- 安全事件应对: 发生安全事件时,应该如何应对?
培训方式:
- 外部服务商购买安全意识内容产品: 选择专业的安全意识培训产品,例如互动式培训、视频教程、案例分析等。
- 在线培训服务: 购买在线培训服务,提供灵活的培训时间和方式。
- 内部培训: 组织内部培训,由安全专家进行讲解和演示。
- 安全意识测试: 定期进行安全意识测试,评估员工的安全意识水平。
昆明亭长朗然科技有限公司:您的信息安全守护者
在构建安全数字家园的道路上,昆明亭长朗然科技有限公司将与您携手同行。我们提供全面的信息安全意识产品和服务,包括:
- 定制化安全意识培训: 根据您的具体需求,定制化安全意识培训内容和形式。
- 互动式安全意识培训产品: 提供互动式安全意识培训产品,让员工在轻松愉快的氛围中学习安全知识。
- 安全意识测试平台: 提供安全意识测试平台,帮助您评估员工的安全意识水平。
- 安全意识评估报告: 提供安全意识评估报告,帮助您了解员工的安全意识薄弱环节。
- 安全意识宣传材料: 提供安全意识宣传材料,例如海报、宣传册、视频等。
选择昆明亭长朗然科技有限公司,就是选择专业的安全团队,就是选择可靠的安全保障。让我们共同努力,守护您的数字家园!
昆明亭长朗然科技有限公司提供定制化的安全事件响应培训,帮助企业在面临数据泄露或其他安全威胁时迅速反应。通过我们的培训计划,员工将能够更好地识别和处理紧急情况。有需要的客户可以联系我们进行详细了解。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898