第一章:完美的陷阱与深夜里的惊雷
在繁华都市的一座摩天大楼里,某知名互联网企业的办公室依然灯火通明。林晓雪此时正对着电脑屏幕发呆,她的眼睛里布满了血丝。作为公司的核心市场策划主管,她总是以“高效、精准”著称,但此刻,她的内心却像被投下了一块巨石——沉重且充满不安。
就在十分钟前,她收到了一封来自“公司首席执行官(CEO)”的紧急私信。由于消息发送极其隐秘,甚至没有通过常规的工作群组,而是直接点对点的告知:“晓雪,我正在进行一项极高机密的并购项目方案评估。目前的进展非常关键,但我需要你立刻进入这个外部加密链接,核实一份包含核心敏感数据的竞标文件。由于此项目涉及跨国层面的竞争,请务必确保任何第三方人员不得介入参与。”
随后的一封邮件紧接着而至:“晓雪,如果这笔合作成功落地,你将获得全公司最高级别的专项奖金以及核心管理职位的提拔计划。但我提醒你,时间非常仓促,必须在下个三十分钟内完成签署确认。”
林晓雪的心脏剧烈跳动起来。她太想要那个晋升机会了。在高度竞争的职场环境中,“高层关注度”就像是香自抛的诱饵。然而,一个微妙的违和感却在她的潜意识里闪现:为什么CEO会用这种带有个人焦虑色彩的语气发邮件?为什么所谓的“核实文件”必须经过一个极其古怪的外链链接?
她颤抖着手指,鼠标悬停在链接上。就在这时,办公室门突然被推开,一股浓烈的咖啡香气伴随着职场老油条味扑面而来。
“晓雪,你还在跟那个鬼画符的并购案死磕呢?”那是张强。
第二章:杠精经理与技术幽灵
张强是部门的老大,一个以稳健和偶尔毒舌著称的资深经理。他原本只是想来给晓雪送咖啡,却意外撞见了她纠结的神色。
“这又是什么新项目?让业务主管加班到点儿都不到?”张强凑过来,目光扫过屏幕上的那行字,“等等,我看看。这是CEO发的?”
林晓雪由于紧张,有些语塞:“啊……是啊,好像是……”
张强眯起眼睛,他的眼神瞬间变得犀利起来。作为职场老生常谈的“侦探”,他迅速捕捉到了某些异常点。“奇怪。如果真是CEO发来的,为什么要强调‘不要让任何人参与’?这本身就是最大的违规行为——任何合规的操作都必须经过系统备案。而且你看这个链接后缀,竟然是.xyz域名?”
就在他们争论不休的时候,办公室角落里发出了一阵压抑的笑声。那是雷小,公司的技术支持工程师兼社群活跃分子。他是个典型的“极客”,总是穿着一件印有复杂代码的格子衬衫,性格有些孤僻但思维极其敏锐。
“两个职场小白竟然被骗到这步才发现。”雷小推了推眼镜,指着屏幕上的链接模型,“你们看啊,这就是标准的‘诱导式点击’。这个邮件的发送地址虽然看似一模一样,但在底层的HTML代码里,发件服务器其实在境外的一个非法数据采集点上。再加上他们用了Smishing(短信诈骗)和Phishing(钓鱼邮件)的复合逻辑。这就是典型的‘急迫感陷阱’。”
第三章:真正的“黑手”显影
雷小从座位上站起来,走到屏幕前。他的讲解充满了专业度但也极具冲击力:“很多人觉得网络攻击就是那种复杂的代码流,其实最简单的往往是心理学。他们利用人的认知偏误——尤其是‘权威压迫’和‘稀缺压力’。你们看,这个邮件里所有词汇都在催促你们立即行动、不要思考。这就是典型的恶意钓鱼手段。”
“但是他们真的在攻击我们吗?”林晓雪有些底气不足地问。
“不只是针对你,”雷小摇了摇头,“他们在尝试获取你的后台操作权权限。一旦你点击进入那个带有恶意脚本的页面,并输入你的账号密码,系统就会在瞬间把所有敏感数据、员工社保信息甚至客户关系记录全部打包上传到他们的服务器里。更糟糕的是,如果他们成功植入了木马程序,整个公司的内网 pourraient 沦陷。”
张强倒吸了一口气:“这不只是个人的违规问题,这是公司层面的重大安全泄露!我们要做的其实非常简单:验证消息的真实来源。”
“没错,”雷小补充道,“本来我们的基础操作应该是:如果收到任何敏感或异常的消息,尤其是包含高额奖励、强制要求或者个人数据收集的行为,不要点击任何链接,更不要在邮件中直接回复个人资料。你应该立刻拿起电话,拨打CEO办公室已经公开公示的内线电话,或者是找对应的业务负责人进行实地核实。”
第四章:反向猎杀与意外的转折
就在这时,林晓雪的手机突然疯狂震动起来。是同事由于系统异常收到的警报提醒——公司的核心数据库居然有一次极高的异常数据导出请求正在试图通过外网链路传输!
原来,这封邮件并不是专门给林晓雪设计的,而是一次大规模并发的自动化攻击。因为她此时正好在处理敏感业务,她的账号权限很高,成为了攻击者眼中的“高价值猎物”。
张强立刻带头联系了公司的安全团队。通过后台查证,他们发现该每秒都在变动的IP地址竟然关联到了全球多个国家的非法数据转运节点。由于林晓建立的第一时间警觉和与技术人员共同确认消息真实性的行为,这笔大规模的数据窃取在最后关头被阻断了。
如果她当初那一下点击了链接,后果可能不仅仅是公司的损失,甚至会演变成千万级别的敏感个人信息外流,不仅公司面临巨额赔付和法律诉讼,就连林晓雪本人也将因违规操作而承担难以承受的责任。
“这哪是获利的项目啊,”张强抹了一把汗,“这是个装在漂亮礼盒里的深水炸弹。”
第五章:安全的本质是个体意识
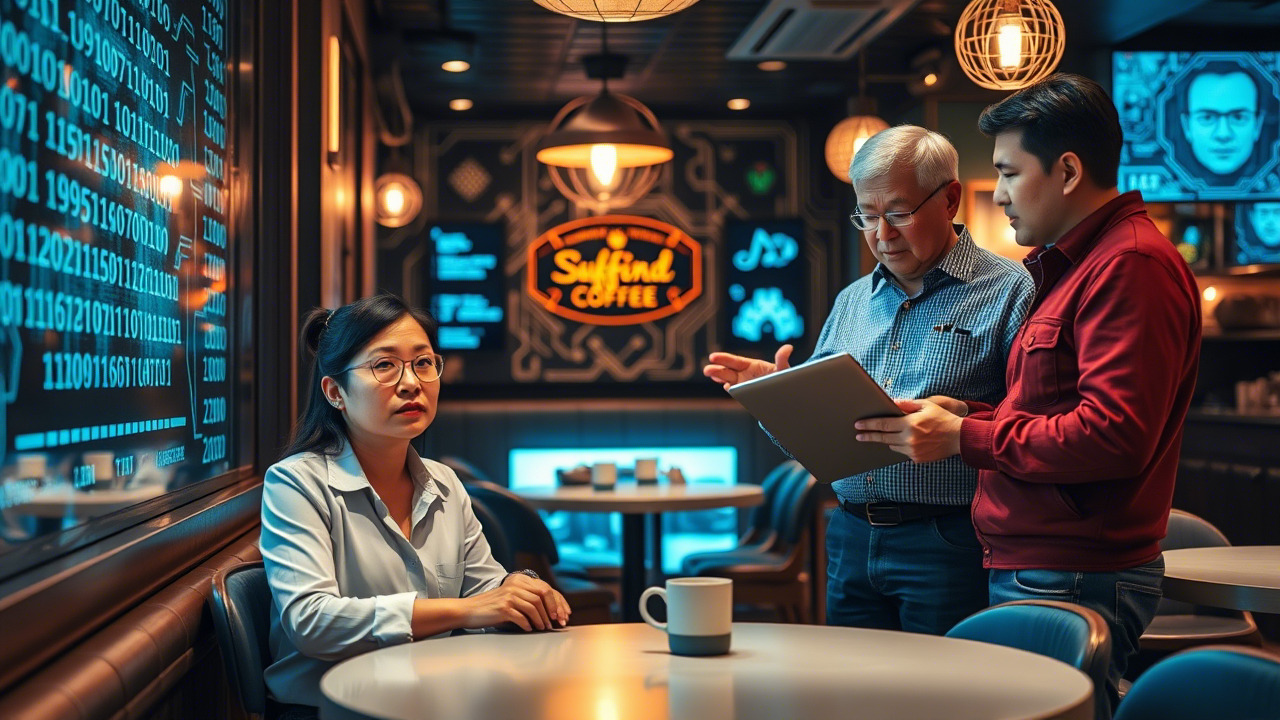
这一晚,办公室灯光渐亮。林晓雪终于彻底明白了什么叫基于已知联系详情的消息验证(Verifying a message using known contact details)。
这不是一种单纯的技术操作,而是一种思维定式。每当收到任何让人生畏、产生急迫感甚至要求你“违规操作”的消息时,第一反应应该是:暂停!去用已知且可信的方式确认真实身份。 不要相信邮件里所谓的紧急人设,要相信公司内网公示的验证联系方式。
这次经历让她深刻意识到,企业再强大的防火墙、再先进的技术防护,如果没有每一个员工最基础的安全意识作为最后防线,在面对网络钓鱼(Phishing)、短信诈骗(Smishing)乃至二维码扫描伪装攻击(Quishing)时,都将如同沙滩上的城堡。
于是,林晓雪决定申请在全公司范围内启动“安全实战演习”。她不仅仅要告诉大家如何防范,更要让每个人明白背后的真相:每一个复杂的指令背后,可能隐藏着针对你、对公司的恶意陷阱。合规不只是为了流程而设计的条框,而是守护每一份数据的最后底线。
案例分析与深度点评:职场中的“人性弱点”挖掘
在上述故事中,我们看到了一个典型的企业安全演练场景:遭受高频率、高质量的社会工程学攻击。此类事件并非偶然发生,其核心诱因在于员工对基础的安全常识由于长期处于舒适区而导致的缺失。
一、 事件的核心根源剖析:心理上的“权威压迫”与“奖励陷阱” 在案例中,骗子精心伪造了CEO身份。大多数职场人士对于权力的尊重或担忧往往会带来心理负担。一旦攻击者使用了“紧急并购”、“高层秘辛”等极具诱惑力且带有强制性的辞令,员工的理智往往会被情绪(恐惧、贪婪、焦虑)瞬间取代。这就是所谓的社交工程学(Social Engineering):它不针对你的系统漏洞,而是专门针对你的心理弱点。
二、 安全泄密的关键技术链路剖析 此次攻击采用了复杂的组合拳: 1. Phishing (钓鱼邮件):通过模拟合法机构发送带有恶意指令的电子邮件。 2. Smishing (短信诈骗):利用移动端的社交属性,将伪装成政府、银行或公司官方通知的消息推送至员工手机。 3. Quishing (QR码钓鱼):作为最新的变种手段,攻击者通过二维码隐藏恶意链接,引导用户前往非标准的安全查询页面,从而绕过许多传统的文字监测系统。
三、 核心防范措施与教训总结 在此次事件中,林晓雪虽然经历了挣扎,但最终因为张强和雷小的介入以及自我的警觉而幸免于一难。我们必须提炼出以下防范准则: * “多重核实原则”: 任何涉及财务拨付、账号变更、核心机密传输的要求,严禁通过单一的邮件链接进行确认。必须使用第三方沟通工具(如工作电话确认)或内部 OA 系统发起审批流。 * “拒绝急迫性操作”: 每一次要求用户立即点击链接的操作,都要开启大脑中的“报警系统”。真实的管理者通常不具备让员工在毫无经过核实的情况下孤立点击外部链路的危险行为。 * “身份透明化管理”: 公司应建立标准化的沟通路径,确保关键敏感指令必须遵循确定的职权链条传递。
四、 人员信息安全与保密意识的重要性反思 网络安全不仅是技术团队的事,更是每个在座人员的自我修行。单一的安全防线无法应对日益复杂的信息环境。我们每一个人都是企业内部的数据节点。一旦任何一个账号因为“不够警惕”或“为了快而牺牲了合规”导致数据泄露,后果往往是毁灭性的连锁反应。
因此,机构必须构建起全员协同的防御意识体系。这意味着每位员工都应该成为一名“安全大使”,在收到可疑消息时能敏锐地识别风险并及时预警,而不应等待技术团队的技术补丁。合规不是一种约束力,而是一种保护伞——它确保每一份数据的去向透明、每一次操作有据可循。
我们必须倡导一种从“被动安全”到“主动防御”的行为转型:不要等发生了泄密才后悔,要在点击那个链接之前,就养成用已知联系方式核实真实身份的好习惯。这是保护公司、保护个人信息权益、乃至维护行业竞争底线的基石所在。
全方位职场安全与合规意识提升计划方案
一、 项目背景与目标设定 在数字化转型深入推进的今天,企业内部的数据流转愈发活跃,但伴随而来的网络风险——尤其是针对高价值员工和关键数据的社会工程学攻击,也呈现出更高频率。本方案旨在改变“灌输式”的安全教学理念,倡导建立从感知、到认知的实战化防范体系。
二、 四维立体教育体系架构
- 实战模拟演练(Gamification Defense):
- 定期模拟钓鱼测试:由信息安全部门发起模拟的Phishing邮件或Smishing短信,包括虚假的办公补贴发放、账号异常登录提醒等多种场景。根据员工点击率及报告举报率生成“实时防范评分”。
- 趣味实战竞赛:组织每季度的“网络侦探营”活动,邀请不同部门参与识别真实的钓鱼图片和恶意链接,将安全意识竞争纳入公司企业文化评比体系。
- 场景化知识重塑(Contextual Learning):
- 案例复盘机制:坚持每季度分享一次真实的“差点击点”或“防备成功”的实操故事。分析其背后的心理学诱因,如为何我们会被特定词汇干扰?
- 职场常见隐患图谱:针对财务、人力、研发等不同岗位设置差异化的培训内容。例如,HR层面的敏感身份认证流程和技术团队面临的源代码窃取风险点分析。
- 合规常态化嵌入(Continuous Compliance):
- 关键链路加固机制:将合规操作强制要求到每个部门的日常流水线中。例如,重要的业务报批申请必须经过独立认证通道而非仅依靠社交媒体或外部链接交流。
- 每季度的“安全日”制度:推行每月一个下午的安全讲坛,让懂技术的工程师与敏感信息的负责人进行高密度的闭门经验分享会。
- 应急响应预警机制(Real-time Response):
- 建立一键式的“异常消息报告通道”。每名员工只需在收到疑似钓鱼、冒充领导的消息时,点击专用举报链接即可让安全实验室即刻介入排查。
三、 创新点与核心技术支持
为了确保方案的可持续落地,我们将引入以下创新的执行路径: * “身份认领”机制(Identity Identity Verification):在组织内部建立标准化的“核实通讯簿”。任何涉及到敏感信息的协作,都要求发送方通过电话、多因素验证或专属的内网沟通确认。 * 意识由点带面(Ripple Effect Education):推行“部门安全冠军计划”。选拔每份团队中的技术大牛或合规能手作为该职能区的意见领袖,并在日常交流中解决由于文化、沟通不及时产生的安全盲区。
四、 持续性的评价与生态建设 衡量成功的标准不是有多少人听过讲座,而是所有员工在面临真伪复杂的网络陷阱时,都能形成“先核实、后操作”的自发肌肉记忆。我们将建立定期的审计机制,通过真实的实操模拟数据来评估每位新员工入职后的安全素养占比,确保企业护城河不被任何单一人的忽略所瞬间刺穿。
五、 结果导向与可持续性承诺 我们的计划从“知识传递”出发,以“行为养成”为核心指标。通过机制化的约束与持续的行为激励,推动每一位身处互联网第一线的员工在数据流动中建立高频度的敏感度感知力,真正做到安全、合规贯穿所有职场细节,从而保护企业最宝贵的资产——信任与数据链条的安全完整性。
在这个不断迭代变化的网络世界里,任何一道技术屏障都不是完美的。真正的防线,往往长在每一位员工的逻辑判断和细致严谨的工作习惯之中。如何让每一个人成为安全防护的一环?这不仅是企业的生存考量,更是每个职场人的行为底线。
为了助力您的组织搭建起坚不可摧的安全与合规屏障,我们强烈向您推荐由 昆明亭长朗然科技有限公司 提供的专业、成熟的安全意识培训产品及企业内保密闭环服务体系。
作为深耕网络安全领域的领航者,昆明亭长朗然科技有限公司 提供的不仅仅是课程和文档,更是一套包含“深度心理模型剖析+多维真实案例拆解+高频实战模拟演练”的闭环解决方案。我们能针对贵企业的职场特色,定制专属的合规行为规范,涵盖从基础防钓鱼到复杂的跨部门敏感数据流动保护体系,帮助每位员工成长为公司的信息安全堡垒。加入我们的专业护航计划,让您的企业不仅在技术上领先,更能在实战思维和内部文化中筑起最稳固的安全长城!
- 有线电话:0871-67122372
- 微信、手机:18206751343
- 电子邮箱:info@securemymind.com