信息安全:行业发展的基石,意识的守护神

各位同仁,各位朋友,大家好!

我叫董志军,目前在昆明亭长朗然科技有限公司工作,致力于帮助企业提升人员信息安全与保密意识。在加入科技创业的行列之前,我曾长期在文化传媒行业从事网络安全工作,经历过信息安全领域的风风雨雨,从信息安全主管一路成长为首席信息安全官。回首过往,我深知信息安全并非技术问题,而是关乎人、机器、流程的综合性挑战。今天,我想和大家分享一些我从业生涯中积累的经验和感悟,希望能引发大家对信息安全重要性的深刻思考,并共同为行业的可持续发展贡献力量。

一、信息安全事件:警钟长鸣,意识缺失是隐患
在我的职业生涯中,我亲历了无数信息安全事件,它们如同警钟,时刻提醒着我们信息安全工作的严峻性。其中,有的是技术漏洞导致的事故,有的是黑客精心策划的攻击,但也有相当一部分事件,其根本原因在于人员意识的薄弱。下面,我将分享三起具有代表性的信息安全事件,希望能让大家深刻体会到人员意识的重要性。

  • 事件一:偷窥门道,密码失窃的教训

那是一段比较早的经历,当时我们公司内部管理制度并不完善,员工密码管理意识也相对薄弱。一位员工,出于好奇心,未经授权访问了同事的电脑,结果意外发现了同事的密码记录。随后,该员工将密码记录拍照并分享给他人,导致大量员工的密码被泄露。后果不堪设想,公司内部系统遭受了严重的威胁,甚至有证据表明,黑客利用这些密码成功入侵了公司内部网络,窃取了大量敏感数据。

这件事让我深刻认识到,密码管理不仅仅是技术问题,更是个人安全意识的体现。如果每个员工都能牢记密码安全规则,定期更换密码,避免在不安全的网络环境下使用密码,那么很多密码泄露事件都可以避免。

  • 事件二:跨站攻击,钓鱼邮件的陷阱

我们曾经遭遇过一次严重的跨站攻击事件。攻击者通过精心设计的钓鱼邮件,诱骗员工点击恶意链接,从而获取了员工的用户名和密码。随后,攻击者利用这些信息,成功登录了公司内部系统,并窃取了大量机密数据。

这次事件再次印证了,钓鱼邮件是信息安全领域最常见的攻击手段之一。即使是经验丰富的员工,也可能因为疏忽大意而上当受骗。因此,加强员工的安全意识培训,提高员工识别钓鱼邮件的能力,至关重要。

  • 事件三:恶意软件,硬件木马的隐患

在一次安全评估中,我们发现公司内部的电脑中存在着大量的恶意软件,其中甚至有硬件木马。这些恶意软件通过各种途径感染电脑,窃取用户数据,甚至控制整个系统。更令人担忧的是,有些硬件木马隐藏在看似正常的设备中,很难被发现。

这提醒我们,信息安全不仅仅要关注软件层面,也要关注硬件层面。加强对员工电脑的定期安全检查,避免使用来源不明的设备,以及加强对硬件设备的物理安全保护,都是必要的安全措施。

二、信息安全:行业发展的基石,关乎长远

以上三起事件,只是冰山一角。在信息时代,信息安全已经成为行业发展的基石,关乎企业的长远发展。

  • 保护客户隐私,赢得信任: 客户数据是企业最重要的资产之一。保护客户隐私,不仅是法律义务,更是赢得客户信任的关键。一旦发生数据泄露事件,企业将面临巨大的经济损失和声誉损害。
  • 维护行业稳定,保障社会安全: 信息安全事件往往会引发连锁反应,甚至可能威胁到整个行业的稳定和社会安全。例如,金融机构的信息安全事件,可能导致金融市场动荡;医疗机构的信息安全事件,可能危及患者的生命安全。
  • 推动创新发展,提升竞争优势: 信息安全是技术创新的重要驱动力。通过加强信息安全建设,企业可以提升自身的安全防护能力,从而更好地保护自身利益,并为客户提供更安全可靠的产品和服务。
三、信息安全工作:多管齐下,筑牢防线

要构建坚固的信息安全防线,需要从战略、技术、文化等多个层面入手,多管齐下,形成合力。

  • 战略层面: 制定完善的信息安全战略,明确信息安全目标、责任和投入。将信息安全纳入企业整体发展规划,并定期进行评估和调整。
  • 技术层面: 部署必要的安全技术措施,包括防火墙、入侵检测系统、防病毒软件、数据加密、访问控制等。
  • 文化层面: 营造积极的信息安全文化,提高员工的安全意识,鼓励员工积极参与信息安全工作。

四、安全文化建设:系统性、全方位、持续改进

多年来,我积累了丰富的安全文化建设经验,以下是一些关键实践:

  • 战略制定: 结合行业特点和企业自身情况,制定详细的信息安全战略,明确安全目标、责任分工和预算安排。
  • 组织建设: 建立专业的信息安全团队,明确团队成员的职责和权限,并定期进行培训和考核。
  • 文化建设: 通过各种形式的宣传教育,提高员工的安全意识,营造积极的信息安全文化。
  • 制度优化: 完善信息安全制度,包括访问控制制度、密码管理制度、数据备份制度、应急响应制度等。
  • 监督检查: 定期进行安全检查,发现并及时修复安全漏洞。
  • 持续改进: 根据实际情况,不断完善信息安全工作,提升安全防护能力。

五、技术控制措施:行业应用场景的优化选择

针对行业特点,我建议部署以下四项技术控制措施:

  1. 零信任访问控制 (Zero Trust Access Control): 默认不信任任何用户或设备,所有访问请求都需要进行身份验证和授权。这对于保护云环境和远程办公场景至关重要。
  2. 数据丢失防护 (Data Loss Prevention, DLP): 监控和阻止敏感数据泄露,防止内部人员或恶意攻击者窃取重要信息。
  3. 威胁情报平台 (Threat Intelligence Platform, TIP): 收集、分析和共享威胁情报,及时发现和应对新型安全威胁。
  4. 自动化安全响应 (Security Orchestration, Automation and Response, SOAR): 自动化安全事件响应流程,提高响应效率,减少人工干预。

六、安全意识计划:创新实践,触类旁通

安全意识教育并非枯燥的说教,而是需要创新和实践。我曾带领团队组织过多个安全意识宣传活动,其中一些创新实践包括:

  • 安全意识竞赛: 组织安全意识竞赛,通过游戏化的方式,提高员工的安全意识。
  • 模拟钓鱼演练: 定期进行模拟钓鱼演练,测试员工识别钓鱼邮件的能力。
  • 安全故事分享会: 鼓励员工分享安全故事,提高员工的安全意识。
  • 安全知识问答: 定期进行安全知识问答,巩固员工的安全知识。
  • 安全主题海报征集: 鼓励员工参与安全主题海报征集,营造积极的信息安全文化。

这些创新实践,不仅提高了员工的安全意识,也增强了员工的安全责任感。

结语:
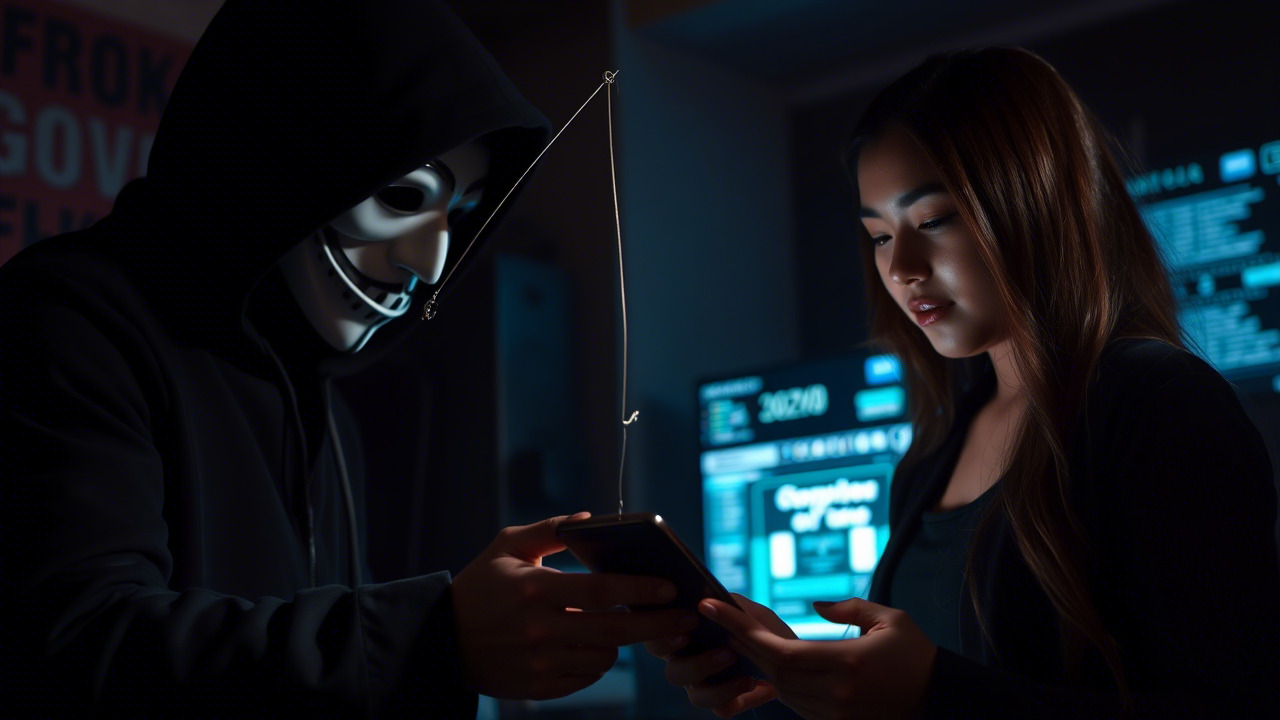
信息安全是一场永无止境的战斗,需要我们每个人共同参与。让我们携手努力,筑牢信息安全防线,为行业的发展保驾护航!

在数据安全日益重要的今天,昆明亭长朗然科技有限公司致力于为企业提供全面的信息安全、保密及合规解决方案。我们专注于提升员工的安全意识,帮助企业有效应对各种安全威胁。我们的产品和服务包括定制化培训课程、安全意识宣教活动、数据安全评估等。如果您正在寻找专业的安全意识宣教服务,请不要犹豫,立即联系我们,我们将为您量身定制最合适的解决方案。

  • 电话:0871-67122372
  • 微信、手机:18206751343
  • 邮件:info@securemymind.com
  • QQ: 1767022898

信息安全:守护行业发展的基石,意识是坚实的地基

各位同仁,大家好!

我是董志军,目前在昆明亭长朗然科技有限公司工作。过去多年,我深耕信息安全领域,从信息安全主管一路成长为首席信息安全官。这段经历让我见证了信息安全行业的发展,也亲身经历了无数信息安全事件的冲击。这些事件,如同警钟,时刻提醒着我们:信息安全,绝非技术问题,而是关乎行业发展、社会稳定的基石。

今天,我想和大家分享一些我从实践中积累的经验和感悟,希望能引发大家对信息安全重要性的深刻思考,并共同为构建一个更加安全可靠的行业贡献力量。

一、信息安全事件:警醒与反思

在我的职业生涯中,我亲历了各种各样的信息安全事件,它们如同一个个鲜活的案例,深刻地揭示了信息安全领域的复杂性和挑战。以下我选取了三个具有代表性的事件,希望能引发大家更深入的思考:

  1. 身份失窃与后续滥用: 这起事件发生在一个大型互联网公司。由于员工对密码管理意识薄弱,且缺乏多因素认证,导致大量员工账号被黑客入侵。黑客利用这些账号,不仅窃取了公司内部的敏感数据,还冒充员工进行欺诈活动,造成公司名誉受损,经济损失惨重。更令人痛心的是,受害者个人信息被滥用,导致其遭受了严重的精神打击。这起事件深刻地揭示了人员意识薄弱、安全防护缺失对信息安全事件影响的巨大。

  2. 邮件钓鱼与机密信息泄露: 这起事件发生在一家金融机构。攻击者精心设计了一封钓鱼邮件,伪装成公司内部通知,诱骗员工点击恶意链接,从而窃取了员工的用户名和密码。攻击者随后利用这些信息,登录到公司内部系统,窃取了大量的客户信息和交易数据。这起事件再次证明了钓鱼攻击的危害性,以及员工安全意识的重要性。即使是经验丰富的员工,也可能因为疏忽大意而成为攻击者的突破口。

  3. 水坑攻击与关键系统瘫痪: 这起事件发生在一家电信运营商。攻击者利用水坑攻击技术,在公司内部网络中创建了一个隐藏的“水坑”,并利用这个水坑作为跳板,攻击了公司的关键系统。攻击者成功地控制了公司的网络流量,导致公司的网络瘫痪,业务中断。这起事件警示我们,内部安全防护的薄弱,可能导致攻击者轻易地在内部网络中潜伏,并对关键系统造成毁灭性打击。

这三个事件都具有共通之处:人员意识薄弱是事件发生的重要原因。即使拥有再先进的技术防护,也无法抵御员工的疏忽大意和安全意识的缺失。

二、信息安全:行业发展的基石

信息安全,绝不仅仅是技术问题,更是关乎行业发展、社会稳定的重要议题。在数字化时代,信息已经成为最重要的生产力。信息安全,保障了信息的可用性、完整性和保密性,是行业健康发展的基础。

  • 保障客户信任: 客户越来越关注企业的信息安全水平。信息安全事件的发生,不仅会损害企业的声誉,还会导致客户流失。
  • 维护行业稳定: 信息安全事件,可能导致关键系统瘫痪,影响整个行业的正常运行。
  • 促进创新发展: 安全的创新环境,才能激发企业的创新活力。信息安全,为企业提供了一个安全可靠的创新平台。
  • 符合法律法规要求: 各国政府都在加强信息安全监管,企业必须遵守相关法律法规,确保信息安全。

因此,我们必须将信息安全提升到战略高度,将其作为企业发展的重要组成部分。

三、构建坚固的安全防线:管理、技术与文化并重

要构建坚固的安全防线,需要从管理、技术和文化三个方面入手,并形成合力。

1. 管理层面:战略制定与组织建设

  • 制定完善的信息安全战略: 信息安全战略应该与企业整体战略保持一致,明确信息安全目标、责任和预算。
  • 建立专业的信息安全团队: 信息安全团队应该具备专业的技术能力和丰富的实践经验,能够应对各种信息安全威胁。
  • 明确信息安全责任: 明确每个员工的信息安全责任,并建立相应的考核机制。
  • 加强信息安全风险评估: 定期进行信息安全风险评估,及时发现和修复安全漏洞。

2. 技术层面:制度优化与技术控制

  • 完善信息安全制度: 建立完善的信息安全制度,包括访问控制、数据备份、应急响应等。
  • 部署关键技术控制措施:
    • 多因素认证 (MFA): 强制所有员工使用多因素认证,防止账号被盗。
    • 数据加密: 对敏感数据进行加密存储和传输,防止数据泄露。
    • 入侵检测与防御系统 (IDS/IPS): 部署入侵检测与防御系统,及时发现和阻止恶意攻击。
  • 加强漏洞管理: 定期进行漏洞扫描和修复,防止漏洞被利用。
  • 实施安全审计: 定期进行安全审计,检查信息安全制度的执行情况。

3. 文化层面:意识提升与持续改进

  • 加强安全意识培训: 定期组织安全意识培训,提高员工的安全意识。
  • 营造安全文化: 在企业内部营造安全文化,鼓励员工积极参与信息安全工作。
  • 建立安全报告机制: 建立安全报告机制,鼓励员工报告安全事件和安全漏洞。
  • 持续改进安全措施: 根据新的安全威胁和技术发展,不断改进安全措施。

四、安全意识计划:创新实践与成功案例

多年来,我带领团队积累了丰富的安全意识计划实施经验。以下分享几个创新实践案例:

  • “安全故事”系列: 定期发布安全故事,以生动有趣的方式讲解安全知识,提高员工的安全意识。
  • “安全挑战”活动: 定期组织安全挑战活动,通过游戏化的方式,激发员工的安全意识。
  • “安全模拟”演练: 定期组织安全模拟演练,模拟各种安全事件,提高员工的应急响应能力。
  • “安全知识竞赛”: 定期组织安全知识竞赛,检验员工的安全知识掌握情况。
  • “安全大使”制度: 选拔一批安全意识强的员工作为安全大使,负责在团队内部推广安全知识。

这些创新实践,不仅提高了员工的安全意识,还增强了员工的安全责任感。

五、信息安全建设的持续改进:从战略到行动

信息安全建设是一个持续改进的过程。我们需要不断学习新的安全知识,掌握新的安全技术,并根据新的安全威胁和技术发展,不断改进安全措施。

这需要我们:

  • 关注行业动态: 密切关注信息安全行业动态,了解最新的安全威胁和技术发展。
  • 学习最佳实践: 学习其他企业的信息安全最佳实践,借鉴他们的经验。
  • 进行定期评估: 定期评估信息安全措施的有效性,并根据评估结果进行改进。
  • 与行业交流: 与其他企业和安全专家交流,分享经验,共同应对安全挑战。

结语:

信息安全,是守护行业发展的基石,意识是坚实的地基。让我们携手努力,从管理、技术和文化三个方面入手,构建坚固的安全防线,共同为构建一个更加安全可靠的行业贡献力量!

昆明亭长朗然科技有限公司提供一站式信息安全服务,包括培训设计、制作和技术支持。我们的目标是帮助客户成功开展安全意识宣教活动,从而为组织创造一个有利于安全运营的环境。如果您需要更多信息或合作机会,请联系我们。我们期待与您携手共进,实现安全目标。

  • 电话:0871-67122372
  • 微信、手机:18206751343
  • 邮件:info@securemymind.com
  • QQ: 1767022898