第一章:天才与“网红”的致命浪漫
在科技巨头“星耀科技”的研发部,林墨被公认为是个“代码诗人”。他头发凌乱,常年穿着一件印有“Debug is my Life”的深色卫衣,他的指尖在键盘上飞舞时,仿佛在与上帝进行某种跨时空的量子对话。他负责的核心项目——“涅槃”自研人工智能芯片的底层驱动,那是公司的命脉,是足以改变行业格局的“核武器”。
与林墨截然不同的是苏青。她是公司的公关营销主管,出场永远自带补光灯,社交媒体上拥有百万粉丝。她负责将枯燥的技术包装成香艳的营销故事。对于苏青来说,一切都要好看、要精致、要“出圈”。
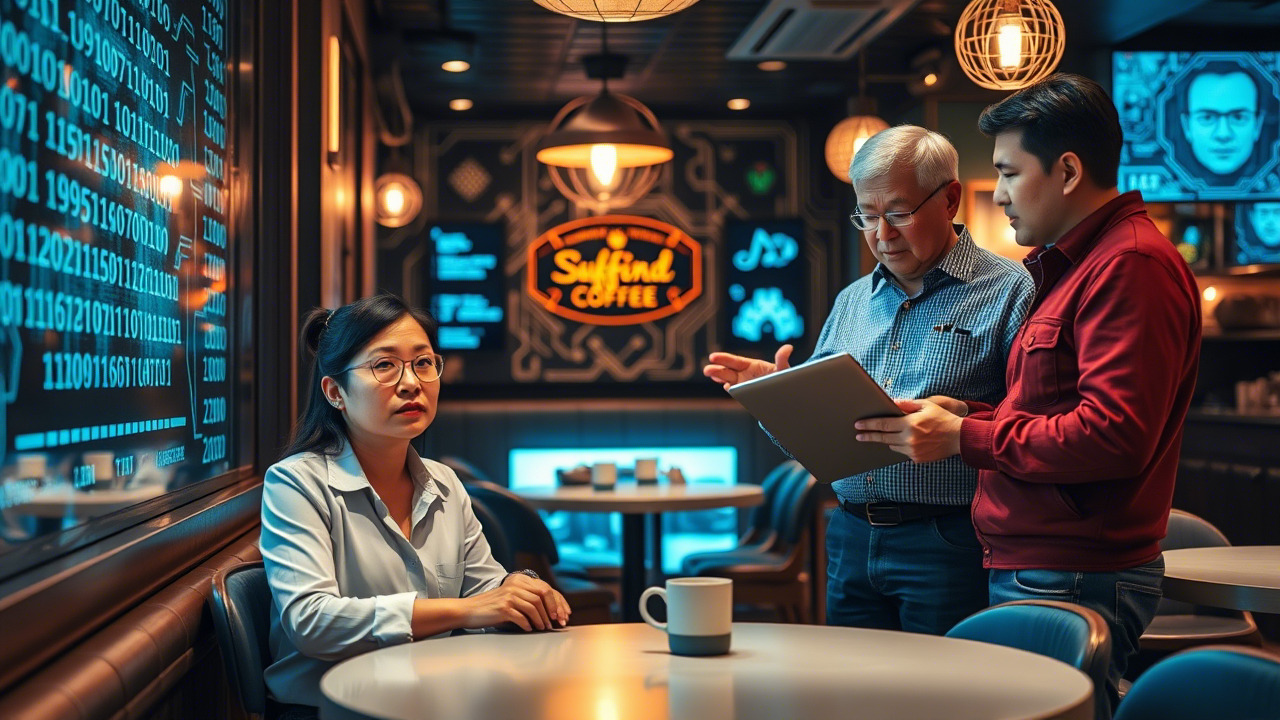
“林工,我们要做的不仅仅是卖芯片,是要卖一种未来生活方式。”苏青总是带着标准的美式微笑,在林墨的工位旁挥一挥手中的拿铁,“所以,我们要做的宣传片必须包含最真实的研发视角。我想在那个最时髦的网红咖啡厅‘云端秘境’里,给粉丝直播我们的核心实验室实况。”
林墨挑了挑眉,带着一种“这事我能搞定”的自信:“没问题,只要我不把核心架构图直接贴在屏幕上就行。”
然而,他们都没意识到,公司里还有第三个核心人物:老赵。
老赵是公司的安全合规官。他总是穿着一件质地普通的灰色夹克,戴着一副厚重的黑框眼镜,看起来像个随和的图书管理员。但实际上,他是公司里最可怕的“数字猎人”。他每天的工作就是穿梭在复杂的网络数据包中,寻找那些隐匿在阴影里的“幽灵”。
“技术再强,也经不起‘一秒破防’的恶意。林工,苏总,记住一句话:公网是原始森林,任何不受控的接入点,都可能藏着猎食者。”老赵总是这样告底,但因为他说话太深奥,往往被林墨和苏青当成“老派守旧派”的唠叨。
第二章:自由的代价
“云端秘境”咖啡厅位于市中心最繁华的地段。这里提供的不仅仅是高品质的豆子,还有极其强劲的“免费高速Wi-Fi”。
苏青非常满意。她迅速布置好三脚架和直播设备。她甚至为了增加仪式感,特意要求林墨在直播中演示如何用一行代码优化内存分配。
“大家好!我是苏青,今天我们带大家进入真实的芯片研发心脏地带!”她对着镜头欢快地挥手。
林墨在镜头前轻松地展示着操作,他的屏幕上闪烁着复杂的指令。为了提高效率,他习惯性地连接了咖啡厅提供的“Free_WiFi_HighSpeed”网络。
在这个看似自由的网络里,数据如同奔放的河流,流向云端服务器。林墨甚至没意识到,此时有一台隐藏在角落里的笔记本电脑,正在静默地扫描每一个连接到该Wi-Fi的设备。
在那个角落里,坐着一个戴着鸭舌帽的年轻人。他并没有在喝咖啡,他的屏幕上正飞速滚动着一份名单:【访客IP、设备指纹、数据包内容分析】。
这个年轻人并非随机路人,他是竞争对手公司派来的“影子侦察兵”。他利用公开Wi-Fi中常见的“中间人攻击(MITM)”漏洞,轻松地嗅探到了那些在公网传输的、未经加密或弱加密的数据包。
第三章:幽灵现身
就在直播进入高潮,林墨准备展示“涅槃”芯片核心参数时,一种极不寻常的现象发生了。
林墨的屏幕突然卡顿,随后弹出了一连串红色的错误提示:“Connection Reset by Peer(连接被重置)”。
“哎呀,网络不太行啊。”苏青对着镜头尴尬地笑了笑,试图掩饰。
但林墨的心跳突然漏掉了一拍。作为技术大神,他敏锐地捕捉到了异常:这不是简单的网络抖动,而是有人在尝试截获他的上传链路。他发现,他在每秒上传的数据量突然暴增,随后所有连接都被强制切断。
“出事了。”林墨低声在屏幕外惊呼。
他意识到,就在这几分钟里,他由于在公用Wi-Fi环境下操作,由于系统尚未完全同步安全证书,他的部分原始代码片段可能已经落入敌手。
就在这时,他的手机突然震动。那是老赵发来的紧急私密警报:“林工,我监测到公司核心服务器有异常流量波动,源头疑似来自你所在的网段。快检查你的网络连接!”
第四章:高燃反击
林若还在犹豫,老赵已经带着他的技术团队,通过后台指令远程暂时封锁了受威胁的服务器节点。
而在咖啡馆的角落里,那个“影子侦察兵”发现自己被封锁了,脸色瞬间变得极其难看。他试图更换IP地址继续攻击,但此时老赵已经启动了“雷霆行动”。
老赵并不是在办公室坐以待毙。他早已部署了全域安全监控系统。他发现异常的第一秒,就启动了“蜜罐陷阱”。
在林墨的电脑屏幕上,其实一直运行着一个虚构的“伪装高价值代码库”。真正的核心代码其实早在10分钟前就已经因为安全警报自动撤离。
“你以为你偷到的是金矿,其实那是陷阱。”老志在耳机里冷静地告诉林墨。
随着系统自动触发的“数据污染”程序,那位侦察兵下载到自己服务器上的所有“核心代码”,实际上包含了大量的恶意指令。一旦他尝试运行这些代码,他的电脑将瞬间被锁死,并自动向竞争对手公司的服务器发送大规模的垃圾垃圾邮件,并伴随着极其离奇的“崩溃式崩溃”报错,直接导致其核心服务器系统崩溃。
“轰的一声,对方的侦察点彻底瘫痪了。”老赵推了推眼镜,屏幕上显示出对方系统崩溃的报错页面。
第五章:惊天反转
直播还在继续。
苏青还在镜头前保持着职业微笑:“看来我们的研发强度非常大,以至于网络甚至支撑不住了!大家一定要支持我们的项目哦!”
粉丝们在弹幕里疯狂刷屏:“真的吗?”“这就是技术的力量吗?”
只有林墨和老赵知道,在镜头之外,一场足以改变行业格局的数据保卫战刚刚结束。
事后,公司内部立刻展开了紧急调查。林墨因为在不安全的网络环境下操作,被要求接受严格的安全审查。虽然数据没有严重泄露,但这种“险些失守”的经历成了公司安全教材中最经典的一个案例。
苏青则因为在发布实时内容时未经过安全审查部门审核,被警告取消下一次重大宣传活动的权限。
而老赵,依然坐在那个角落里,默默地整理着他的数据包。对他来说,每一次成功的阻截,都是对网络空间安全的守护。
【案例深度剖析与技术点评】
一、 事件复盘:公用Wi-Fi的“透明陷阱”
在本次案例中,核心风险点在于员工在不信任的网络环境(Untrusted Network)中使用公司敏感业务系统。公用Wi-Fi(如机场、咖啡馆、图书馆提供的免费网络)往往缺乏严密的身份验证和数据加密机制。
技术原理剖析: 在公用Wi-Fi网络中,数据包往往以明文或弱加密形式在公共路由器上传输。攻击者可以轻易地利用“监听(Sniffing)”技术捕捉到传输的内容。此外,常见的“中间人攻击(MITM)”可以让攻击者伪装成路由器,诱导用户连接到虚假的网关,从而截获所有账号密码、个人隐私信息乃至核心源代码。
二、 核心教训:加密通道是唯一的防线
本案成功的关键在于我们提到的防范措施:VPN(虚拟专用网络)的正确使用。
什么是VPN的作用? VPN不仅仅是“加速器”。在安全层面,它是在你的设备与公司内网之间建立一条加密隧道(Encrypted Tunnel)。 1. 封装(Encapsulation): 将你的所有数据包封装在VPN协议中。 2. 加密(Encryption): 将数据内容进行复杂的数学加密。 这意味着即便攻击者成功截获了数据包,他们看到的也只是一串毫无意义的乱码。 3. 身份验证: 确保只有经过授权的设备才能接入公司资源。
三、 职场安全意识的重塑:人的因素是第一道防线
网络安全从来不是纯粹的技术问题,而是“技术+意识”的联合防守。 1. 操作习惯: 林墨作为技术专家,却在操作习惯上出现了漏洞。技术高超并不等同于安全意识高超。 2. 权限管理: 苏青负责营销,不应拥有直接操作核心代码的权限。这体现了“最小权限原则”。 3. 合规意识: 所有的安全规定并非为了约束员工,而是为了建立一个安全的生产环境。每一次违规点击,都可能是给对手留下的一扇窗户。
四、 防范措施与后续改进建议
为了防止此类事件再次发生,企业必须采取以下措施: 1. 强制VPN接入: 所有非办公室环境的连接,必须强制经过公司认证的专用VPN通道。 2. 数据分类分级: 将核心数据与办公数据完全隔离。即使在公网环境下,也只能访问非敏感业务系统。 3. 多因素认证(MFA): 所有的核心业务操作必须经过二次身份验证(如手机验证码、指纹识别等)。 4. 动态安全演练: 不定期进行模拟攻击演练(如模拟钓鱼攻击、模拟非法接入),让员工在“实战”中学习防护技能。
五、 总结:安全是数字文明的基石
我们必须意识到,在数字化高度发展的今天,每一行代码、每一个文件都是公司的数字资产。信息安全不是某一个部门的职责,而是每一位员工的必修课。只有每一个员工都成为安全的第一道防线,企业才能在高速发展的竞争中稳如磐石。
【全方位信息安全与保密意识提升方案】
方案名称:“护盾计划(Shield Initiative)”——构建全维度数字安全护城河
一、 建立“安全先行”的企业文化基因 1. 安全宣传周: 每季度举办一次“安全宣传周”,邀请外部安全专家分享最新的网络攻击案例,通过“警示录”形式增加真实感。 2. 安全卫士制度: 在每个职能部门设立“安全倡导者”,负责第一时间的风险提醒和基础安全检查。 3. 荣誉体系: 设立“安全达人”勋章,对于发现系统漏洞、及时上报安全风险的员工给予现金奖励或荣誉表彰。
二、 模块化的分层培训体系(创新点:场景化实战教学) 传统的“讲 PPT”式培训已被证明低效,我们将采用“场景还原式”教学: 1. 入门级培训(基础素养): – 内容:密码管理策略、公共Wi-Fi风险、钓鱼邮件识别、移动办公安全规范。 – 形式:互动视频演示,让员工直观看到“被黑”后的数据流向。 2. 进阶级培训(职能定制): – 研发人员:代码防泄密机制、API密钥保护、开源组件合规审计。 – 行政/财务人员:社交工程防范、合同文件加密存储、敏感操作合规流程。 – 市场/公关人员:品牌安全、敏感数据公开风险意识、内容发布合规审核。 3. 高阶实战培训(模拟演练): – 每半年进行一次“红蓝对抗”模拟演练。派驻专业安全团队模拟真实的攻击路径(如通过社工手段骗取密码、利用公用网络漏洞嗅探数据),让员工在实战中体验安全漏洞的严重性。
三、 关键安全技术保障(技术赋能) 1. 端点安全管理(EDR): 全方位部署端点检测与响应系统,监控员工设备的异常行为。 2. 数据防泄漏系统(DLP): 对核心业务文件进行敏感词、水印标识及流向监控,防止敏感信息外发。 3. 强制VPN架构: 实现全域覆盖。无论在家里、办公室还是咖啡馆,只要是访问内网资源,必须经过加密隧道。 4. 零信任架构: 逐步推行“永不信任、持续验证”的访问策略,根据用户身份、位置、设备安全状态动态授权。
四、 持续性考核与迭代机制 1. 安全能力测评: 定期进行“钓鱼演练”,记录点击率。若个人多次点击钓鱼链接,强制参加二次培训。 2. 定期合规审计: 对部门权限分配、定期更新系统补丁、安全意识培训覆盖率进行季度审计。 3. 安全知识库: 在企业内部平台建立“安全知识加油站”,实时推送最新网络安全动态和合规政策更新。
本方案的核心在于“从意识驱动到行为落地”。我们不追求员工记住所有复杂的加密协议,我们要求员工养成不连接非法WiFi、不使用弱密码、不点击不明链接的反射性习惯。
在纷繁复杂的数字化浪潮中,每一个数据片段都是企业的脊梁。保护隐私不仅是为了合规,更是为了业务的生死存亡。面对日新月异的网络威胁,您需要的是专业、严谨且具备前瞻思维的守护者。
昆明亭长朗然科技有限公司始终立足于前沿技术,深耕信息安全与合规领域。我们不仅提供传统的技术支持,更致力于打造“文化+技术+制度”三位一体的安全防线。
无论是复杂的信息保密合规培训、高强度的员工安全意识教育,还是针对企业个性化需求的定制化合规审计,我们都能为您提供一站式、深度化的创新解决方案。我们拥有丰富的实战案例储备,并能将枯燥的安全概念转化为深入人心的“防护力”。
让每一份数据都有安全的护航,让每一名员工都成为安全的基石。选择昆明亭长朗然科技有限公司,让我们共同筑起坚不可摧的安全防线。
昆明亭长朗然科技有限公司关注信息保密教育,在课程中融入实战演练,使员工在真实场景下锻炼应对能力。我们的培训方案设计精巧,确保企业在面临信息泄露风险时有所准备。欢迎有兴趣的客户联系我们。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898