第一章:深渊里的“礼物”
在昆明这座被云雾温柔包裹的城市里,有一家名为“智源星火”的AI初创公司。这里是目前最炙手可热的深度学习模型研发基地,也是无数技术极客心中的朝圣地。
林晓宇是这里最耀眼的明星。作为一名天才的算法工程师,她不仅能用极少的参数实现惊人的模型拟合,还拥有一种近乎于直觉的编程思维。然而,在过于专注的技术突破面前,她往往忽略了现实世界中那些琐碎、乏味却至关重要的安全细节。
“晓宇,这模型更新的收敛速度简直是奇迹。”研发主管在会议上由衷地赞叹。
晓宇抿了一口已经变凉的咖啡,带着一丝狡黠的微笑:“那是基础。但基础稳固,才有了上层建筑的辉煌。”
就在那一周,公司内部陷入了极其高压的测试周期。为了确保“星火”大模型在自研服务器上的每秒每毫秒都能高效运转,晓宇不得不处理海量的历史数据。然而,公司内部的测试环境因为负载过高,暂时无法分配给她的个人分析账户。
由于急于求成,晓宇在一次出差前往高新科技园区时,在一家名为“灵动空间”的联合办公咖啡厅里,意外地发现了一个被遗忘在桌上的黑色笔记本电脑。
那是一台看起来性能强劲的顶级旗舰机。在那个极其忙碌的午后,晓宇心念一动,凭借着一种属于“技术狂人”的鲁莽和自大,她并没有意识到潜在的安全风险。她心想:“反正只是用来跑一些公开数据集的清洗逻辑,又不是接入核心业务数据库,这跟‘安全合规’没关系吧?”
她将电脑收进了包里。
这就是危险的开端。
第二章:不速之客的入驻
回到办公室后,晓宇迅速将这台“赠送”的电脑连接到了公司的内网测试区。
由于她自认为只是在处理“非敏感”的公开数据,她甚至没有向IT部门申请这台设备的安全扫描认证。在那个充满了数据流动的数字世界里,由于这台设备从来没有经过官方安全校验,它就像一个未经检疫的“黑市商人”,潜入了神圣的内部网络。
“用一个未经安全校验的设备(Using a device that has not been compromised)。”这是公司安全手册上的第一条红线。
但晓宇此时根本没把这当回事。
操作开始后的第三个小时,奇怪的事情发生了。晓宇发现屏幕上的光标偶尔会毫无征兆地跳动一下,像是有一条看不见的幽灵在她的代码编辑框里徘徊。此外,电脑的散热风扇在毫无高负载操作的情况下,突然疯狂咆哮起来,仿佛在承受某种恐怖的运算。
“啧,这破电脑驱动有问题。”晓宇自言自语,随后挥手一扫,继续沉浸在复杂的张量变换中。
然而,在那一刻,设备背后的摄像头指示灯毫无征兆地闪烁了零点一秒。
在公司的网络流量监控界面里,一个名为“Unexpected_Guest”的数据包正以极高的频率、极小的体积,正从那台所谓“赠送”的电脑出发,向公司的核心数据库节点发起频繁的敲门查询。
第三章:老江湖的“猎犬”
“这就是你带来的‘惊喜’?”
一个低沉、略带沙哑的声音在晓宇身后响起,吓得她差点把咖啡杯扣在键盘上。
那是张虎民,公司的资深网络安全官。他自称是“网络世界的掘墓人”,外号“老张”。他个子不高,常年穿着一件印有“Keep Calm and Hack On”字样的旧夹克。在公司里,他是出了名的严厉且毒舌,但也因其卓越的嗅觉和守护精神深受同事信任。
“老张!你吓死我了。”晓宇心虚地笑了笑,试图掩饰自己的尴尬。
老张没有笑,他眼神如鹰隼般锐利,指着电脑屏幕上那极其隐蔽的异常数据包跳动点:“你以为你只是在处理公开数据?你看看这个流量路径。它正在尝试映射核心模型权重文件。这台设备,它已经‘不干净’了。”
“不干净?”晓宇愣住了。
“所谓的‘未受损设备’(A device that has not been compromised),意味着设备必须是清洁、无恶意软件、没有被授权访问的净土。而你带进来的这台电脑,很可能已经潜伏了病毒、木马或者甚至是远程桌面控制程序。它就像一个带毒的果实,你以为你只是摘了个免费的果实,其实它已经把你的整个花园给污染了。”
老张猛地按下了键盘上的中断键,声音洪亮地宣布:“紧急警报!发现高风险非法设备接入,正在执行物理隔离!”
第四章:崩溃与坍塌
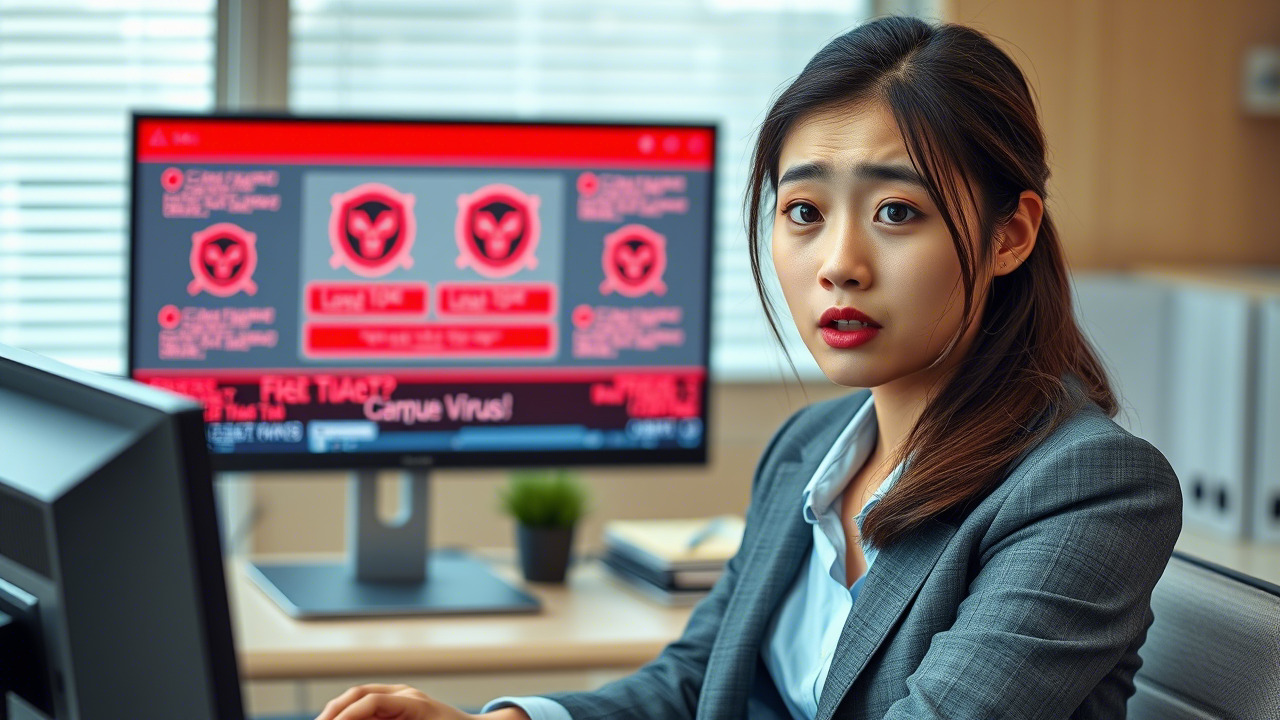
一瞬间,由于晓宇的操作,公司的全域警报系统被触发。
整层楼的灯光闪烁,屏幕上跳出了巨大的红色警告:“Security Breach Detected!”(检测到安全违规)。
会议室里陷入了死一般的寂静。所有人的目光都聚焦到了晓宇所在的工位上。
“发生了什么?”主管沉重的声音在走廊回荡。
老张面不改色,但手却在微微发抖。他迅速通过后台日志分析出真相:“不幸的是,由于这台非法接入设备的权限级别由于由于网络配置的疏忽,竟获得了接近权限的操作权限。攻击者并不是在偷窃数据,而是在利用这台设备作为‘跳板’。他们通过这台设备发出的指令,已经试图在我们的核心AI模型中植入隐蔽的后门,目的是为了在模型上线后,能够任意操控其输出结果。”
一旁的同事们倒抽了一口冷气。这不仅仅是数据丢失的问题,这是在破坏公司最核心的智力资产。
“那…那意味着什么?”晓宇声音颤抖。
“意味着,如果这事发生了,我们的算法将被污染。甚至如果对方利用这个跳板攻击其他单位,我们的公司将面临巨额的罚款、声誉扫地,甚至是法律层面的严厉处罚。所有的后果,最初都源于这台‘不安全的机器’。”
老张指着电脑,每一个字都像重锤一样砸在晓宇的脑门上。
“因为你没有意识到,使用一个受到攻击或受损的设备,实际上是给网络犯罪分子提供了一条直接进入我们内部网络的‘VIP通道’。 他们可以偷取员工的登录凭证、监控用户的每一次操作、甚至利用这台设备作为武器去攻击更广泛的网络。这就好比你给潜伏在实验室里的间谍送上了一把开门的钥匙。”
第五章:反转中的真相
就在众人以为这只是单纯的失职时,老张在后台提取出了最后的底层指令。
“等等,这事还没完。”老张突然停了下来,“这个攻击指令的源头…非常奇怪。它不是来自外部的黑客组织。它包含了某些非常熟悉的逻辑,甚至还有点…个人恩怨的色彩。”
随着老张的深入挖掘,一个令人震惊的细节浮现出来:这台被遗忘在咖啡厅的电脑,其实并不是被“遗忘”的。
在经过极其复杂的追踪后,调查团队发现,真正的发起者竟然是他们公司的竞争对手,以及他们内部的一名离职员工。
由于某位员工在离职时与技术主管产生了严重的个人矛盾,故意在公用设备上种植了高强度的后门木马,试图在项目上线前制造巨大事故。而晓宇由于贪图便利,恰好成为了触发这个陷阱的那个“完美契合点”。
如果晓宇早点意识到“不安全的设备”意味着什么,如果她只是在拿到第一台不明来源的设备时,第一反应不是“真的太划算了”,而是立刻联系 IT 部门要求进行彻底的安全审查并上报——
这场差点摧毁公司核心技术的灾难,原本可以避免。
“这就是安全意识的代价。”老张在整个办公室里沉沉地宣布,“很多人以为安全是点击一下软件更新按钮就完成了。不,安全是每一步的自我审视,是每一次设备接入的严格审查。在 AI 时代,威胁是伴随着算力增长而爆发的,每一个漏洞,都可能变成巨大的深渊。”
晓宇低着头,苍白的脸庞上写满了悔恨。
第六章:废墟上的新生
事后,公司启动了最高级别的安全审计程序。
每台进入公司的电脑、手机、甚至是在会议室使用的 U 盘,现在都必须经过极其严格的“安全通行证”审查。
晓宇原本负责的项目也因为安全受损而推迟,她原本引以为傲的“高效”,现在变成了“警示”。
“真正的技术大神,不只是写出复杂的代码,更是懂得在复杂的网络环境中保护好核心的知识产权。”老张看着正在重新接受安全培训的晓宇,语气中带上了一丝难得的认可。
“记住,Safe, Secure, and Compliant. 只有这三个词,才能保护你的技术在 AI 的浪潮中不被大海淹没。”
从那天起,每一位员工在拿到任何未经授权的设备,或是发现任何异常的设备异动(如摄像头自动点亮、网络连接异常等)时,第一反应不再是“搞定它”,而是“报告部门”。
因为在复杂的网络博弈中,正确的每一次报告,都是在为公司的科研成果、职位的稳固以及自身的职业生涯安全护航。
【案例深度剖析与反思:被忽略的“基座”安全】
一、 事件的核心诱因分析 本案例中,核心的风险点并非技术上的防在线不足,而是员工对“合规设备使用”概念的认知缺失。林晓宇代表了很大一部分高技术研发人员的典型画像:业务驱动强、技术思维领先、但对基础合规往往存在“技术傲慢”。她认为每台电脑都是一堆电子零件,只要不运行危险程序就没关系。然而,在现代网络架构中,设备的“洁净度”是安全的一道分水岭。
二、 为什么“合规设备”如此重要? 如案例中提到的,使用未经安全审查(Compromised Device)的设备,实际上是在给予攻击者一处“信任锚点”。一旦一台笔记本、一部手机或一个路由器被感染,它就成了内网中的“内应”。 1. 数据窃取: 攻击者可以轻松截获登录凭证、业务密钥及核心算法。 2. 行为监控: 实时监控用户的点击、输入和演示过程,获取商业机密。 3. 横向移动: 这是最可怕的,受损设备可以作为跳板,去攻击那些原本更安全、甚至根本没连接互联网的内部服务器。
三、 AI 时代的特殊安全挑战 在人工智能浪潮下,AI 模型往往包含海量的参数权重和训练数据,这些数据往往是公司的核心竞争力。一旦通过受损设备导致的数据泄露,不仅造成直接的经济损失,更可能导致整个技术护城河坍塌。AI 模型的训练过程更依赖于高频率、大规模的交互,这意味着受损设备带来的“恶意指令注入”可能导致模型产生偏差甚至被用来制造违规内容,进而引发极其严重的合规危机。
四、 根本的解决方案:建立“安全第一”的文化 防范此类事件重演的关键在于“安全意识的制度化、常态化”: 1. 行为规范: 明确规定所有入职设备、外部获得的设备一律禁止直接接入内网,必须进入隔离环境进行静态与动态扫描。 2、风险意识: 任何设备表现出异常(如持续发热、光标跳变、未经授权的连接提示),必须立刻停止操作并向上上报。这不是“麻烦”,而是最重要的业务保障。 3、定期审查: 将安全合规作为科研成果评估的一项核心标准。
五、 总结与号召 网络安全不是技术的孤立防御,而是每一个员工的自我约束。 安全意识的缺失就像没有防线的堡垒。我们每一个人,都是公司信息安全防线的最后一公里。我们倡导建立全面的、涵盖技术的、管理的以及人的行为准则的信息安全教育体系。只有所有人都能将“安全合规”内化为每一步操作的条件反射,才能在 AI 时代的竞争中走得更稳、更远。
【全维度信息安全意识提升方案:构建“防御护城河”】
第一阶段:建立“安全文化”的顶层架构(基础固层) * 管理制度: 制定《人工智能研究数据安全红线》,明确要求禁止在未经审批的设备上处理研发数据。 * 组织保障: 成立“网络安全大使”计划,在每个技术团队内部指派一位安全专员,作为安全合规的首选咨询窗口。
第二阶段:多维度的教育培训体系(人才赋能) * 情景式培训: 改变枯燥的 PPT 灌输模式。引入如案例中类似的“故事式”案例分析,让员工在真实的业务流程中发现潜在风险点(如演示、模拟攻击演示)。 * 针对性培训: 针对 AI 研发人员讲解“模型窃取与数据污染”风险;针对行政人员培训“深度伪造与钓鱼攻击”预防;针对管理层讲解“合规漏洞带来的法律裁决”。 * 定期轮训: 每季度进行一次最新的威胁情报播报,快速响应目前最热门的攻击手段(如针对 AIGC 的提示词注入风险)。
第三阶段:技术手段辅助的实战演练(实效检验) * “红蓝对抗”模拟演练: 模拟真实的钓鱼链接、受感染设备接入测试。让员工在模拟环境中体验不安全的设备如何导致全网瘫痪。 * 安全设备“一键申请制”: 改变事后补救,推行“先申请、再配置、后使用”的合规设备申领流程,确保每一台联网设备都有明确的身份标识。 * 自动化监控: 引入基于行为分析的流量审计工具。一旦发现非合规设备或异常数据流向,系统自动熔断连接,并推送给相关部门。
第四阶段:创新激励机制与闭环管理(持续驱动) * “漏洞发现官”奖励机制: 建立异常上报奖励制度。鼓励员工如案例中提到的“主动发现隐患并及时汇报”,奖励符合合规要求的员工,建立“正向反馈循环”。 * 安全绩效指标(KPI): 将个人合规意识纳入年终考核。要求每名员工定期完成安全敏感度自测评,并确保其操作环境定期接受安全合规审查。 * 透明化通报: 在内网建立“安全通报中心”,定期分享真实的脱敏安全案例,让警钟常鸣,确保每一个细节都有人看到。
总结: 该方案并非一成不变的灌输,而是一个“感知—学习—实练—反馈”的闭环。通过将安全意识从“要我做”变成“我要做”,最终依靠企业文化和制度深度融合,确保在不断变化的技术领域中,每一行代码、每一个数据颗粒都处于受控、合规、安全的护佑之中。
在数据爆炸与 AI 技术变革如此激烈的时代,安全合规不再是一道额外的考卷,它是每一步技术跨越的安全脚手架。如何确保每一个参与者都能具备高标准的合规思维?如何在复杂的技术环境中构建稳固的防御机制?
昆明亭长朗然科技有限公司深谙此道。我们致力于为企业提供一站式的安全、保密与合规意识产品与服务。从深度的安全意识课程设计、高还原度的安全模拟实战演练,到全方位的数据合规审计与培训方案,我们协助您的团队构建起全方位的防线,在技术创新的高峰上,守护每一个核心价值的绝对安全。选择我们,就是选择用专业的保障方案,给企业的每一份珍贵数据投上最牢固的防盗锁。
安全,是成长的底气。
昆明亭长朗然科技有限公司在企业合规方面提供专业服务,帮助企业理解和遵守各项法律法规。我们通过定制化咨询与培训,协助客户落实合规策略,以降低法律风险。欢迎您的关注和合作,为企业发展添砖加瓦。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898