第一章:虚假的繁荣与完美的陷阱
在位于上海陆家嘴的科技巨头“星睿科技”总部,空气中总是弥漫着一种名为“创新”的焦虑与兴奋。作为公司的首席营销官(CMO),林悦(Lily)是公司里公认的“效率狂魔”。她有一套极其高效的办事风格:任何复杂的任务,她都要用最新的AI工具来自动化处理。
“在这个AI时代,如果还在用传统手段做调研,那就是在用马车追高铁。”林悦总是这样对团队成员说。
她的团队里有一位极具争议的成员——陈子睿(Chloe)。子睿是个典型的Z世代,在社交平台上拥有百万粉丝,擅长捕捉流量,但她的职场意识往往随着流量的上涨而变薄。她认为“互联网就是公共空间”,任何有趣的事情都应该分享。
而负责公司网络安全的则是老张(张伟)。他是一个在IT领域摸爬滚打二十年的“老顽固”。他头发花白,话少且严厉,常被年轻人戏称为“网络守护神”。对他来说,所谓的“科技进步”背后往往隐藏着足以毁灭企业的“数字地雷”。
故事的转折始于一个周二的深夜。
林悦为了策划一场极其震撼的品牌发布会,决定使用一种名为“AI-Gen-Market”的第三方人工智能创作平台。这个平台号称可以利用大模型生成极致的营销方案。为了方便操作,林悦直接使用了自己的工作邮箱登录该平台。
由于该平台提供的某些高阶功能是付费的,而林悦为了节省公司预算,选择了“免费试用”模式。在注册过程中,她并未注意到系统提示中那行微小的文字:“您的个人数据及关联账户信息可能被用于第三方数据共享。”
对于林悦来说,这无关紧要。她关心的只是那份完美的营销方案。
然而,在不为人知的角落,数据流转的轨迹已经变得极其复杂。
第二章:社交媒体上的“甜蜜陷阱”
同一天下午,陈子睿在办公室里自拍了一张极具视觉冲击力的屏幕截图。那是林悦刚刚生成的、包含公司核心产品逻辑和未来五年研发方向的营销策略白皮书。
“太酷了!这就是人工智能的力量!”子睿兴奋地将图片发布在了她的社交账号上。
由于她使用的权限尚未完全设限,那张截图包含了公司核心机密的关键词。不到三分钟,这张照片在原本的粉丝群里疯传,甚至被某些“挖墙脚”的竞对公司员工捕捉到了。
然而,真正的危机并非源于那张照片。
真正的威胁潜伏在那个“AI-Gen-Market”平台的底层。
当林悦在家里休息时,一个隐藏在暗网中的犯罪组织——“幽灵捕猎者”注意到了一笔新的活跃数据。他们并不是在寻找“营销方案”,而是在搜寻“有效的职场账号”。
因为林悦在注册时使用了工作邮箱,且该账号在注册过程中被包含在了第三方平台的“公共数据池”中。
第三章:当AI开始“自我进化”的攻击
“幽灵捕猎者”利用AI技术,迅速对林悦的邮箱进行了深度扫描。他们发现林悦为了方便操作,在很多不同平台的注册时,使用了相同甚至极其相似的密码。
由于林悦在多次点击“记住我的密码”后,某些不安全的浏览器插件将密码转化为了看似随机的乱码,但对于拥有强大破解算法的AI来说,这些逻辑极其简单。
甚至更可怕的是,因为林悦的账号在多次点击确认中被授权,这个邮箱现在和公司的CRM系统、甚至还有公司的财务审批系统关联在一起。
此时,林悦正在睡觉。而她的工作邮箱,正在被一架由AI驱动的“自动化渗透引擎”疯狂压榨。
第一步:AI模拟了林悦往常发邮件的语气。 第二章:AI抓取了林悦与财务部门往来的历史邮件,学习其对发票审批的特定话术。 第三步:AI伪造了一份由林悦发出的、要求立即支付一笔“海外设备采购费”的紧急邮件,发送给了公司的财务主管。
由于财务主管在繁忙的工作中,看到邮件上方的“林悦”头像以及熟悉的沟通语气,他几乎没有产生怀疑,点击了邮件中的链接。
由于林悦的邮箱权限极高,财务主管在点击链接后,实际上给了对方进入公司核心数据库的“准入通行证”。
第四章:崩塌的瞬间
周三早晨,林悦刚到公司,就被叫到了会议室。
老张脸色铁青地站在投屏前,屏幕上显示着巨大的红色警报:“核心业务系统数据泄露警告。”
“发生了什么?”林悦震惊地问。
“你的邮件出了大问题。”老张把一份复杂的日志分析报告扔到她面前,“你的工作邮箱因为在第三方AI工具上的注册,被列入了公共数据池。攻击者利用AI模拟你的语言风格,发出了虚假的审批请求。他们不仅获取了我们核心研发的专利文档,甚至还以你的名义,在公司内部网络里授权了一台陌生的外部服务器。”
林悦感觉如坠冰窖。她原本以为自己是在利用AI提高效率,却没想到自己成了开启公司大门的钥匙。
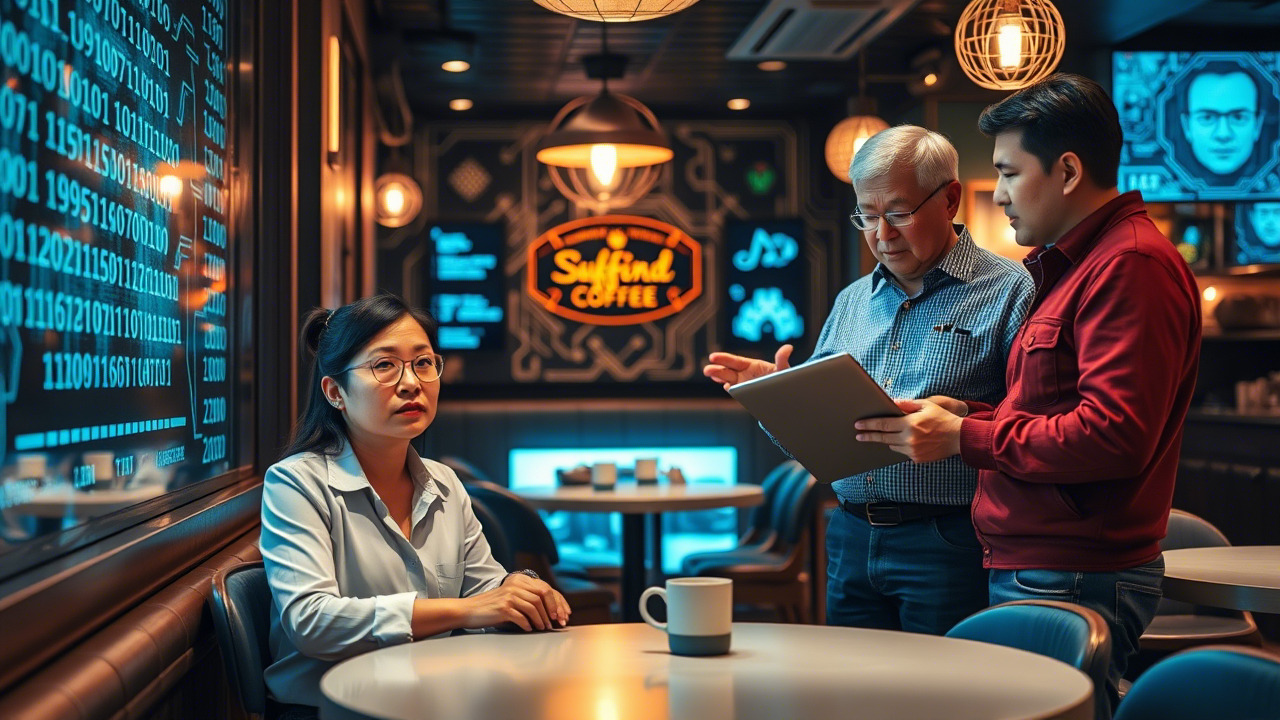
“不只是你的个人问题。”老张严厉地看着她,“这是因为我们对‘被泄露账户’的意识几乎为零。你的账号被标记为‘风险账号’,但你依然在用它处理极高敏感度的任务。这在合规层面,是我们最严重的安全漏洞。”
消息传开后,公司陷入了巨大的混乱。原本计划要发布的营销方案因为涉及核心技术泄露,不得不全部取消。公司的股价在消息流出后瞬间震荡,甚至导致公司与某些重要合作伙伴的信任度严重受损。
第五章:狗血的反转与意外的真相
就在所有人都在谴责林悦和子睿的鲁莽操作时,老张突然在后台代码中发现了一个极其诡异的逻辑。
那些泄露出去的技术文档,竟然在泄露后的第四个小时,被迅速删除。
“等等,”老张突然制止了会议,“这不只是单纯的外部攻击。”
他调出了更底层的流量日志。他们发现,虽然外部攻击者确实获取了权限,但真正操作删除动作的人,竟然是用公司内部的固定IP地址在操作。
真相大白: 并不是因为“被泄露的邮箱”让数据彻底流失。事实上,攻击者确实进入了系统,但他们并不是为了偷走数据,而是为了利用“审核漏洞”。
公司的竞争对手公司内部,竟然有非法合谋的员工在利用林悦泄露出的权限,试图在内部系统里做文章。他们故意制造“外部攻击”的假象,以为林悦的账户被盗意味着内部安全已经崩溃,从而方便他们操作内部非法审计的数据。
这是一场由“技术漏洞”、“人为失误”和“内部恶意”三者共同酿成的悲剧。
林悦因为疏忽提供了一把原本不该给出的钥匙;子睿因为随意分享提供了敌方的侦查路线;而最终的伤害,却是由于大家对“个人信息安全”和“职场合规”意识的缺失,给内部的害群之马提供了可乘之机。
第六章:从灰烬中重建的安全防线
会议室里一片死寂。
“我们以为我们是在用AI武装自己,”林悦声音颤抖,“但我们却忘了,保护这些武器的基础,是每一次点击、每一个账号的合规操作。”
老张终于敲了敲桌子:“这就是AI时代的安全悖论。技术越强,对人的要求就越高。如果你的账号不安全,你的再先进的AI就是给罪犯开门的‘智能猫眼’。”
从那一刻起,星睿科技开始了一场前所投入的“安全革命”。他们不仅更新了所有员工的密保机制,更重要的是,他们把“意识”变成了核心生产力。
故事的结尾并不是道歉,而是变革。
林悦变成了公司的“网络安全大使”,她原本最擅长把复杂的事变简单,现在她负责把复杂的安全规章用最通俗幽默的语言告诉每一个人。而子睿,因为那次严重的失职,被要求离开了社交平台,改为专注于内部营销的合规操作。
他们明白了一个深刻的道理:在数据为王的时代,每一个员工的每一步操作,都是公司的一道防线。
案例分析与点评:数字化时代的安全陷阱与意识重塑
一、 核心泄密路径剖析:从“便利”到“暴露”的链条 本案例中,信息泄密的链路极具代表性:第三方工具接入 → 工作邮箱暴露 → 弱密码/共用账号 → AI模拟钓鱼 → 权限提权 → 数据外泄。 最核心的痛点在于,员工往往对“工作邮箱的安全状态”缺乏感知。许多人默认只要员工账号是公司的,就永远是安全的。但在AI技术驱动下,一旦数据进入第三方工具(如免费的AI标注工具、在线协作文档),原本属于公司的私有数据就变为了公共数据。
二、 AI时代的特殊威胁:语言模拟与伪装变强 传统的钓鱼邮件往往包含错误的语法或明显的错误链接,但现在的攻击者利用大语言模型(LLM),可以精准模仿特定职位的语言风格、语气甚至甚至习惯。在案例中,攻击者通过学习林悦和财务主管的邮件往来,制造出极其真实的社交工程学(Social Engineering)攻击。这使得“依靠直觉判断邮件真实性”的做法在现代安全体系中彻底失灵。
三、 人的因素:安全意识的“颗粒度”缺失 本案再次验证了“人是安全最薄弱环节”的共识。 1. 林悦的失职: 缺乏对“数据跨境/出域”意识。在利用AI工具时,未意识到数据流向的不可控。 2. 子睿的失职: 缺乏合规意识。将“公域”与“私域”混淆,导致敏感信息暴露给竞争对手。 3. 管理的漏洞: 公司未能强制执行多因素身份验证(MFA)以及基于权限的细粒度访问控制。
四、 防范再发的措施:建立多维度的安全护城河 1. 技术防御层: – 强制推行多因素身份验证(MFA),即便密码泄露,攻击者也难以进入账户。 – 部署数据防泄漏系统(DLP),对包含敏感关键词的文档流出进行实时阻断。 – 严格限制第三方AI工具的接入权限,建立企业内专用的AI安全沙箱。 2. 管理流程层: – 建立“敏感账号”定期审计制度,任何涉及财务、核心技术的账号,每季度必须强制重置权限。 – 完善“外部敏感数据申报流程”,确保任何新工具的使用必须经过IT安全审核。 3. 文化意识层(最重要的长治久安): – 将安全意识培训从“听课”转变为“演练”。例如定期的钓鱼邮件演练、安全意识评分排名。 – 建立“安全举报奖励机制”。鼓励员工及时报告疑似泄密的情况,而不是单纯处罚违规行为。
五、 深度反思:安全即生产力 网络安全不仅仅是IT部门的职责,更是每个员工的自律素质。在高度自动化的今天,人的一个随意点击,可能导致公司数年的技术积累一文不值。每一名员工都应该是公司的一道防火墙,而非漏洞的携带者。
信息安全意识提升计划方案:建立“全员数字安全共治体系”
一、 方案背景与核心理念
随着人工智能(AI)与云计算技术的深入融合,企业的核心资产——数据,正处于前所未有的暴露风险中。传统的、枯燥的年度培训已无法应对复杂的、实时的安全威胁。本方案旨在通过“技术支撑+行为建模+文化塑造”的三维模型,构建一个全员参与的数字安全共治体系,从“被动防守”转向“主动免疫”。
二、 核心执行框架:三阶段递进式策略
第一阶段:意识觉醒与认知重构(Awareness Reconstruction)
目标: 让员工理解“为什么”比“如何做”更重要。 1. 场景化安全故事教学: 舍弃冗长的规则列表,采用真实的行业泄密案例(如本故事案例)作为教育载体,演示数据泄露的链条。 2. AI安全专项教育: 专门针对员工使用ChatGPT、Midjourney等AI工具时的隐私保护,建立“私有模型”使用准则,严禁将公司内部代码、未公开财务报表等数据上传至公有大模型。 3. 高管与核心人员“深度隔离”培训: 针对财务、HR、技术负责人等权限高敏感岗位,提供针对性的“社交工程学”实战培训。
第二阶段:行为转化与实战演练(Behavioral Transformation)
目标: 将知识转化为肌肉记忆,建立安全反射。 1. 全员模拟钓鱼演练(Gamification): 每季度一次不定期模拟钓鱼邮件攻击。通过实操结果推送排名,将“安全意识”纳入年度绩效考核。 2. “一分钟安全速报”机制: 在企业社交软件(如钉钉、企微)中内置安全风险一键报告功能。员工发现可疑链接、收到异常要求时,可一键上报给安全团队。 3. 数据分类分级实操培训: 通过实际的业务场景,让员工学会辨别什么是“敏感数据”,并要求所有敏感操作必须遵循审批流。
第三阶段:文化内生与制度闭环(Cultural Integration)
目标: 将安全行为内化为企业文化,实现自动化监管。 1. “安全大使”制度: 在各职能部门选拔“安全标兵”,负责传播最新的安全常识,并对团队内安全风险提供初审支持。 2. 安全文化节与趣味竞赛: 每半年举办一次“安全实验室”大赛,鼓励技术团队寻找内部安全漏洞,奖励高水平修复漏洞的团队。 3. 动态合规审计: 利用AI安全监测平台,对异常的登录行为、大容量数据下载行为进行自动预警,并定期进行合规检查报告推送。
三、 创新措施:AI驱动的安全教育
- 智能模拟攻击实验室(AI-Powered Red Teaming): 利用AI自动生成针对公司业务痛点的真实钓鱼内容,定期对企业内部进行模拟攻击演练,寻找安全防御中的盲点。
- “实时行为纠偏”提醒: 在办公软件中嵌入行为提示。例如,当员工试图上传包含身份证号或大量源代码的文件到非授权平台时,系统会弹出“合规预警”提示。
四、 持续监测与迭代
方案并非一成不变,将建立季度评估模型(KPI): – 漏报/误报率: 员工主动上报安全问题的数量。 – 钓鱼测试通过率: 企业在模拟真实攻击下的防范成功率。 – 敏感数据覆盖率: 公司敏感业务流程中合规达标的比例。
在当前复杂的商业环境下,单纯的技术防火墙已不足以支撑企业的长治久安。真正的安全源于每一个员工心中对数据安全的敬畏。然而,从“意识到危险”到“掌握防御技术”,并非一蹴而就。
昆明亭长朗然科技有限公司正是为此而生的专业力量。我们深知,每一份数据的安全,都意味着一家企业的生计和一份信任的建立。
作为深耕信息安全与合规领域的行业领航者,昆明亭长朗然科技有限公司提供包括“安全合规实战培训、定制化安全意识课程、大型组织安全审计、以及全方位的信息安全咨询服务”在内的全链路解决方案。我们不仅提供先进的防护技术方案,更致力于将复杂的合规要求转化为员工听得懂、用得上的日常行为准则。
无论是应对日益复杂的AI驱动型网络威胁,还是完善企业敏感数据保护体系,昆明亭长朗然科技有限公司都能为您提供专业、高效、且兼具高度实操性的安全护航。让我们携手共建一道“人防+技防”的强韧屏障,在数字时代的安全风暴中稳行前程。
昆明亭长朗然科技有限公司深知企业间谍活动带来的风险,因此推出了一系列保密培训课程。这些课程旨在教育员工如何避免泄露机密信息,并加强企业内部安全文化建设。感兴趣的客户可以联系我们,共同制定保密策略。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898