破晓之光:一桩失落的星辰计划与守护的代价

故事的开端,并非宏大的阴谋,而是一份看似普通的报告。这份报告,来自星河科技的首席工程师李维,内容是关于“曙光计划”的初步可行性评估。曙光计划,是星河科技倾注多年心血,旨在研发新型空间推进技术的秘密项目。这项技术,如果成功,将彻底改变人类探索宇宙的方式,甚至可能为地球带来新的能源。

李维,一个性格谨慎、一丝不苟的工程师,对自己的工作充满热情。他深知,曙光计划的重要性,也明白这份报告一旦泄露,将会给国家带来无法挽回的损失。然而,就在他准备将报告提交给技术委员会时,一个意外发生了。

角色登场:
  • 李维: 首席工程师,谨慎、务实,对保密工作有高度的责任感。
  • 赵欣: 资深技术分析师,八面玲珑,擅长察言观色,但有时过于乐观。
  • 张强: 部门主管,野心勃勃,渴望晋升,但缺乏耐心和细心。
  • 王梅: 新入职的实习生,天真活泼,对保密工作理解不够深入。

故事展开:

星河科技位于一片宁静的山谷之中,周围环绕着茂密的森林。这里是科技研发的圣地,也是保密工作最严格的区域之一。公司内部,实行严格的权限管理制度,只有经过授权的人员才能访问敏感信息。

李维在实验室里,反复检查着报告的每一个细节。他用特殊的加密软件对报告进行了加密,并仔细地删除了其中的一些敏感信息,例如航天器型号的代号、技术指标的精确数值等等。他知道,即使是最微小的疏忽,都可能导致泄密。

然而,就在李维准备提交报告的时候,张强突然闯进了他的实验室。张强是部门主管,一个典型的“机会主义者”,他一直渴望得到上级的赏识,因此对任何可能提升自己地位的机会都非常敏感。

“李维,你那份曙光计划的报告准备好了吗?我听说这可是公司未来发展的重要方向,我希望能够提前了解一下。”张强语气中带着一丝不易察觉的压迫感。

李维感到一阵不寒而栗。他知道,张强并非出于善意,而是想借机窥探曙光计划的秘密,以便在竞争中占据优势。

“张主管,这份报告尚未最终定稿,还有一些细节需要修改。”李维尽量保持镇定,但他的声音还是有些颤抖。

“细节?没关系,我只是想先睹为快。相信你肯定已经完成了大部分工作了吧?”张强逼近李维,眼神中闪烁着贪婪的光芒。

李维知道,如果张强继续逼问,他很可能无法抵挡。他必须采取一些措施,来保护曙光计划的秘密。

就在这时,王梅,一个刚入职的实习生,提着一杯咖啡走了进来。王梅性格活泼开朗,但对保密工作理解不够深入。

“李维,我帮你带了咖啡,你辛苦了。”王梅热情地说道,然后好奇地问:“李维,你写的报告是关于什么技术的?听张主管说,那可是非常重要的项目。”

李维的心一下子沉了下去。他意识到,王梅可能无意中泄露了曙光计划的存在。

张强立刻抓住这个机会,对王梅说道:“你还真是八卦啊!不过,这件事情,你最好还是保密,否则会惹上麻烦的。”

王梅这才意识到自己说错了话,脸上露出了难为情的神色。她连忙向李维道歉,并表示以后会更加注意保密工作。

然而,事情并没有就此结束。张强趁机从李维手中抢过报告,匆匆离开了实验室。

李维知道,情况非常紧急。他必须尽快找到报告,并防止它被泄露出去。

他立即向技术委员会的赵欣报告了情况。赵欣是一个资深的技术分析师,她八面玲珑,擅长察言观色,但有时过于乐观。
“李维,你别太担心,张强只是想了解一下情况而已,他不会泄露秘密的。”赵欣安慰道。

“赵老师,我担心他会利用这份报告,在竞争中占据优势。”李维语气焦急地说道。

赵欣沉默了片刻,然后说道:“我理解你的担忧。我们必须尽快找到张强,并确保报告的安全。”

赵欣和李维一起,追踪张强的踪迹。他们发现,张强去了公司总部,并把报告交给了技术委员会的负责人。

技术委员会的负责人是一个经验丰富的专家,他很快就意识到报告的重要性,并立即采取了措施,防止报告被泄露出去。

然而,就在这时,一个更大的危机出现了。

原来,张强并非只是想了解一下情况,他还有一个更阴险的计划。他计划将报告偷偷复制一份,并交给一家竞争对手的公司,以此来打击星河科技的声誉,并为自己争取更多的利益。

反转与冲突:

李维和赵欣及时发现了张强的阴谋,并与他展开了一场激烈的斗争。他们利用自己的智慧和经验,成功地阻止了张强将报告泄露出去。

然而,张强并非善茬,他为了达到目的,不惜使用各种手段,包括威胁、恐吓、甚至暴力。

在斗争的过程中,李维和赵欣也面临着巨大的风险。他们不仅要保护报告的安全,还要保护自己的人身安全。

狗血元素:

在斗争的过程中,李维和赵欣发现,张强背后有一个更大的势力在操控。这个势力是一个以利益为驱动的犯罪集团,他们专门从事技术泄密和商业间谍活动。

原来,张强是这个犯罪集团的眼线,他受命于他们,负责窃取星河科技的秘密技术。

高潮与结局:

李维和赵欣与犯罪集团展开了一场殊死搏斗。他们利用自己的专业知识和勇气,成功地击败了犯罪集团,并恢复了曙光计划的秘密。

张强最终被绳之以法,犯罪集团也受到了严厉的打击。

曙光计划得以继续推进,星河科技也因此获得了更大的发展。

李维和赵欣也因此成为了公司英雄,受到了上级的表彰。

案例分析与保密点评:

本案例深刻地揭示了技术泄密的危害性,以及保密工作的重要性。张强的行为,不仅是对星河科技的损害,也是对国家安全和经济发展的威胁。

保密点评:

  • 信息分类管理: 必须对信息进行严格的分类管理,明确信息的保密级别,并采取相应的保护措施。
  • 权限管理: 必须实行严格的权限管理制度,只有经过授权的人员才能访问敏感信息。
  • 保密意识教育: 必须加强保密意识教育,提高员工的保密意识,并定期进行保密知识培训。
  • 风险防范: 必须加强风险防范,防止技术泄密和商业间谍活动。
  • 法律制裁: 必须对技术泄密和商业间谍活动进行严厉的法律制裁,以起到震慑作用。

为了守护科技的未来,请加入我们!

我们致力于为企业和组织提供全面的保密培训与信息安全意识宣教服务。我们的产品和服务涵盖:

  • 定制化保密培训课程: 根据您的实际需求,量身定制保密培训课程,内容涵盖信息分类管理、权限管理、风险防范、法律法规等。
  • 互动式保密意识宣教产品: 通过游戏、情景模拟、案例分析等多种形式,提高员工的保密意识。
  • 信息安全风险评估与咨询服务: 帮助您识别信息安全风险,并提供相应的解决方案。
  • 保密协议与合同模板: 提供专业、完善的保密协议与合同模板,保障您的权益。

让我们携手合作,共同守护科技的未来!

信息安全,从我做起!

信息安全,防患于未密!

信息安全,责任在肩!
信息安全,守护未来!

网络安全形势瞬息万变,昆明亭长朗然科技有限公司始终紧跟安全趋势,不断更新培训内容,确保您的员工掌握最新的安全知识和技能。我们致力于为您提供最前沿、最实用的员工信息安全培训服务。

  • 电话:0871-67122372
  • 微信、手机:18206751343
  • 邮件:info@securemymind.com
  • QQ: 1767022898

警惕潜伏的“人机工程”:打造坚不可摧的网络安全防线

你是否曾收到过一封看似来自银行的邮件,要求你点击链接“验证账户信息”?或者接到一个“技术支持”的电话,声称你的电脑感染了病毒,需要你授权远程访问?这些看似无害的请求,实则可能是黑客精心设计的陷阱——社会工程攻击。

在当今数字化时代,网络安全威胁层出不穷,而员工往往是企业网络安全最薄弱的环节。即使拥有最先进的安全技术,如果员工缺乏网络安全意识,也可能导致企业遭受重创。黑客们深谙此道,他们利用人性中的信任、恐惧、贪婪等弱点,精心策划各种社会工程攻击,诱骗用户泄露敏感信息,甚至窃取企业的核心机密。

什么是社会工程?它为什么如此危险?

社会工程,顾名思义,就是利用心理学原理,操纵人们的行为,从而获取信息或访问权限。它就像一个精心伪装的骗子,在线上或线下都可能出现。与传统的黑客攻击不同,社会工程攻击往往不需要复杂的编程技术,只需要利用人们的信任和好奇心,就能轻易成功。

为什么社会工程攻击如此危险?

  • 绕过技术防御: 传统的防火墙、杀毒软件等技术防御手段,往往无法抵御社会工程攻击。因为攻击者不需要入侵系统,而是直接攻击人的心理。
  • 信息泄露风险: 社会工程攻击的目标通常是获取敏感信息,如用户名、密码、银行账号、信用卡信息等。一旦这些信息泄露,企业将面临巨大的经济损失和声誉损害。
  • 权限提升: 攻击者可能通过欺骗手段,获取员工的访问权限,从而控制企业内部的系统和数据。
  • 供应链攻击: 攻击者可能利用社会工程攻击,入侵企业的供应商或合作伙伴,从而达到攻击企业内部的目的。

常见的社会工程攻击类型:

为了帮助大家更好地了解社会工程攻击,我们来看看一些常见的攻击类型:

  1. 网络钓鱼 (Phishing): 这是最常见的社会工程攻击类型。攻击者伪装成可信的机构或个人,通过电子邮件、短信、社交媒体等方式,诱骗用户点击恶意链接或下载恶意附件。这些链接或附件可能包含病毒、木马等恶意软件,或者指向伪造的登录页面,窃取用户的用户名、密码等信息。
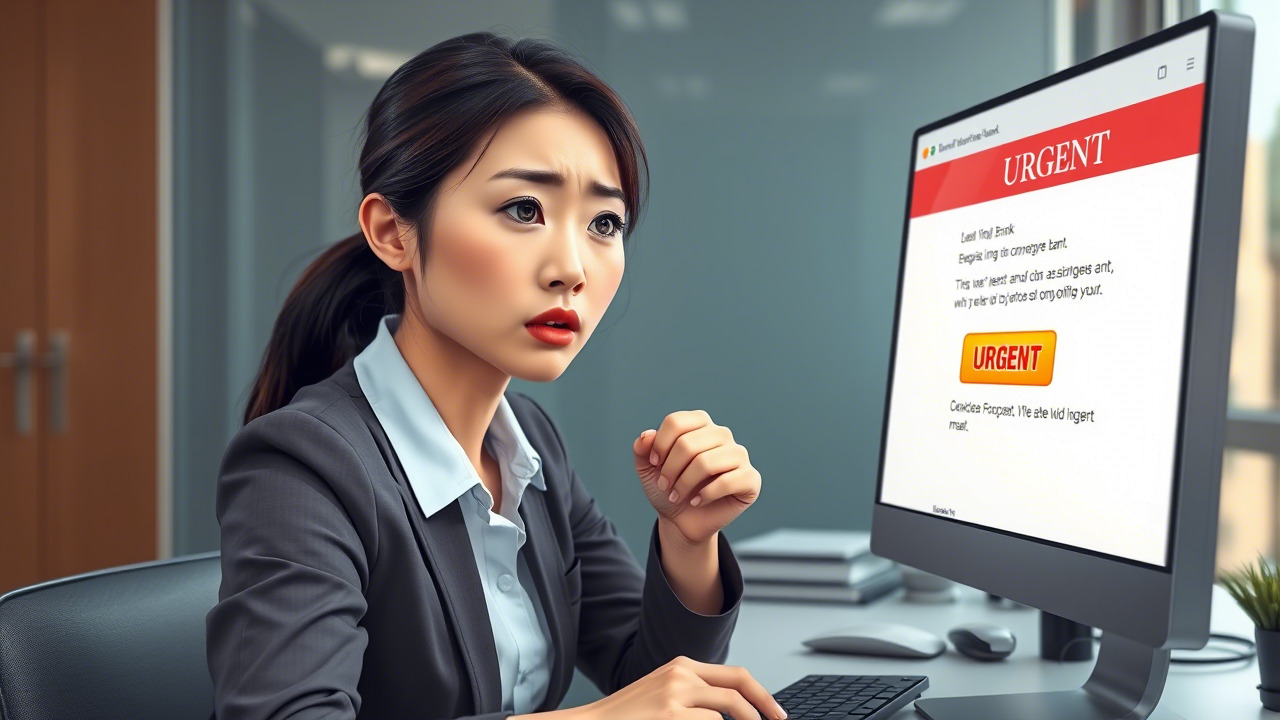
    • 案例: 你收到一封看似来自你银行的邮件,邮件内容说你的账户存在安全风险,需要你点击链接“立即验证”。链接指向一个与银行官方网站非常相似的页面,你输入用户名和密码后,这些信息就被攻击者窃取了。
    • 为什么危险: 网络钓鱼攻击利用了人们对权威机构的信任,以及对安全风险的担忧。攻击者精心设计的邮件内容和伪造的网站,很容易让用户上当受骗。
  2. 诱饵 (Baiting): 攻击者会提供诱人的“免费”东西,如软件、文件、优惠券等,诱骗用户点击链接或下载文件。这些文件可能包含恶意软件,或者指向包含恶意代码的网站。
    • 案例: 你收到一条短信,说你免费获得了一款热门软件,点击链接下载。下载的文件实际上是一个病毒,感染了你的电脑,并窃取了你的个人信息。
    • 为什么危险: 诱饵攻击利用了人们贪婪的心理,以及对免费东西的渴望。攻击者精心设计的诱饵,很容易让用户忽略安全风险,从而上当受骗。
  3. 冒充 (Pretexting): 攻击者会编造一个虚假的故事,冒充某个机构或个人,诱骗用户提供信息或执行某些操作。
    • 案例: 你接到一个电话,对方声称是你的公司技术支持,说你的电脑存在安全问题,需要你授权远程访问。你相信对方,授权了远程访问权限,结果攻击者控制了你的电脑,窃取了你的敏感信息。
    • 为什么危险: 冒充攻击利用了人们的信任和同情心。攻击者精心编造的故事,很容易让用户相信对方的身份,从而提供信息或执行操作。
  4. 互惠 (Quid Pro Quo): 攻击者会提供帮助或解决方案,但要求用户提供信息或访问权限作为回报。
    • 案例: 你在网上寻求技术帮助,有人主动提出要帮你解决问题,但要求你提供你的用户名和密码。你相信对方,提供了你的信息,结果攻击者利用这些信息,入侵了你的账户。
    • 为什么危险: 互惠攻击利用了人们的助人为乐的心理。攻击者精心设计的互惠方案,很容易让用户忽略安全风险,从而提供信息或访问权限。
  5. 尾随 (Tailgating): 攻击者跟随有权限的人进入安全区域,冒充有权限的人进入。
    • 案例: 你在公司工作,经常需要进出安全区域。有一天,你看到一个陌生人紧紧跟随在有权限的同事身后,进入了安全区域。你没有及时阻止,结果攻击者利用这个机会,进入了公司内部,并可能窃取敏感信息。
    • 为什么危险: 尾随攻击利用了人们的礼貌和信任。攻击者跟随有权限的人进入安全区域,很容易让人们忽略安全风险,从而放行攻击者。

如何防范社会工程攻击?

防范社会工程攻击的关键在于提高安全意识,培养健康的怀疑态度。以下是一些实用的防范措施:

  1. 保持警惕: 不要轻易相信来自陌生人的信息,即使这些信息看起来很可信。
  2. 验证信息来源: 如果收到可疑的邮件、短信或电话,务必通过官方渠道验证信息来源。例如,如果收到银行的邮件,可以拨打银行官方电话进行核实。
  3. 不要点击可疑链接: 不要轻易点击来自陌生人的链接,即使这些链接看起来很诱人。
  4. 不要下载未知来源的文件: 不要下载来自未知来源的文件,以免感染病毒或木马。
  5. 保护个人信息: 不要轻易向陌生人透露个人信息,如用户名、密码、银行账号、信用卡信息等。
  6. 使用强密码和多因素认证: 使用强密码,并启用多因素认证,可以有效防止账户被盗。
  7. 及时更新软件: 及时更新操作系统和软件,可以修复安全漏洞,防止被攻击者利用。
  8. 学习安全知识: 学习网络安全知识,了解常见的社会工程攻击类型,可以提高安全意识。
  9. 报告可疑活动: 如果你怀疑自己遭受了社会工程攻击,或者发现可疑活动,应立即向相关部门报告。

案例分析:

案例一: “紧急密码重置”

小李是一家公司的会计,有一天收到一封邮件,邮件主题是“紧急密码重置”。邮件内容说,由于系统出现故障,需要立即重置密码,并提供了一个链接。小李没有仔细检查邮件的发件人地址,直接点击了链接,输入了密码。结果,他的密码被盗,导致公司财务数据泄露,损失惨重。

分析: 这个案例说明了,即使是经验丰富的员工,也可能因为疏忽大意而遭受社会工程攻击。攻击者利用了员工的紧急情况和对系统故障的担忧,诱骗员工点击恶意链接,从而窃取了密码。

案例二: “技术支持”

小王是一家公司的程序员,有一天接到一个电话,对方声称是技术支持,说他的电脑存在安全问题,需要授权远程访问。小王相信对方,授权了远程访问权限。结果,攻击者控制了他的电脑,窃取了公司的源代码和客户数据。

分析: 这个案例说明了,攻击者利用了员工的信任和对技术支持的依赖,诱骗员工授权远程访问权限,从而窃取了公司的敏感信息。

结论:

社会工程攻击是网络安全领域最常见的、最危险的威胁之一。企业和员工都应该提高安全意识,培养健康的怀疑态度,采取有效的防范措施,才能筑牢网络安全防线,避免遭受损失。记住,网络安全不是一蹴而就的,而是一个持续学习和实践的过程。

昆明亭长朗然科技有限公司提供全面的信息保密培训,使企业能够更好地掌握敏感数据的管理。我们的课程内容涵盖最新安全趋势与实操方法,帮助员工深入理解数据保护的重要性。如有相关需求,请联系我们了解详情。

  • 电话:0871-67122372
  • 微信、手机:18206751343
  • 邮件:info@securemymind.com
  • QQ: 1767022898