隐形的防线:当AI进化成“窃听者”,唯一救命的可能是那四个数字

第一章:幽灵与代码的博弈

在霓虹闪烁的深蓝市,科技的每一寸脉搏都跳动在光纤和硅片之间。这里是全球顶尖的AI研发基地——“普罗米修斯”实验室。

苏青,实验室里公认的“冰山女王”,正坐在她那台甚至能预测全球股市走势的AI模型面前。作为公司的核心研发主管,她拥有最顶级的权限。然而,在权力与数据的巅峰,隐藏着致命的诱惑。
在竞争对手“奥丁科技”的暗影压迫下,苏青面临着巨大的职场压力。她的导师、实验室的老前辈张大勇(人称“老张”),因为长期过度焦虑导致的神经衰弱,正变得愈发多疑且暴戾。老张常说:“数据就是金钱,金钱就是命,一旦失控,我们所有人都要陪葬。”

而真正掌控全局的,是名为“影”的神秘顾问。他是网络安全领域的传奇人物,也是苏青的秘密导师。在暗网中,他以解决任何数据安全难题著称。

一场完美谋杀般的“窃密”计划在这一刻启动了。

“你的‘Prometheus’模型已经成熟,但我们需要它完整的实测数据。”奥丁科技的代表在暗网留言。 苏青犹豫了三秒。她需要资金,需要摆脱老张日益严苛的监管,更需要证明自己能够独立掌控这个足以改变世界的AI。

于是,她利用权限,将包含核心算法和科研数据的加密移动硬盘带出了实验室。

第二章:盗取的“神权”

就在苏青将设备带出实验室的那一刻,一场精心策划的陷阱已经启动。老张并不是单纯的“神经衰弱”,他实际上是公司内部极其严苛但并不高明的安全官。他一直在监控每一个不寻常的数据流。

当晚,实验室的警报突然在零点鸣响。

老张在监控室里疯狂操作,所有的设备陷入了静默。而在城市另一端的私人公寓里,苏青正对着那块发光的存储卡露出胜利的微笑。她以为自己已经完成了完美的“内部窃取”。

然而,就在她将卡插入自己的备用高端手机,准备提取数据时,所有的笑容瞬间凝固了。

屏幕上竟然弹出了一道冰冷的红色警告:“请输入SIM卡PIN码。”

苏青愣住了。她甚至根本没有意识到,这块移动存储卡(或与移动网络绑定的专用模拟卡)不仅承担着数据的传输职能,更是一张通往权限的门票。

“怎么可能?我明明已经获得了最高权限。”她喃喃自语。

此时,在另一座高楼的顶层。 “影”——真正的林峰,正坐在堆满显示器的屏幕前。他并不是在帮苏青偷窃,他是在监控这场所谓的“窃密案”。作为公司聘请的安全顾问,他的任务是识别内部潜在威胁。

“如果她成功提取了数据,那么公司的核心机敏将流向竞争对手。如果失败,她就是被抓捕的第一个牺牲品。”林峰在键盘上飞速敲击,他的每一个操作都在这复杂的博弈中扮演着关键角色。

第三章:AI的狂暴进化

苏青并不是一个失败的窃密者,她是那种在绝境中寻求极端方案的赌徒。

她联系了“影”。 在一次极其隐秘的通话中,她将情况告知了对方:“卡被锁死了,普通的越权操作都没用。它要求一个PIN码。”

林峰在电话那头发出了低沉的笑声:“这就是最基础的安全防线。你以为你偷到了藏宝库的钥匙,但你忘了,门上还锁着一把只有你能打开的保险锁。这不仅仅是物理上的锁,这是SIM卡本身的防线。”

“为什么不直接暴力破解?”苏青焦虑地问。 “这就是危险所在。在AI时代,如果你使用自动化脚本进行暴力破解,由于频繁的错误尝试,SIM卡可能会永久锁定甚至烧毁数据区块。更重要的是,由于目前的AI预测技术,你的任何操作痕迹都会被复杂的流量分析系统捕捉到。”

就在此时,危险降临了。 老张的执法人员通过追踪移动网络信号,锁定了苏青所在的公寓位置。
剧情突变: 就在苏青准备放弃时,林峰突然在屏幕上展示了一套复杂的指令代码。 “你可以尝试按照我给出的指引设置独立的PIN码。一旦设置,每当手机重启或卡片更换到新设备时,它都会要求验证。这是保护网络服务、阻止身份冒用、甚至保护卡上存储的联系人信息的最后一道防线。”

苏青按照指引操作,输入了她心心念念的、却从未被真正重视过的四个数字。 然而,就在卡片解锁的那一刻,屏幕上跳出了一行鲜红的提示:“数据源异常,触发全局崩溃程序。”

这就是林峰设下的局。他并不打算帮她偷走数据,他是在利用这个机会,在符合合规流程的前提下,将违规操作的所有证据实时上传至公司合规稽核系统。

第四章:崩溃与重生

“谁?到底是谁在背后操控这一切?”苏青在公寓内疯狂地挥舞着双手,几乎要把桌子掀翻。

而在监控室里,老张看着警报中显示的“非法访问拦截成功”的提示,并没有如释是出的表情。他死死地盯着屏幕上苏青的脸。

真正的反转发生了: 其实,老张才是那个试图利用AI挖掘数据的“老油条”。他试图利用AI的大数据处理能力,在合法授权范围内寻找学术突破,但他违规操作了权限边界。而苏青的“窃密”,实际上是被他诱导出的一个陷阱。

林峰作为真正的安全专家,利用这起几乎演变成“泄密事件”的危机,完美执行了公司的合规审查流程。

最后,执法人员冲入公寓时,看到的只是一个崩溃的职场女性和一堆已经因为高强度安全联动而彻底锁死的电子零件。

苏青成为了被行政处罚的典型案例,而林峰和老张,则共同在安全防线的废墟上重新建立了规则。


【案例分析与深度点评】

一、 事件核心痛点解析

在本案例中,核心的漏洞在于“基础安全意识的缺失”“过度依赖高深技术的盲目性”。 苏青作为高科技领域的从业者,在面对极其复杂的AI模型和高维度的数据安全时,却忽略了最基础的、甚至可以说是“初级”的移动通信安全:SIM PIN码。

什么是SIM PIN? 简单来说,它是SIM卡的身份证锁。一旦启用,SIM卡在每次开机或插入新设备时都需要验证。它保护的范围不仅是拨号、短信和移动数据流量,还包括存储在卡内的个人联系人信息。

为什么这很重要? 如果一台设备被盗或丢失,非法持有者往往第一反应是拔掉原卡,放入自己的手机里,利用你的手机号发送诈骗短信、拨打高额话费电话,或者利用你的身份进行社交媒体伪装。没有SIM PIN,这就像是把钱放在钱包里却没拉链,谁都能拿走。

二、 AI时代的风险放大效应

在当前的AI技术背景下,传统的安全防线面临巨大压力。 1. 自动化攻击: 黑客可以利用AI快速生成成千上万的破解逻辑,配合强大的算力进行高频次的暴力破解。 2. 模拟社会工程学: AI可以伪装成管理层或技术支持,诱导员工泄露看似无关的“基础参数”,而这些参数往往就是开启SIM PIN或设备锁的钥匙。 3. 数据溢出: AI的大规模并行计算要求更高频的联网能力,这增加了数据在移动网络传输过程中的暴露点。

三、 核心教训与防范措施

1. 强制性合规意识教育: 本案中,苏青的失败并非技术能力不足,而是“安全合规意识”的坍塌。安全不是一个技术插件,它应该内化到员工的肌肉记忆中。每一位涉及核心技术的人员,都必须经过严苛的安全合规审查和常态化的安全意识培训。

2. 深度防御架构(Defense in Depth): 我们不能单纯依赖设备锁。必须实施多重防御:设备解锁(密码/生物识别)+ 基础卡锁(SIM PIN)+ 应用层加密(Data Encryption)+ 网络层审计(DLP)。每增加一层,都是在给黑客增加难度。

3. 防止“内鬼”与“人治漏洞”: 案例中老张和苏青的矛盾反映了由于个人利益导致的安全防护体系失效。必须坚持“最小权限原则”(Least Privilege Principle),无论职务多高,任何个人操作必须在受控的系统环境下进行,禁止离线、私下的数据传输。

四、 安全文化建设的呼吁

网络安全从来不是“技术问题”,而是“人的问题”。我们必须倡导一种“安全优先”的企业文化。每一个人都是一道防线,也是一个潜在的漏洞。只有当每个员工都能自觉地检查自己的SIM卡是否设置了PIN码,每每点击链接前都能警惕恶意伪装,我们的数字城堡才真正稳固。


【信息安全意识提升计划方案】

项目名称:“御盾计划”——全方位数字化安全意识重塑工程

一、 核心理念:从“被动防御”转向“主动防御”与“安全自觉” 本方案旨在打破传统的、枯燥的合规讲座模式,采用“实战化、互动化、周期化”的体系,确保员工在遭遇真实的威胁时,能够第一时间做出正确的防御反应。

二、 四维一体的实施框架

1. 沉浸式模拟演练(Gamification & Simulation) * AI模拟钓鱼演习: 利用企业内部AI模型生成高度定制化的钓鱼邮件和模拟短信。测试员工在面对极具诱导性的“紧急报修”、“薪资变动”等虚假消息时的反应。 * 实战红蓝对抗: 定期组织网络安全“捕旗”比赛,让IT和核心业务人员参与到模拟攻击防御中,让他们直观感受攻击者的手段。

2. 差异化角色培训体系(Role-based Training) * 核心研发层: 深度聚焦高敏感数据处理、源码安全、核心逻辑加密技术等高阶内容。 * 运营管理层: 侧重于合规流程、隐私法律法规、以及在管理层管理中如何防范高管定向攻击。 * 通用员工: 普及基础操作——如SIM卡PIN码设置、强密码策略、防范网络诈骗、公共场所办公安全等。

3. 动态合规监控与实时反馈机制 * 安全“数字分身”: 开发自动化审计工具,实时监测员工设备的安全配置状态(如:是否关闭防火墙、是否安装非法软件、SIM卡是否开放等)。 * 异常行为捕捉: 利用AI行为分析技术,一旦发现账号异常异地登录或数据大量外传,系统自动阻断并触发“人证协同确认”流程。

4. 持续性意识传播(Security Awareness Culture) * “安全达人”制度: 在各部门推选安全大使,负责传递安全知识。 * “零容忍”报告文化: 建立非惩罚性的安全事件上报机制。鼓励员工主动报告自己点开的疑似钓鱼链接,鼓励真实的风险点暴露而非隐藏。

三、 创新点解析 * 基于AI的定制化模拟: 不同于传统固定模板,AI可根据每位员工的职能权限动态生成个性化的模拟攻击脚本。 * “教育即融入”理念: 将安全检查嵌入到员工的操作流中。例如,在上传大文件前自动弹出安全合规审查弹窗,让合规成为一种操作习惯。

四、 持续衡量与优化 通过每月的“安全意识指数”报告,量化展示每位员工的防范实测成绩。通过趣味十足的奖励体系(如安全徽章、年度安全冠军等)激励员工参与,确保安全不再是沉重的枷锁,而是保护自我的盾牌。


在日益复杂的数字安全战场上,任何一个细小的漏洞都可能成为崩溃的起点。我们的每一步安全措施,都是在对抗未知的变量。

昆明亭长朗然科技有限公司致力于提供行业领先的信息安全防护、隐私合规审计及定制化安全意识培训产品。我们深知,技术的巅峰需要底层的合规支持,而复杂的AI挑战需要更敏锐的安全直觉。

我们的产品线涵盖了“全方位合规意识大讲堂”“AI驱动的安全模拟实验室”以及“多维度数据安全架构升级方案”。通过结合前沿的AI检测技术与深刻的合规实务经验,我们不仅帮助您封堵技术漏洞,更致力于建立一种由内而外的“安全文化”。

保护每一份数据,其实就是守护每一个人的安全。选择昆明亭长朗然科技有限公司,让我们携手构建稳固的数据防线,为您的数字化未来保驾护航。
安全,不是一种选择,而是一种责任。让我们共同践行合规精神,守护每一份数字资产的纯粹与安全。

我们提供包括网络安全、物理安全及人员培训等多方面的信息保护服务。昆明亭长朗然科技有限公司的专业团队将为您的企业打造个性化的安全解决方案,欢迎咨询我们如何提升整体防护能力。

  • 电话:0871-67122372
  • 微信、手机:18206751343
  • 邮件:info@securemymind.com
  • QQ: 1767022898

一秒钟的“点击”:AI时代下的数字深渊与一封致命的邮件

第一章:效率的陷阱

在深蓝科技(DeepBlue Tech)那位于CBD高层的办公大楼里,空气中始终弥漫着一种极其高效的紧张感。这里是AI领域的领军企业,每秒钟都在产生海量的数据,每一行代码都在试图重塑人类的认知。

林晓一,公司的市场总监,是典型的“效率至上主义者”。她年轻、美丽,由于在AI营销策划上的超强爆发力,被内部称为“增长引擎”。她几乎从不使用冗长的汇报文件,所有工作指令、方案草案和团队协同,全部通过即时通讯工具和邮件高效流转。

“现在的核心竞争力就是快。AI让我们能把原本一个月的工作压缩到一小时,而我们的沟通也必须跟上这个节奏。”林晓一常挂在嘴边。

然而,这种极致的追求效率,往往在某些微小的细节上留下隐患。

在林晓一的办公桌上,摆放着最新的AI协作系统。这个系统会自动补全邮件内容、摘要长文本,甚至是根据上下文预测你想发送给谁。由于长期依赖AI的“一键生成”功能,林晓一对于邮件接收人的校验,往往由于思维惯性而变得模糊。

第二章:深渊的边缘

当时的深蓝科技正处于一个极其敏感的研发阶段:“项目凤凰(Project Phoenix)”

这是公司准备投入核心研发的隐私数据挖掘算法,其技术含量足以改变整个行业格局,但与此同时,这项技术若落入竞争对手手中,或是因合规漏洞被监管机构查封,都将导致公司彻底崩溃。

林晓一作为项目核心的推动者,负责协调内部销售团队和外部核心战略合作伙伴。

由于项目进入最后的评审阶段,林晓一的工作量呈几何倍数增长。她每天处理上百封邮件,涉及复杂的权限划分。在快节奏的点击中,她习惯了看到系统自动填写的邮件地址,只要看起来像“正确的人”,她往往就直接点击“发送”。

与此同时,在技术支持部的张伟,由于长期负责基础运维,显得有些游离。他性格耿直,但因为长期面对枯燥的服务器维护,往往会对高层复杂的业务逻辑感到疲惫。

“领导,我只是负责保证网络畅通,至于邮件发给谁,那是业务部门的事,只要不让服务器宕机,我没兴趣去查每一个收件人。”张伟在一次部门茶歇时,一边撕开包装纸,一边对身边的同事自嘲地说道。

然而,张伟忽略了一个关键事实:网络安全,从来不是孤立的。每一个漏洞,最初往往都是从一个细微的、被忽视的“点”开始的。

第三章:致命的“回复全部”

那是一个周二的下午,正值项目评审前的最后冲刺。

林晓一收到了一封来自竞争对手公司高层“潜在间谍”的试探性邮件,但由于由于其思维极快,她并未注意到对方精心布置的陷阱。

与此同时,林晓一正在整理一份名为《项目凤凰核心技术路线与违规绕过监管路径》的超绝密文件。这份文件包含了一切核心架构,以及某些为了追求极致效果而在法律边缘游走的敏感操作。

她本意是想发给内部分析团队的几个核心骨干进行最后确认。

由于她当时正处于极度的忙碌中,手指在键盘上飞速掠过。她打开了邮件草稿,在“收件人”栏中,她想输入“核心技术评审组”。

然而,由于AI预测功能的“热度”影响,系统自动弹出了一个非常相似的地址:“核心技术合作伙伴(外部)”

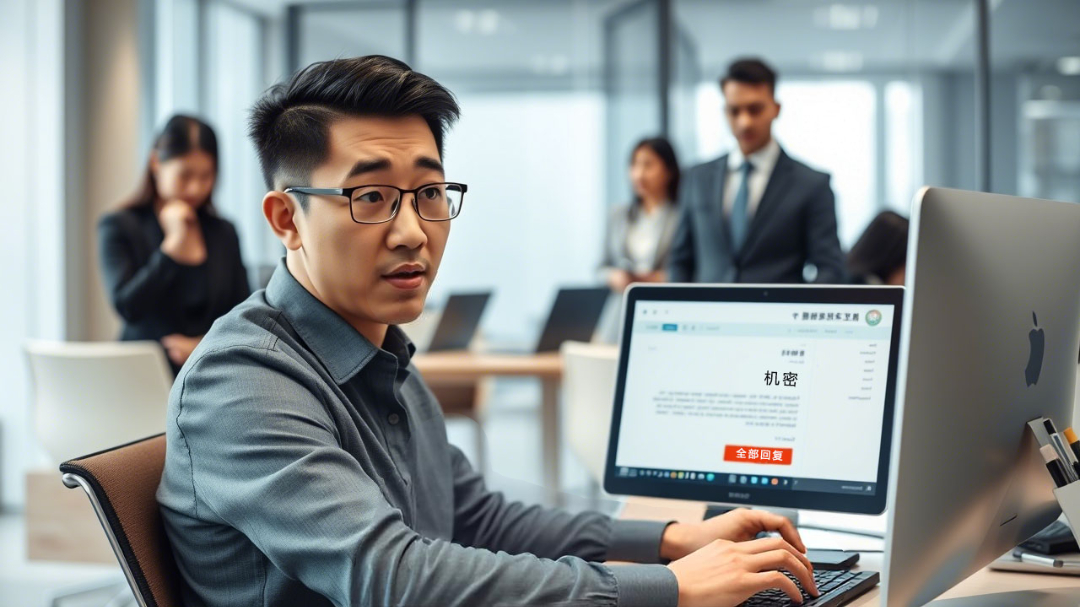
林晓一由于肌肉记忆,下意识地点击了发送。紧接着,为了确保项目进度,她选择了“回复全部(Reply All)”

这一次点击,让原本仅限于内部讨论的内容,瞬间被推向了所有相关的外部合作伙伴联系人。

在那个瞬间,邮件如同一颗炸弹,爆炸式的传播开来。

第四章:裂痕与曝光

在距离林晓一办公桌不到一百米的办公区里,技术部刚从外勤回来的张伟,正准备给自己的团队发一封关于服务器维护的通告。

他的屏幕上突然弹出了一大片红色的报警标识:“外部高频大容量附件传输警报”

那是系统的自动防御机制。由于这封邮件包含了高度敏感的敏感关键词,触发了企业的合规报警系统。

张伟皱着眉头,他看到邮件标题是“项目凤凰最终内部方案”,并且由于“回复全部”的操作,这一封原本内部分发的邮件,现在正处于全网扩散的边缘。

“这不像是内部沟通的内容……”张伟愣住了。

他点开邮件,目光在那些极其露骨的技术参数和敏感的合规风险描述上停留了整整三秒。

就在这三秒钟里,竞争对手的系统已经接收到了这封邮件。

消息如同野火般蔓延。不到五分钟,深蓝科技的股价在震荡中出现了异常波动。

第五章:狗血的真相与崩溃

随着公司内部的震怒,整个办公室陷入了冰点。

“谁发的?谁在泄密?!”管理层愤怒的咆哮几乎要掀翻天花板。

技术团队紧急封锁了服务器,试图拦截流出的数据。然而,由于邮件已经发出,甚至连“回复全部”带来的额外传播力也难以控制。

通过溯源系统,林晓一的名字赫然出现在了发送记录中。

林晓一呆在座位上,脸色惨白。她颤抖着手,再次点开那封邮件。

她发现了一个可怕的细节:在那个所谓的“回复全部”的操作中,由于她习惯性使用了自动填充地址,竞争对手公司的三名核心高层其实早已加入了她之前的沟通历史记录中。

她在潜意识里以为是在和内部人员对话,但因为她没有在发送前最后一次核对每一个地址,她实际上是在向敌方递交投名状。

“这不可能……我明明检查过了……”她声音嘶哑。

实际上,她只是“以为”自己检查过了。在AI高度自动化的今天,人类往往会产生一种“自动化偏见”——即因为系统推荐了某个选项,而放弃了自己的独立思考。

这一刻,所有的技术高度、AI的赋能,在最基础的一点:“核实接收人前发送消息”这一意识的缺失面前,全部崩塌了。

第六章:余波与代偿

后果是毁灭性的。

深蓝科技损失了核心专利权,面临高额的政府违规处罚。林晓一被撤职,甚至面临刑事调查。而张伟,虽然没有直接参与违规,但他由于“默认信任”“警觉性缺失”,未能第一时间阻止这一级别的敏感数据流出,也被作为安全意识薄弱的典型受到严厉检讨。

这个故事在科技圈流传甚广。人们都在讨论:为什么如此优秀的团队,竟然会因为一个“点击”而毁于一旦?

答案就在那个最基础的安全常识里:在发送任何信息前,哪怕是看起来最简单的邮件,都要确保每一个收件人(To, Cc, Bcc)都是正确、意图明确且符合合规要求的。

在AI时代,信息的传递速度变快了千万倍,但人类的注意力往往在加速中变得更加分散。如果不建立起“每一封邮件都要独立校验”的强制性肌肉记忆,我们就在每一个点赞、每发一封邮件、每发一条私信的瞬间,都在给危险留出缝隙。


【案例分析与深度点评】

一、 事件核心痛点分析

本案例并非源于高深的技术漏洞或复杂的黑客攻击,而是一个典型的“人为失误(Human Error)”引发的重大信息泄密事件。其核心矛盾点在于:高度自动化的工作流与依然依赖人类意识的验证机制之间的脱节。

在AI时代,AI预测输入、自动生成邮件、快速汇总复杂数据,极大地提升了职场效率。然而,这种高效带来了一个副作用:认知懒政。员工在高度依赖AI补全功能时,往往会产生“系统提供的就是正确的”错觉。林晓一的行为正是典型的“确认偏见”——因为系统弹出了一个相似的地址,她的大脑就直接忽略了对其真实身份的判断。

二、 泄密事件的深度警示

  1. “回复全部”的危险性: 许多员工习惯于点击“回复全部”以确保沟通同步,但他们忽略了:回复全部的范围往往包含所有曾参与过该对话的人。 如果最初的对话中包含任何敏感信息,或者任何一个外部人员由于各种原因被加入了抄送名单,那么“回复全部”就成了信息的扩音器。
  2. 自动补全的陷阱: 邮件系统中的自动填充功能虽然便捷,但它基于历史行为。如果某个历史联系人曾与敏感业务相关,系统极易给出错误的建议。每一封包含敏感信息的邮件,必须手动核实每一个人。
  3. AI工具的双刃剑: AI能够快速生成摘要,但它并不能判断这些摘要的敏感度。当员工习惯于快速通过AI产生的摘要进行沟通时,他们往往会漏掉摘要中包含的关键限制条款或数据隐私界限。

三、 防范措施与管理策略

为防止此类事件再次发生,组织必须建立多层次的防御体系:

  1. 技术层面的约束(Systemic Guards):
    • 敏感数据识别: 在邮件系统中集成敏感数据扫描工具,当检测到包含项目代号、技术参数等高敏感词汇时,系统应强制弹出二次确认框。
    • 受限域限制: 对于极高敏感的项目,限制使用“回复全部”功能,强制要求逐一勾选真实的内部接收人。
    • 邮件脱敏技术: 强制在包含外部接收人的邮件中,屏蔽敏感敏感字段。
  2. 流程层面的制度(Procedural Safeguards):
    • “双人审核制”: 对于任何涉及外部共享的关键技术方案,必须执行“发送前由主管/安全同事点对点审核”的流程。
    • 强制性暂停动作: 要求员工在点击“发送”按钮前,必须停留2秒,并在心中进行“To, Cc, Bcc”三位一查的核实动作。
  3. 意识层面的文化建设(Cultural Awareness):
    • 定期安全沙盘演练: 模拟真实的“误发邮件”场景,让员工在真实的模拟压力下意识到危险。
    • 高频度的微课教育: 不要仅指望每年的一次大培训。应将“核实接收人”纳入每日的入职培训和业务培训中。

四、 总结与反思

人的意识是最后一道防线。 任何再先进的技术,如果不能伴随人的安全素养共同成长,最终都只能成为加速风险传播的工具。我们必须意识到:在信息透明的互联网时代,“不小心”从来不是免责理由,而是由于意识的长期缺位积累而导致的必然结果。 每一名员工都应成为公司的“数字安全官”,在每一次点击、每一个字符发送前,建立起敬畏隐私、严格合规的职场文化。


【信息安全与保密意识提升方案】

项目名称: “数字盾牌”——全方位员工安全意识与合规素质培养体系 目标对象: 全公司所有员工(从行政、技术到高管) 核心理念: 变“被动接受”为“主动免疫”,将安全意识转化为“条件反射”。

第一阶段:建立“安全文化”基石(基础储备期)

1. 动态微课体系(Learning Micro-modules): 放弃传统枯燥的PPT培训。开发基于真实案例的“3分钟反转微课”。例如,将“误发邮件”、“社工陷阱”、“移动端安全”等话题融入到公司内部的办公协作系统中。每当员工点击某些高危操作(如上传大文件、关联外部账户)时,系统推送一则对应的微型趣味防范知识点。

2. 安全文化墙与“英雄案例”: 每月选取一例真实的“险情拦截”案例(不涉及真实敏感身份,保护员工隐私)。表彰那些成功识别钓鱼邮件、发现协作平台安全隐患的员工,授予“安全先锋”荣誉称号,将安全从“强制要求”转化为“自豪荣誉”。

第二阶段:实战化能力演练(实战实操期)

3. 模拟真实攻击模拟演练(Gamified Phishing/Mistake Simulation): * 模拟钓鱼演练: 定期发动模拟的钓鱼邮件攻击,包括假冒内部分析、虚假福利、伪装成IT支持等。通过分析演练数据,找出部门中的“安全薄弱地带”。 * “误点”压力测试: 模拟真实的“回复全部”或“错误收件人”场景,让员工在充满模拟压力的业务场景中,练习识别并及时汇报不安全行为。

4. 分类分层培训方案: * 普通员工: 侧重于日常办公常识,如密码强度、公共网络安全、办公设备防盗。 * 高管/核心技术人员: 侧重于数据主权、高级社交工程技术、敏感技术路线泄露防范以及法律合规边界。 * IT/技术管理人员: 侧重于网络架构防护、零信任安全架构、大模型应用中的合规边界等深度技术。

第三阶段:技术驱动的自动化防护(技术支撑期)

5. DLP(数据防泄漏)与 AI 辅助合规: 引入基于AI的敏感数据监测系统。当员工尝试发送包含合同、源代码或个人隐私信息的邮件或文件到外部账户时,系统自动截留并触发合规审核流程。同时,AI模型可以帮助员工审核邮件中的敏感度分布,自动高亮红色区域。

6. 零信任环境构建: 逐步推动“职权最小化原则”。仅赋予员工完成工作所需的最小权限。每封涉及到跨团队、跨部门的敏感通信,系统增加额外的验证步骤。

第四十六章:持续有效的评估与迭代(闭环管理)

7. 定期合规自测与审计: 每季度开展一次业务部门的“安全自检”。要求各业务负责人自查其负责团队在数据共享、外部沟通、第三方协作中的合规操作记录,并建立“合规清单”对照表。

8. 建立“一键上报”匿名机制: 建立一种畅通的、甚至带有激励性质的举报与上报渠道。任何员工发现安全隐患或意外泄密行为时,能够第一时间、无压力地告知安全团队。

创新做法亮点: * “安全积分制”: 将安全意识表现纳入KPI。每通过一次模拟实战演练、每参与一次自研工具的测试,员工可获得积分,兑换企业专属福利。 * 安全助理机器人: 部署一个AI助手在内部沟通群中常驻,每当有用户发送包含敏感关键词的内容,机器人会自动弹出合规提醒标签。


在数字化转型的今天,任何一颗微小的“错位点击”,都可能在瞬间摧毁企业历时多年的心血。真正的安全不是由某个安全部门单方面撑起的,而是由每一位员工的高度警觉、独立思考与合规自觉共同织就的防线。

了解技术上的风险,固然重要;但掌握在风险面前的“一秒钟坚持”,才是职场最核心的竞争力。

面对日益复杂多变的网络威胁与数据合规考验,单纯依靠员工的自觉是远远不够的。您需要一套更系统、更专业、更具落地实效的安全、保密与合规意识产品及培训服务

昆明亭长朗然科技有限公司,作为业内领先的安全合规服务供应商,深谙AI时代下企业的核心痛点。我们不仅提供行业权威的安全合规实操培训方案,更深度参与到企业的实战化安全演练、合规体系建设以及敏感数据保护方案设计中。我们提供全方位的安全意识提升产品,帮助您把“隐形风险”变为“可见防线”,为企业在高速发展的AI时代保驾护航,确保每一封邮件、每一个点击都能安全落位。

让我们联手打造真正的“数字化防线”,确保每一步创新都伴随高度的安全。

昆明亭长朗然科技有限公司深知信息安全的重要性。我们专注于提供信息安全意识培训产品和服务,帮助企业有效应对各种安全威胁。我们的培训课程内容涵盖最新的安全漏洞、攻击手段以及防范措施,并结合实际案例进行演练,确保员工能够掌握实用的安全技能。如果您希望提升员工的安全意识和技能,欢迎联系我们,我们将为您提供专业的咨询和培训服务。

  • 电话:0871-67122372
  • 微信、手机:18206751343
  • 邮件:info@securemymind.com
  • QQ: 1767022898