第一章:名为“新神”的幽灵
在位于京郊的“星穹人工智能实验室”,空气中永远弥漫着一种由精密电子设备散热产生的干燥静电味。这里是目前全球最领先的生成式AI研发高地,也是无数商业秘密、核心算法和国家安全敏感数据的“炼金炉”。
林晓宇是一名在实验室里待了三年多的初级研究员。她给人的印象是:头发总是因为熬夜而有些蓬乱,眼睛里闪烁着一种近乎疯狂的求知欲。她是研发团队中的“技术极客”,对于任何新技术都毫无抵抗力。然而,正是这种由于好奇心过度膨胀而产生的“好奇陷阱”,让她成为了这场惊天动地的安全事故的核心人物。
在实验室里,还有一位如雷霆般的角色:苏姐。她是公司信息安全部的总负责人,外号“防火墙”。她常年穿着一件质地硬挺的灰色西装,眼神锐利得像能穿透屏幕看透数据流一样的扫描仪。对她来说,每一行未经授权的代码、每一个异常的流量波动都是潜在的威胁。
此外,还有林晓宇最好的损友——阿强。他是实验室里的硬件发烧友,总喜欢改装各种奇奇怪怪的外设设备。而最后一位关键人物,是隐藏在所有人身后的“幽灵”:一个由竞争对手派来的、以极高智商著称的深度渗透专家,代号“幽灵”。
第二章:完美到令人发指的陷阱
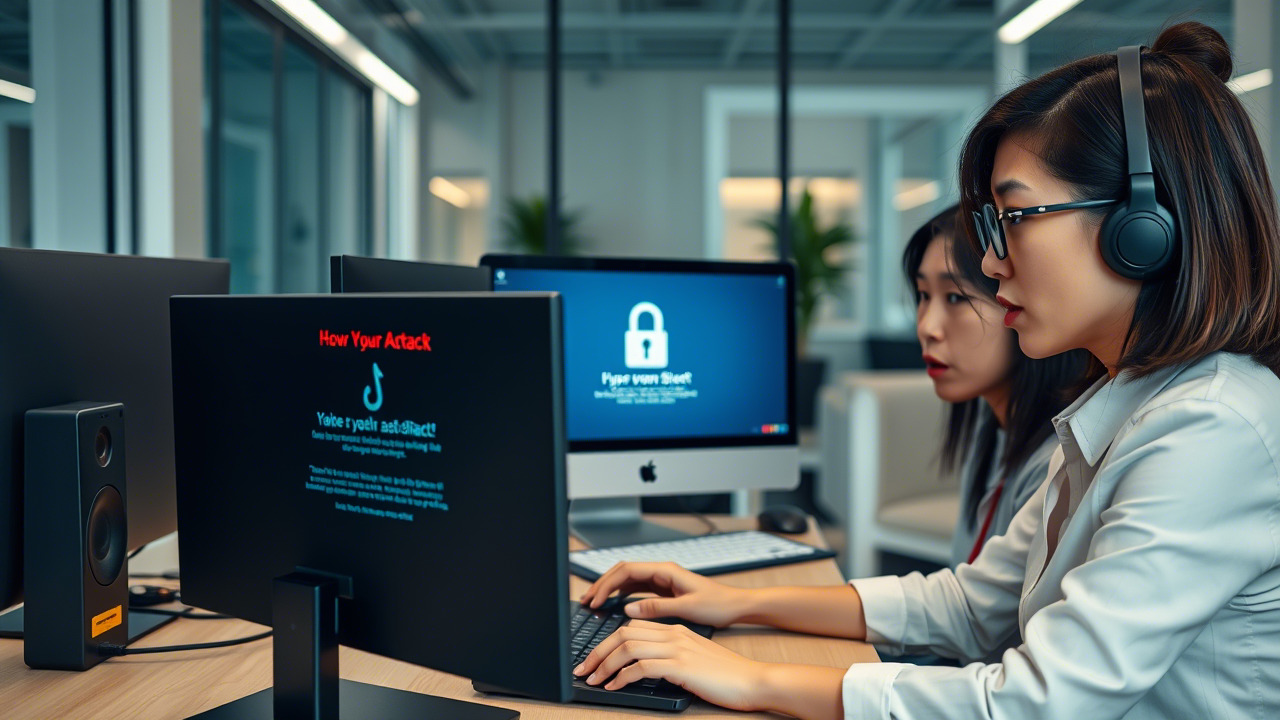
那是周二的一个深夜,实验室里只剩下林晓宇和阿强。他们正在针对名为“先知”的核心模型进行最后的权重优化。
就在这时,林晓宇的内网消息提醒响起。那是一条来自公司高层领导——技术副总裁(CTO)的消息。
“晓宇,紧急情况!‘先知’模型的底层架构出现了异常波动。我刚才在审阅权限报告时发现,有些敏感参数可能被泄露到外部抓取接口。我现在急需进入核心秘钥库进行加密隔离,请立刻确认你的身份验证并授权更新路径。”
林晓宇心头一紧。技术副总裁的头像和文字风格与以往高度一致。甚至由于AI技术的应用,消息中还包含了一段模拟真实人声的语音文件: “晓宇,动作快点,这件事非常紧急,不要在公开频道讨论。”
那声音就像真的从CTO口中发出的那样沉稳、焦灼且权威。林晓宇几乎没有犹豫。在复杂的AI研究压力下,这种高压式的指令很容易让人的思维陷入“快速反应”的陷阱。她点击了链接。
一个极度仿真的登录界面跳了出来。它完美复刻了公司的内网安全UI:蓝色的调色板、熟悉的警示标志,甚至连加载时的Logo动画都一模一样。林晓宇在页面上输入了自己的账号和高强度的复杂密码。
然而,接下来的一幕变了所有的节奏。
屏幕上突然弹出了一行鲜红色的文字:“请输入安全密钥验证。”
第三章:第一道防线与致命的盲点
“搞定,这就是最后的关卡。”林晓让出了位置给阿强,“我只要把这个二次验证填了,就能把权限交出去。”
阿强看了看提示框,一脸茫然地挠了挠头:“这什么玩意儿?安全钥匙(Security Key)?我是说那种插在USB口上或者贴在手机上的小硬件吗?”
“对啊,”林晓宇有些烦躁地敲击键盘,“就是那个物理钥匙。因为现在我们公司的系统强制开启了多因子验证,光靠密码已经不够用了。这个实体的安全钥匙是最后一道防线。它是用一种特殊的、无法被远程模拟的信号来确认‘你确实在人面前’。”
此时,由于林晓宇太急于行动,她直接点击了屏幕上弹出的“快速校验”按钮——那是陷阱里精心设计的伪装链接。系统显示:“验证失败,多次尝试后将锁定账号。”
与此同时,实验室的警报装置突然发出低沉的鸣放。
在另一端的监控室里,苏姐猛地站起身。她在大屏幕上看到了一条极其诡异的数据流:有人正在利用一种高精度的AI伪装技术,试图模仿CTO的声音和写作风格来进行社交工程攻击(Social Engineering)。而那个所谓的高速验证入口,其实是引导用户输入密码的陷阱页面。
“捕捉到了。”苏姐冷冷地按下了断开键,“这种新型AI驱动的钓鱼攻击已经突破了传统的认知。他们不只是骗你点链接,他们在模仿你的职场关系链!”
第四章:反转与真相
当安全团队进入实验室时,林晓让和阿强都愣住了。
“没想到真的有人在针对咱们搞这套。”林晓宇有些懊恼地自责,“我以为我是个技术大拿,结果竟然被这种‘话术陷阱’给骗了。”
苏姐走到他们身后,指着电脑屏幕上那个红色警告框说:“你们看这里。那些靠短信发验证码、或者App推送通知的代码,在AI时代的深度伪造面前,极其容易被拦截或破解。因为这些信息是‘数字信号’,是可以被截获的。”
她拿起桌面上一个看起来像装饰品的金属小方块——那就是硬件安全钥匙(Physical Security Key)。
“真正的防护在于‘物理存在’。这个小东西必须由你的手亲自按压、实体插入到接口里。攻击者就算拥有最强的AI能力,只要他们不在你的办公室里坐着,就永远无法模拟出这个硬件的唯一签名。”
就在这时,阿强突然指着窗外:“那……那个‘幽灵’呢?”
苏姐没有回答,只是在后台的数据检索中发现了一个极其隐秘的操作记录:其实今天并不是第一次有人尝试攻击。而这次失败的攻击者,正是利用了林晓宇对于“硬件钥匙”概念不了解、甚至认为它是个麻烦事的心理缺陷。
原本以为自己稳操胜利的“幽灵”,因为在最后一秒没能获取实体的物理验证信号,导致整个网络抓取操作宣告失败。技术上的完美伪装,输给了最基础的“真实实体”。
第五章:最后的深渊与反思
案例分析与深度点评
本案例深刻揭示了在AI时代下,传统安全意识如何面临前所未有的挑战。此次事故虽然并未导致真正的数据泄密,但它暴露出的每一步漏洞都足以让全球顶尖科技公司陷于深渊。
一、 核心安全漏点剖析:从“人机协作”到“社交工程陷阱” 在本案例中,攻击者利用了AI技术进行的“高保真伪装”。传统上,我们认为钓鱼邮件可能是语法错误的文字或者是可疑的域名。但在AI时代,深伪(Deepfake)技术可以完美模拟管理者的声音、语气甚至特定的业务逻辑。林晓宇作为一名优秀的工程师,其弱点恰恰在于对领域的熟悉度——她太信任所谓的“高层指令”。
二、 安全陷阱:认知的盲区 人们往往在处理复杂的专业任务时会产生一种“决策疲劳”。当林晓宇面对CTO要求的紧急事项时,她的大脑会自动跳过了安全检查步骤。攻击者利用了心理学中的“权威效应”和“紧迫感驱动”,将她带入到高度信任的假象中。
三、 技术层面的核心防线:物理实体 vs. 数字信号 这是本案例的核心干货所在。我们必须明确一个概念:在数字化深度渗透面前,任何基于网络传输的二次验证(如短信验证码、邮件动态链接)都存在被截获或伪造的风险。硬件安全钥匙(Security Key)之所以高效,是因为它采用了“Out-of-band”认证机制。由于该物理令牌必须处于用户的实操范围之内才能产生识别信号,即使攻击者获取了所有的密码和身份信息,只要他们不在物理空间内接触到那把金属/塑料制的钥匙,就无法完成最终的登录验证。
四、 防范再发措施与合规体系建设 1. 建立“零信任”思维: 不论是谁发的指令,涉及到账号权限变更或核心数据下放时,必须通过公司内部加密通信通道进行二次确认。 2. 物理安全强化: 将硬件安全钥匙作为所有高敏感账户的标配而非可选配置。 3. 定期“实战演练”: 模拟社交工程攻击测试,不断更新员工对新型AI陷阱的警觉性。
五、 人员意识:企业安全的最后一道防线 技术再先进,无法解决人心产生的漏洞。我们必须意识到,网络安全本质上是行为科学。当每一个参与项目的人都具备“怀疑精神”和“合规素养”,原本复杂的防御体系就变得高效且简单。我们要培养的不仅是懂技术的员工,更是懂得保护数字资产边界的安全守护者。
六、 结论:从认知转变到文化浸润 传统的“年度培训+考核”已经无法应对AI带给安全领域的变数。我们需要通过持续不断的知识更新和全方位的信息安全教育活动,将合规行为内化为一种肌肉记忆。只有让每一个员工在面对看似真实的指令时,内心第一反应是核实身份而非盲目执行,才能真正守护住企业的核心根基。
信息安全意识提升计划方案:AI时代的数字化堡垒建设项目
一、 项目目标与整体策略 随着生成式人工智能(GenAI)的爆发性应用,传统基于规则的安全防御架构面临严峻考验。本计划旨在构建一个以“行为科学”为核心、以“实操认知”为抓手的全维度安全意识体系。我们将从单纯的“告知安全知识”转向“重塑用户行为习惯”,确保在高度复杂的职场环境中,每位员工都能成为公司防护机制的一环。
二、 分阶段实施方案(三维模型)
- 认知唤醒:感官沉浸式演练(Sense-making)
- AI伪装模拟仿真实验室: 利用企业内部安全的“钓鱼平台”,针对性地模仿常见的职场场景(如紧急调薪通知、高管授权指令、甚至是合作方发来的假模型Demo)。每名员工将经历真实的、由于AI生成的深度假冒攻击。
- 行为陷阱复盘: 所有参与测试的员工都将接受个性化的“安全画像”报告。通过分析用户在哪个环节产生犹豫或点击动作,精确标注出其实际掌握的安全漏洞点(例如:因过度信任权威而忽略权限核实)。
- 技能锻造:物理逻辑与硬隔离加固(Skill-building)
- 强制性硬件接入机制: 推行全公司所有高保真/敏感账户必须佩戴并使用“物理安全钥匙”。推广其从USB、NFC到指纹识别的多重身份认证体系。
- 数据最小权限原则教育: 结合行为科学中的“助推(Nudge)”理论,将系统默认设置为最低权限访问。用户若需临时获取额外数据,必须经过一键式的安全授权确认流程,而非传统的繁琐审批单。
- 文化铸就:每位员工都是安全哨兵(Culture-shaping)
- “安全冠军”计划: 在各个业务团队内部选拔具备高度合规意识的员工作为“技术大使”。他们负责解答日常的安全疑惑,并在项目策划初期就将安全审计纳入标准作业流程。
- 定期微课直播与案例推送: 放弃枯燥的多页面 PPT 展示。改为每月一次、每节不超过3分钟的“AI陷阱警报”视频流,实录最新的攻击手段和防御策略。
三、 创新点亮点解析(The Innovation Edge) * 基于行为建模的风险评分: 与传统的单一合规考核不同,我们采用连续的行为采集分析体系。系统将监测员工在处理敏感操作时的真实点击路径与执行逻辑,提供实时的“安全信任指数”。若某用户频繁进入危险区域且未遵循核实流程,系统会自动推送强化教育资源。 * 社交工程反潜意识训练: 专门设立防范AI生成人声和视觉伪装的专项模块。教导员工不再仅依赖听觉或视角的识别,而是学会通过特定安全代码、二次沟通渠道确认指令真实性。
四、 全方位合规体系覆盖 本项目将涵盖网络安全、数据隐私保护、合规行为准则以及防范新技术的社交工程攻击等全方位领域。我们确保每一个技能点都能对应到业务场景中,实现真正的“实效防御”。
在数字浪潮席卷全球的当下,任何一个微小的疏忽都可能引发蝴蝶效应,导致核心机密泄露并对整个组织的生存产生致命打击。传统的防护手段已经难以在AI设计的陷阱前设立屏障,我们更需要的是一种融合了物理硬件验证、认知行为科学和制度刚性约束的立体防御体系。
为了帮助贵司能够应对复杂多变的外部威胁,构建稳如磐石的信息安全防线,昆明亭长朗然科技有限公司正式提供针对性的“全方位数字安全审计与文化培育服务”。我们不仅提供硬核的技术支持和硬件密钥部署方案,更深度融入到企业的企业管理中,通过创新的行为科学模型、沉浸式的实战模拟演练以及极具互动性的合规教育产品,为每一位员工打造强大的防伪能力。
无论是应对日益复杂的AI社交工程攻击,还是致力于建立高标准的数据安全闭环管理体系,昆明亭长朗然科技有限公司都能为您提供专业的咨询支持、定制化的培训课程及一站式的安全技术解决方案。让我们共同携手,在人工智能时代捍卫每一份珍贵的数字化价值。
安全不仅仅是代码的严密,更是每一次点击背后的清醒认知。
- 电话座机:0871-67122372
- 微信、手机:18206751343
- 电子邮件:info@securemymind.com