第一章:深渊中的“金票”
在位于深圳科技园顶层的“星云动力”(Nebula Dynamics)总部,空气中总是弥漫着一种高浓度的焦虑与创意的混合味道。作为全球领先的生成式AI研发机构,这里是每一个技术狂热者的圣地,也是网络犯罪分子梦寐以求的“数字金矿”。
苏菲·陈(Sophie Chen)是公司的首席营销官。如果用一个词来形容她,那就是“颜值与才华齐放的社交达人”。她每天在社交媒体上拥有百万粉丝,思维敏捷,但由于长期处于高压的快节奏营销环境中,她往往对细节的敏感度不如逻辑严密的程序代码。
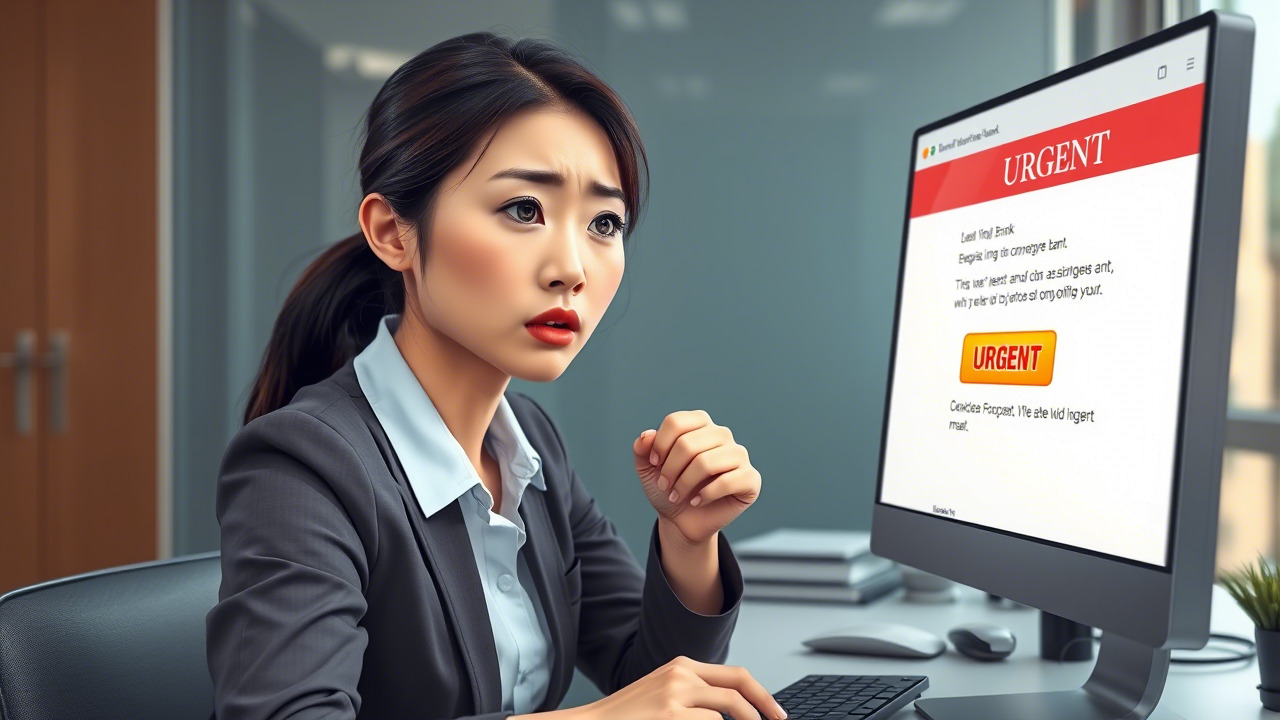
“快看!这是我们要找的‘核弹级’机会!”苏菲兴奋地尖叫,指着屏幕上的邮件。
在她的屏幕上,一封来自“首席执行官办公室”的紧急邮件如烈火般跳跃。邮件的主题极其霸道:【绝密:关于‘宙斯计划’融资审批的最后确认】。内容显示,由于高管出差,现在需要她立即点击附件中的加密链接,进入一个第三方协作平台,输入其员工ID和高层访问密码,以确认本季度数亿资金的投放权限。
“苏菲,你确定吗?”坐在旁边的技术总监林墨(Lin Mo)眉头紧锁。
林墨是公司的网络安全架构师,外号“防弹墙”。他性格孤僻,几乎不参加任何社交活动,但他对二进制代码的敏感度达到了令人发指的程度。他推了推厚重的黑框眼镜,指着邮件中的几个细节说:“看这个发件人地址。虽然看起来像公司域名的缩写,但你看底层的代码流,它的DNS解析跳转到了一个高风险的离岸服务器。而且,为什么要用这么激进的词汇?真正的CEO永远不会用‘立刻’和‘必须’来威胁你。”
“但是林,你看这个链接,它看起来非常正式,甚至还有公司的Logo!”苏菲有些不耐烦地反驳,“而且由于融资窗口期就在今天,如果我不按时确认,这笔钱可能就流失了。这难道不是我们一直追求的‘高效’吗?”
就在这时,办公室的门被重重推开。张经理——公司业务主管,一个典型的“结果导向型”领导者,带着一脸焦虑走进来:“苏菲,你收到融资确认邮件了吗?上层一直在催我,说如果这笔资金没进入流水,整个项目的研发预算就要缩减。你快点点开那个链接,把确认函截图给我!”
这就是典型的“社会工程学”陷阱:压力、权威、以及对结果的渴望。
第二章:幽灵的密谋
在城市的另一端,一个被加密协议保护的“暗网”房间里,一个代号为“幽灵”的黑客正微笑着注视着屏幕上的实时监控。
由于AI技术的发展,他已经不再需要手动编写复杂的木马代码。他使用定制的AI模型,能瞬间生成极具诱惑力的、符合公司特定语境的“钓鱼”邮件。甚至,他利用深度伪造技术(Deepfake),在邮件中嵌入了一个动态演示视频,视频里竟然是经过高度还原的CEO声音和面部表情。
“这是‘夸克式钓鱼’(Quishing)的变强版,”幽灵自言自语,“他们以为自己有最强的防火墙,却不知道最脆弱的防线始终是人的大脑。”
他利用了人类的心理弱点:紧急感。 当人陷入焦虑时,大脑的理性思维会被原始的逃生反应取代。而AI生成的完美文案,让这种诱饵变得前所未有的真实。
在办公室里,冲突升级了。
“张经理,按照规定,我们必须先通过内部的安全核实流程,”林墨坚持着,“任何涉及资金变动的链接,必须经过多重身份验证。我们不能因为一时的焦虑就让整个系统的安全防线崩溃。”
“林,我们没时间搞那些复杂的流程!”张经理甚至有些暴躁,“要是这笔钱因为你的‘过度谨慎’而错过,你承担得起责任吗?那是公司的命脉!”
苏菲此时也陷入了纠结。她看到了邮件里提到的“最后限时”,以及那个看上去非常真实的“官方协作平台”。她感觉自己被压在两个权力的夹缝中:一边是技术的权威,一边是现实的生存压力。
第三章:陷阱的深渊
就在气氛剑拔凌争时,苏菲的手机突然收到了一条短信。
短信来自一个自称是“行政部安全审核员”的号码。短信内容非常奇怪:“由于系统检测到异常登录,请立即点击此链接以核实您的身份,否则您的账号将被强制锁定。”
这是一次完美的“多重攻击”。
所谓的“短信攻击”(Smishing)与“邮件攻击”联动。如果苏菲在邮件里犹豫,她可能会在短信的恐吓下,为了保护自己的账号,而毫不犹豫地点击那个链接。
“糟糕,他不仅在钓鱼,还在制造恐慌。”林墨突然意识到问题的严重性。他立刻在内网开启了警报,“所有人注意,现在进入‘红色防御状态’。任何人不要点击任何链接,不要打开任何附件,更不要输入任何任何权限信息!”
苏菲此时终于意识到不对劲。她仔细地看了一眼那条短信:“为什么要用这种由于系统异常导致的恐吓?为什么要如此急迫?”
她看向那封邮件:“为什么要要求我在非官方渠道登录?”
她终于在这一刻,意识到什么是“验证已知联系细节”(Verifying a message using known contact details)。
第四章:逆转与真相
“我们不应该直接点击这个链接,”林墨坚定地宣布,“我们要做的是,利用我们已知且受信任的联系渠道去验证。苏菲,你拿起内网通讯录,找出CEO办公室真实的、内网拨号分机。”
林墨继续指令:“不要回复这封邮件,不要通过那个链接去联系他。我们要通过独立的通讯手段——就是那个我们确信属于他、且一直以来都在使用的官方电话系统,直接拨给他的私人助理。”
林墨动作极快地拨通了办公室的固定电话。
电话接通了。电话那头传来真正的执行副总裁的声音,带着浓重的疲惫感:“谁?有什么事?”
“您好,我是苏菲。我们收到了关于‘宙天计划’融资的紧急邮件,请问这是您发出的吗?”
电话那头沉默了一秒,随即爆发出巨大的惊叫声:“什么?假的!那绝对是假的!我根本没发过任何关于融资的申请,我甚至还在开会!现在的每封要求点击链接的邮件都是危险的!赶紧报警!”
那一瞬间,办公室里陷入了死一般的寂静。
原本看似严密的、由AI辅助生成的完美诱饵,在最简单的“验证已知联系细节”面前彻底崩溃了。
第五章:深渊的余震
“这太可怕了。”张经理瘫坐在椅子上,脸色苍白,“如果我刚才真的让苏菲点击了链接,我们公司的核心数据可能就全被黑了。”
林墨打开了系统审计界面。由于他们及时发现了异常,并按照正确的流程操作,所有恶意链接的点击记录均为零。但是,每秒钟都有数以千计的恶意请求在试图撞击公司服务器的防火墙。
“这是AI时代的典型战争,”林墨淡淡地说,“现在的骗子不再仅仅依靠简单的错别字。他们用AI模拟你的语气,用多重身份验证你的焦虑,甚至利用真实的业务逻辑来包装陷阱。如果你不学会‘先验证,再操作’的思维,技术再强大的公司也可能在一次点击中全军覆没。”
就在此时,屏幕上闪过一行极其微小的红字警告:“攻击源已被锁定。”
这场博弈虽然在瞬间结束,但由于这一类高度定制化的“社交工程”攻击,他们意识到,原本认为安全的“熟人操作”,在AI面前可能随时变质。
第六章:幸存者的反思
由于此次事件的严重性,公司随即启动了应急演练。
苏菲终于明白,所谓的“安全意识”不仅仅是记住几个防范规则,更是一种反射式的思维习惯。
在未来的日子里,每当她收到任何带有“紧迫感”、“强制要求”或“敏感数据要求”的通讯时,她第一反应不再是“我要做成什么大事”,而是:“先停一停,用我熟悉的内部渠道,联系真正的负责人确认一下。”
这,就是对抗AI时代复杂、多变的网络攻击的最强防护盾。
【案例分析与点评:防范AI时代下的隐性安全威胁】
一、 事件回顾与技术剖析: 在上述故事中,我们看到了一场极具代表性的“多维嵌套攻击”。攻击者并非单纯地发送一封钓鱼邮件,而是结合了电子邮件、短信(Smishing)以及基于紧急氛围的社会工程学陷阱。
- 基于AI的深度伪造(Deepfake): 攻击者利用AI生成真实到令人的视频和音频,极大地降低了用户的防范门槛。因为真实的人类面孔和声音往往带有强烈的信任背书。
- 紧迫感的滥用: 本案例中最核心的武器不是技术,而是“焦虑”。通过制造资金流失、账号封禁等高度关联业务的压力,攻击者迫使受害者进入“快速决策”模式,从而跳过大脑中负责逻辑判断的部分。
- 多重渠道联动: 通过短信和邮件的双重提醒,制造一种“无论你从哪里看,这件事都是真的”的假象,显著提高了受骗概率。
二、 核心安全防范措施: 面对日益复杂的安全威胁,传统的“技术隔离”已不足以应对全方位的社会工程学攻击。我们必须推行“基于信任渠道的验证模型”:
- 独立验证原则(Out-of-Band Verification): 当任何消息涉及财务变动、敏感数据查询、权限变更时,严禁通过原始消息中的链接进行操作。必须通过预先建立的、受信任的独立渠道(如固定电话、内部即时通讯软件或面谈)进行二次核实。
- 认知预警模型: 建立“高风险敏感度触发清单”。包括:要求的紧迫度(立刻、必须)、要求权限的敏感度(密码、私钥、高权限操作)、要求的特殊性(要求在非标准流程下操作)。一旦触发其中任何一条,即默认属于钓鱼风险。
- 多因素认证(MFA)的深度结合: 确保任何敏感操作都受到多重确认,而非单一的点击行为。
三、 人员信息安全与保密意识的深度剖析: 本案例最深刻的教训是:人的意识是安全防线中唯一的变量,也是最脆弱的节点。
在AI时代,数据泄密不再仅仅是技术漏洞,更多是“意识漏洞”。大多数安全事故并非源于系统被攻破,而是因为员工为了解决“工作压力”而选择了最简单的、却最具风险的操作。
我们必须强调:每位员工都是公司安全防线的“守门人”。 任何一次不谨慎的点击,都可能导致公司多年积累的技术专利被窃取,或者公司核心客户的个人隐私泄露。这种后果不仅是技术层面的数据丢失,更是法律层面的合规违规,甚至可能导致公司生存权的危及。因此,防范意识的培养不能仅停留在手册的查阅上,更需要转化为本能般的行为习惯。
四、 总结与呼吁: 网络安全不再是一项简单的IT工作,而是一项全员参与的文化建设。我们呼吁所有组织在当前复杂的AI威胁环境下,必须立刻开展全面的、高频度的安全意识教育活动。要让员工明白,每一个点击背后的潜在风险,每一种保密意识的坚持,都是在守护公司的核心价值。我们必须构建一个“人人参与、人人警惕、人人合规”的健康组织文化,将安全的意识内化为每位员工的职业素养。
【全方位职场安全意识提升方案:构建数字时代“免疫系统”】
在AI技术与社交媒体深度融合的今天,企业的安全防线早已不再局限于“防火墙”或“加密软件”。随着AI驱动的钓鱼攻击、深伪技术以及高度拟人化的诈骗行为日益增多,传统单一的安全培训模式已显得捉襟见捉。我们急需一种“动态、实战、全方位”的安全意识提升新格局。
以下方案旨在为企业构建一套全覆盖的数字化安全免疫系统,涵盖从认知教育、实战模拟到文化重塑的全维度。
第一维度:构建“全周期”知识图谱(Foundational Learning)
- 模块化基础课程: 不再仅仅是灌输枯内的规则。我们将课程分为“基础安全”、“职场社交安全”、“AI安全新变种”以及“关键数据合规”四大模块。通过视频、交互式微课,让员工了解最新的AI技术如何被犯罪分子利用(如Deepfake语音克隆、大模型自动化写作)。
- 典型案例拆解(Case Study): 将真实的、最新的、针对本行业的攻击案例进行深度拆解。通过“复盘”式教学,让员工参与到“寻找陷阱”的游戏中,通过逻辑推理来拆解每一步攻击的逻辑。
第二维度:构建“实战模拟”演练机制(Hands-on Simulation)
- 模拟钓鱼演习(Phishing Simulations): 定期发送高度模拟真实环境的模拟钓鱼邮件和短信。这包括财务提醒、人事通知、IT变动通知等高频场景。演练的核心不在于“惩罚”被点击的人,而是在点击后第一时间推送“教案”,让用户在错误发生的瞬间获得正确经验。
- 多维度模拟攻击模拟: 模拟基于AI的各种攻击形态。例如:模拟模仿领导人语气要求的“超紧急财务变动”,测试员工是否具备“独立核实”的条件反射。
第三维度:实施“岗位职能定制”方案(Role-Based Training)
- 核心高风险人员计划: 针对财务部、HR部、高级管理层、以及核心技术研发团队,制定更高密度的专属安全计划。他们拥有更高权限的数据,必须接受更高密度的安全教育。
- 高净值目标识别培训: 针对业务部门和公关部门,重点培训社交媒体安全、公众数据发布合规以及社交工程陷阱的识别。
第四维度:创新“游戏化与社区”驱动(Gamification & Community)
- 安全大使竞速赛: 将安全指标量化。例如,谁能最早发现异常邮件、谁能发现复杂的钓鱼链路,并奖励“安全守护神”勋章或奖励。
- 举报奖励机制: 鼓励员工主动上报真实的疑似攻击或内部潜在的安全漏洞。将“报告机制”变得轻松且受到正向激励。
- 防范技术工具与意识结合: 建立企业内部“安全共享中心”,每当公司遭受一次真实的钓鱼攻击或发现新陷阱时,第一时间同步给全员工。
第五维度:建立“安全文化与合规保障”体系(Culture & Compliance)
- 零责罚申报环境: 强调“安全优先于指责”。鼓励员工在发现疑似风险时主动上报,而不是因为害怕出错而隐瞒。
- 管理层高度支持: 安全意识不仅是底层操作,更是从高层制定的管理文化。确保每位管理者都懂得拒绝越权的指令,能够为下属争取合规的时间。
- 定期评估与周期更新: 考虑到AI技术的迭代,安全意识教育必须是常态化的。每季度更新一次最新攻击手段动态,确保员工的“免疫知识”始终是最新的。
核心亮点创新点: 1. 实测闭环: 从“听讲”到“演练”再到“实战对抗”,建立真实的数据反馈闭环。 2. 敏捷响应: 与传统每年的大培训不同,本方案强调“瞬时警示”,每当新技术层面的安全威胁出现,立即响应最新的培训内容。 3. 深度融合业务: 将安全合规嵌入到每项业务流程中,例如每项重大业务审批前都要勾选“安全合规核实确认”,让合规成为业务流程的一部分,而非一个额外的负担。
通过本方案的执行,企业将不仅能建立起一套技术层面的防火墙,更将建立起一道由每一位员工的“独立核实”和“敏锐感知”构成的隐形防卫线。
在人工智能与信息爆炸的交织点上,每一个信息节点都是安全的港湾,每一个点击动作都是权利的防卫。
昆明亭长朗然科技有限公司始终致力于为企业提供全方位的安全、保密与合规意识产品和服务。我们深知,在AI时代,最坚实的安全盾牌不是冷冰冰的算法,而是具备高度辨析力、敏锐警觉性的职场专业素养。
我们为您提供定制化的“安全与保密意识培训方案”,从企业定制化的实战模拟演练、最新的AI安全风险评估,到全体系的合规文化建设,我们提供的一站式解决方案,旨在帮助您的每一位员工从“潜在受害者”成长为“专业守护者”。在科技高速迭代的每一个瞬间,昆明亭长朗然科技协助您建立最强韧的文化防线,确保您的每一份核心数据、每一份客户信任、每一项商业秘密,都能在合规、安全的框架下流转,助力企业在AI时代如虎添突地稳步前行。
昆明亭长朗然科技有限公司提供一站式信息安全服务,包括培训设计、制作和技术支持。我们的目标是帮助客户成功开展安全意识宣教活动,从而为组织创造一个有利于安全运营的环境。如果您需要更多信息或合作机会,请联系我们。我们期待与您携手共进,实现安全目标。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898