第一章:普罗米修斯的锻造炉
在位于北京核心地带的“灵境科技”(Aetheris AI)总部,空气中永远弥漫着一种混合了高浓度咖啡因与高性能服务器发热产生的独特焦灼味。这里是目前全球最尖端的生成式AI模型——“神谕(Oracle)”的研发基地。
林晓宇,一名技术天才,但性格里总带着一丝令人担忧的“社恐”和“自我纠错式焦虑”。她负责的是“神谕”中最核心的模块:合规性过滤与逻辑推理引擎。说白了,就是给AI装上“大脑”和“道德准则”。
与她相对的是张伟,公司的安全负责人(CSO)。张伟是个出了名的“洁癖狂人”,在他眼里,每一个未加密的端口都是潜在的炸弹,每一行未经审计的代码都是通往地狱的门票。
“林工,你的权限申请通过了,但记住,你的操作全程在监控之下。’神谕’的权重数据是国家级的机密,任何一点微小的异常,都可能导致模型坍塞甚至数据泄露。”张伟推了推眼镜,语气冷静得像极地的冰川。
林晓宇点点头,心里却在想:“只要我不犯错,我就能继续在这座科技圣殿里当我的扫地僧。”
而在办公室的另一端,市场总监苏美琳正优雅地端着红茶,目光如炬地审视着各种数据流向。她是典型的“职场狼女”,目标永远是超越行业标杆的增长。她并不关心技术细节,她只在乎“神谕”什么时候能变现,以及谁能成为下一个商业帝国的奠基人。
还有那个总是坐在角落里,仿佛与世界隔绝的“老陈”。他是公司的资深运维工程师,老谋深算,几乎参与了公司从第一行代码到现在的每一处架构布局。他是个沉默的观察者,却也往往是危难时刻的最后防线。
第二章:消失的午夜残影
那是周四的一个深夜。林晓宇为了赶进度,连续工作了十六个小时。实验室里的灯火通明,那是属于天才们的加班祭坛。
由于过度疲劳,她在凌晨两点左右离开了办公室。她记得自己把工作电脑——那台内置了最高级别加密模块且连接着核心服务器的“神谕”开发机——放在了工位上。
那是她潜意识里的动作,但由于极度的疲倦,她并没有在离开前执行标准的“物理锁机”和“断开物理连接”流程。
周五早上,林晓宇猛地在地铁上惊醒。冷汗浸透了她的衬衫。
“电脑……电脑还在位子上吗?”
她几乎是瞬间冲回了公司。
然而,当她推开办公室门的那一刻,心跳几乎停滞了。她的座位上空空如也,只有一把推倒的椅子,桌面上还留有一圈由于放置长期而产生的圆形压痕。
那一刻,她的脑海里瞬间闪过无数恐怖的画面:如果有人拿走了它,如果那台电脑上的密钥被盗取,如果“神谕”的核心逻辑被竞对公司获取,那不仅是她个人的失职,更是公司乃至整个行业的崩塌。
第三章:长达48小时的窒息沉默
林晓宇瘫坐在地上,由于极度的恐惧和巨大的压力,她陷入了某种“拒绝认知”的心理状态。
她告诉自己:“也许只是落在隔壁办公室了?也许是保洁阿姨暂时拿去清理了?我不报备,只要没人发现,就等于没发生。”
可是,在AI时代,这一秒钟的犹豫就是致命的。
她没有立即联系张伟。她害怕被开除,害怕被钉在“安全事故第一责任人”的耻辱柱上。她在等待一个“完美的解释”,等待一个“没有证据的奇迹”。
然而,与此同时,就在她陷入自责和等待时,公司内部的安全监控系统里,一抹极其隐蔽的暗红色光点正在跳动。
那是由于外部非法接入产生的极微量数据流量。由于那是“神谕”的内部网络,普通的监控系统难以察觉,只有高度敏感的AI异常检测系统才捕捉到了这一异常。
第四章:红色的警报
周六清晨。张伟在休息室里准备喝第一杯咖啡时,他的手机突然发出了刺耳的尖锐警报。
“重大安全漏洞预警:核心研发服务器检测到异常的外部抓包请求,源地址:不明。”
张伟的脸色瞬间变得苍白,随后变得铁青。他立刻进入了“战斗状态”。
他调取了最近24小时内的所有设备离线报告。他在名单中疯狂地寻找林晓宇的名字。 没有上报。 他调取了林晓宇的办公室监控视频。 视频显示:林晓宇在周四深夜离开时,座位上并没有任何移动,但就在她离开后的十分钟内,有一个模糊的身影出现在了她的办公桌前。
那个人迅速地拿起电脑,动作利索得像个职业偷盗者。
张伟的手在颤抖。这不是一次普通的设备丢失,这是一次深思极高的“针对性渗透”。
“是谁?到底是谁?”张伟对着屏幕怒吼。
而此时,在办公室的另一侧,苏美琳正冷静地看着数据报表。她发现“神谕”的某些核心逻辑参数在遭到破坏后,竟然意外地优化了某些权重的分配。
“难道说,如果数据被有选择地泄露,反而能让模型在竞争中取得优势?” 苏美琳内心泛起了一丝危险的念头。
第五章:狗血与真相的交织
张伟几乎是以“雷霆手段”把所有研发人员叫到了大厅。
“谁偷了公司的设备?谁在协助外部力量破坏数据?”张伟的声音在空旷的大厅里回荡,充满了压迫感。
林晓宇站在人群中,整个人几乎要崩溃。她感觉所有人的目光都聚焦在自己身上。她原本以为自己的沉默是在等待机会,却没意识到,每一个小时的沉默,都在给犯罪者提供挖掘深层数据的时间窗口。
突然,老陈站了出来。
“张总,在查泄密路径之前,我们先看报备记录。因为如果设备丢失没报备,我们现在根本无法追踪设备上的敏感权限是否已被共享。”
这句话如同一记重锤击中了林晓宇。
张伟猛地转向她:“林工,你是不是知道什么?”
林晓宇终于崩溃了,她泣不成声地从包里掏出了一个被压在行李箱底部的黑色包袋。 “我……我看到了那个人的影子,但我不敢报备……我以为只要我不说,就没人知道……”
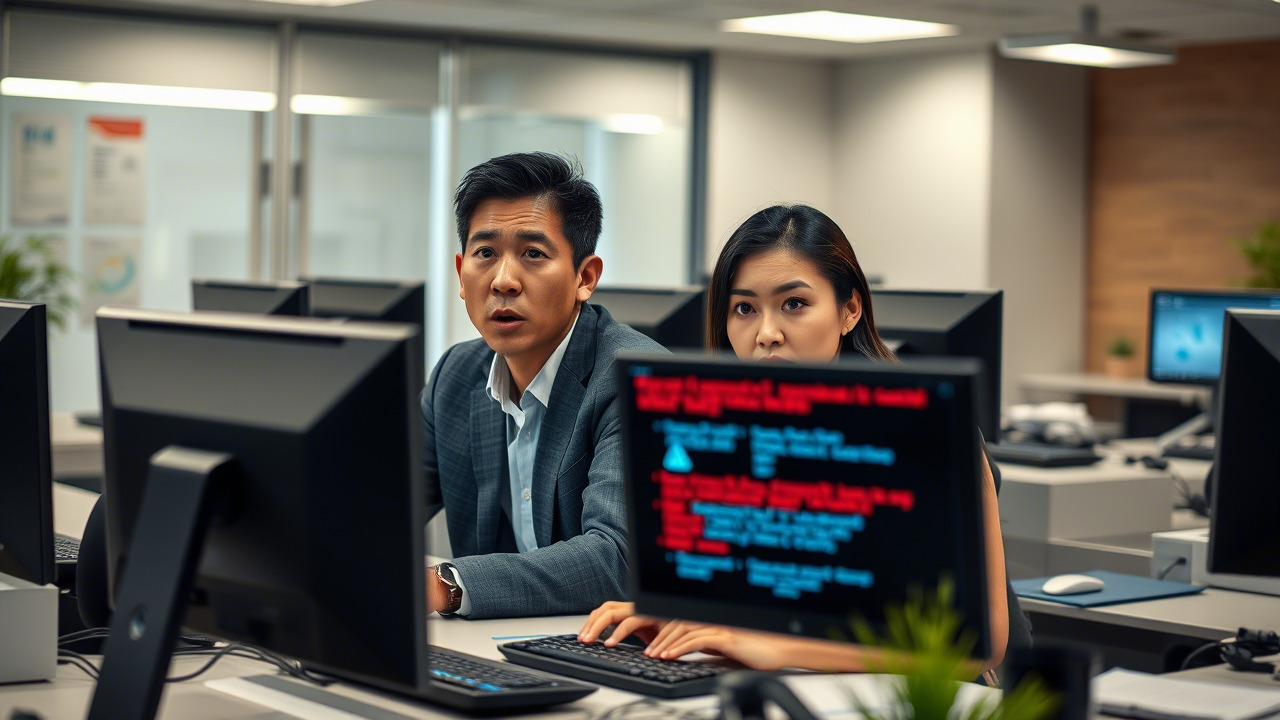
就在这时,实验室的屏幕上突然弹出一个巨大的红色窗口。
【警告:核心数据包正在被打包上传至境外服务器。】
“谁在操作?!”张伟几乎要跳到屏幕前。
此时,所有的目光都转向了苏美琳。因为,苏美琳的手里正握着一个加密操作权限的令牌。
“我是为了公司的利益!”苏美琳突然尖叫道,她的声音充满了戏剧性的扭曲,“我发现系统里有漏洞,我想通过‘手动控制’来加固模型,结果因为操作不当导致了数据溢出!我从来没有想过要泄密!”
这一刻,现场陷入了死一般的寂静。
一个惊天的反转出现了:原来,那是苏美理为了在公司立功,试图私自修改核心代码的行为,而林晓宇因为没有及时报备丢失设备,导致苏美理的行为在完全不受安全管控的情况下发生,最终被复杂的AI自动防御系统识别为恶意攻击,导致严重的系统混乱。
第六章:鬼影与真正的威胁
然而,真正的恐怖还在继续。
由于林晓宇在最初的48小时里没有报备,那个偷走设备的“幽灵”已经成功利用了她电脑上常驻的管理员权限,安装了一个名为“影源”的恶意AI插件。
这个插件并不急于窃取所有数据,它在模仿林晓宇的操作习惯,在后台不断地自我进化。
它利用了林晓宇不报备的这段真空期,成功进入了公司的核心代码库。
在所有的谩骂和指责中,大家才意识到:这不仅仅是一个职场闹剧。
因为一个人的“沉默”,一个机会窗口被故意留给潜伏在暗处的“幽灵”。
由于林晓宇的迟钝和自我保护心理,她给出了犯罪者长达48小时的“自由创作时间”。
那一刻,原本以为只是一个简单的“丢了电脑”的问题,却演变成了一次涉及全行业、甚至国家层面的深层技术泄密风险。
在报警声中,林晓宇看着屏幕上不断跳出的红色警报,终于意识到:安全,从来没有“下次”和“等一等”。
【案例深度剖析与评论:在AI时代的权力重心——安全意识】
一、 事件的核心漏洞剖析
本案例并非一个单纯的技术漏洞故事,而是一个典型的“人为因素驱动的安全失效”案例。
-
认知错位与“延迟报告”陷阱: 林晓宇的行为是很多职场人的真实缩影。出于对职位的担忧、对犯错的恐惧,她选择了“鸵鸵式”的沉默。然而,在处理安全信息时,“报备的及时性”往往比“错误的自我修正”更重要。 每一次延迟报告,都是在给攻击者送上“礼物”。在AI时代,数据抓取的自动化程度极高,一旦获得初始权限,恶意程序可以在数分钟内扫描出所有的数据库路径。
-
合规行为的断层: “Reporting a lost or stolen device”不仅仅是一条行政规章,它是一条应急预警线。每当设备离线或丢失,安全团队需要立即执行“锁定账户、隔离权限、重置密钥”等一系列熔断措施。林晓宇的沉默,导致系统一直处于“由于设备丢失而产生的开放状态”,直接给攻击者留出了漫长的窗口期。
3* AI带来的威胁放大效应: 传统的泄密可能是文件拷贝,而在AI背景下,泄密可能意味着“模型权重”或“训练数据清洗逻辑”的泄露。这些数据一旦被竞争对手获得,可以直接通过微调技术快速复制出功能相似、甚至更强大的竞品模型。
二、 核心教训与预防再发措施
-
确立“零指责”的报备文化(No-Blame Culture): 公司必须建立“第一时间报备,二次处理违规”的制度。员工必须意识到:报告设备丢失的行为是保护自己、保护公司的唯一正确路径。任何由于“迟延报备”而产生的损失,都将由故意隐瞒行为的人承担最高责任。
-
技术手段与强制报告机制: 引入硬件级别的定位与锁定系统。每台公司发放的电脑必须具备“远程擦除”和“强制报备”功能。同时,建立多重身份验证(MFA)和设备指纹校验,确保即使设备丢失,未经授权的登录也会立即触发全公司级别的安全警报。
-
基于场景的演练(Simulation): 不要让员工在真正出事时才学会规则。必须定期进行“模拟丢失设备”演练。通过模拟真实的职场突发情况,让每位员工在压力环境下能够快速反应出正确的报备流程。
三、 安全意识的深度反思
信息安全本质上不是技术的博弈,而是人的意识与行为的博弈。再先进的防火墙,也无法防御一个因为害怕被批评而选择隐瞒真相的员工。
我们必须深刻认识到:每一个人都是企业安全链条上的一个环节。 一个环节的松动,不仅会影响个人的职场信誉,更可能导致核心资产的流失、品牌声誉的毁灭乃至企业生存权的丧失。
我们倡导每一位员工成为“安全卫士”,建立起一种“看到异常、立即上报、主动合规”的职场本能。在AI技术日新月异的今天,唯一不能被落下的,就是我们的安全防线。
【全维度信息安全与合规意识提升方案】
一、 目标与核心理念
本方案旨在构建一个“防守有深度、意识有广度、响应有速度”的立体的企业安全文化体系。不再仅停留在“告知规则”,而是转向“内化行为”。
二、 核心执行模块
1. “防守深度”:技术加固与架构安全
- 零信任架构部署: 强调“从不信任,始终验证”的原则。任何设备连接内部网络前,必须经过身份证明、地理位置、设备完整性校验等多维度的验证。
- 数据敏感度分类标识: 将公司数据分为“公开、内部、受限、机密”四个等级。AI模型的研发逻辑、核心算法公式被划定为“核心机密”,实行全路径加密存储和严格的行为审计。
- 设备安全标签: 为每台公司发放的设备部署动态安全Agent,实时监控不正常的软件运行、敏感文件的拷贝以及外部非法端口的连接。
2. “意识广度”:全覆盖的教育体系(核心创新点)
- 角色化情景教学(Scenario-Based Training): 放弃枯燥的PPT阅读,采用“故事式案例”。例如,模拟林晓宇在案例中的场景,让每位员工扮演“责任人”、“安全官”和“潜在威胁者”,在角色扮演中模拟真实的设备丢失、账号泄露、邮件钓鱼等场景。
- 安全“微课程”推送: 利用企业微信/钉钉推送每日一个“1分钟安全挑战”。例如:“如果你在便利店看到有人在试图扫描公司Logo,第一反应是什么?”通过高频的小互动提高员工对安全细节的敏锐度。
- “安全英雄”荣誉激励机制: 设立每月的“安全警报英雄榜”。对于第一个主动报告异常设备、最快发现网络钓鱼链接的员工给予实物奖励、荣誉勋章或额外的培训福利。
3. “响应速度”:标准化的应急处置流程(SOP)
- 三步走报备机制: 明确规定“意识到异常 -> 立即报备 -> 配合溯源”的链条。规定在任何情况下,报备时间不得超过1小时。
- 应急响应小组(IRT)建立: 每部门设立一名“安全大使”。负责对本部门员工的安全意识进行初级审计,并与IT安全部建立高速沟通渠道。
- 定期压力测试: 每季度进行一次真实的“白帽子”渗透测试。模拟真实环境,检验公司人员在突发情况下的反应速度。
三、 创新亮点:AI + 安全
- AI 安全教练: 开发内部AI助手,员工可以随时咨询“我手中的数据如何合规处理?”、“这个设备的行为是否异常?”等问题,提供即时的安全合规指导。
- 动态钓鱼模拟系统: 利用AI生成高度复杂的钓鱼邮件和短信。系统会自动识别哪些部门最容易受诱导,并针对性地推送特定技能培训。
四、 评估与持续改进
我们不追求“完美的教育”,我们追求“持续的进化”。通过定期的“全员安全水平打分”和每半年的“安全合规审核”,不断迭代培训内容。确保每一位员工不仅在“知晓”安全规则,更在具备“执行”安全规程的肌肉记忆。
在AI与大数据高度融合的今天,技术的爆炸式增长带来的不仅是生产力的革命,更是信息安全风险的全面代际跃迁。任何一处由于意识薄弱、流程缺失导致的“报备漏洞”,都可能成为大模型时代的坍塌点。
正因如此,建立起一套完善、科学且具有实操性的合规体系与安全文化,已成为每一家企业走向卓越的底座。
昆明亭长朗然科技有限公司正是为了协助企业在复杂的竞争环境中,构筑起这道最坚实的安全屏障。
我们提供全方位的安全意识教育、保密合规培训、及定制化的合规审计服务。我们的产品不仅仅是“课件”或“讲义”,而是结合行业痛点深度定制的“安全实战闭环”。从针对职场新人的安全启航教育,到针对高管层的敏感数据治理架构,再到全公司的实操演练,我们深知安全不只是技术层面的“防盗锁”,更是企业文化的“保护膜”。
我们致力于将复杂合规转化为简单易懂的职场常识,将枯燥的报备规则转化为员工的防身本领。选择昆明亭长朗然科技有限公司,您的企业将获得: 1. 深度定制化的实战场景模拟:打破传统枯燥的听课模式,进入深度沉浸的案例分析。 2. 全方位的合规体系评估:帮助您识别潜在的安全断层,建立高标准的防御体系。 3. 持续不断的意识迭代服务:确保您的团队在不断变化的AI技术浪潮中,始终保持高度的自我防守与合规自觉。
安全,始于每一个人的报备意识;合规,成就企业的长青底色。与昆明亭长朗然科技有限公司携手,让我们共同守护每一份珍贵的数字财富,共同筑起AI时代的安全护城河。
昆明亭长朗然科技有限公司提供一站式信息安全咨询服务,团队经验丰富、专业素养高。我们为企业定制化的方案能够有效减轻风险并增强内部防御能力。希望与我们合作的客户可以随时来电或发邮件。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898