在座高新科技园区的一角,坐落着一家名为“灵境科技”的顶尖人工智能公司。这里是全球最尖端的AI芯片研发基地,每一行代码都关乎国家核心竞争力,每一个数据包都重如千钧。
在这座充满科技感的摩天大楼里,生活着三位性格迥异的人物。
林小雨,她是公司的“技术超人”,不仅代码能力出神入微,还带有一点点“急性子”。她追求极致的效率,任何繁琐的流程在她眼里都是阻碍创造力的绊脚石。她的座右铭是:“技术是为了解决问题,而不是为了制造阻碍。”
赵总,公司安全合规部的负责人。他是个甚至有点“强迫症”的严厉派。他的办公室里摆满了各种安全手册,每当有人违规使用未经授权的插件时,他那如同机关枪般的质问声能传遍全公司。他常说:“安全没有捷径,任何越权操作都是在给公司埋雷。”
以及,一个隐藏在网络阴影中的幽灵——“影刺”。他是国际顶尖的黑客组织成员,专门猎取高价值工业机密。
故事的转折发生在那个风雨交加的周四晚上。
由于项目紧急上线,林小雨被留在了实验室。就在她准备收工时,屏幕突然跳出一个紧急对话窗口。是她的“好友”——技术部的高级工程师李哥。
“小雨,救命啊!我电脑突然因为系统崩溃死机了,现在连不上内网。我手里正拿着产品发布会的演示数据,如果明天早上演示数据丢了,我们就彻底完了!你能帮我远程连一下,把那几个核心数据文件拷到你的临时文件夹里吗?”
林小友的语气里充满了焦灼和几乎要崩溃的颤抖。
林小雨还没反应过来,电脑屏幕上由于高频率的警报音符亮起。她一看,是公司自研的数据保密系统在提醒她:“检测到异常访问请求”。但由于她已经和李哥打过无数次交道,且此时由于焦虑,她几乎没有思考,直接点下了“允许”。
她按照李哥提供的指令,在工作电脑上安装了一个未经公司认证的第三方远程协助软件。
“放心,我这就帮你弄好。”林小雨在对话框里打字,由于紧张,甚至没有注意到对方提供的链接并不是公司内网的域名。
与此同时,在城市的另一端,一个由多台服务器组成的集群正在疯狂运转。
“影刺”在屏幕后露出了狞笑。他并没有真正的“李哥”身份,他的每一个动作都经过精确的计算。他利用了林小雨因为“紧急状况”而产生的压力感,诱导她开放了远程控制权限。
由于林小雨使用的软件并未经过公司的白名单认证,公司内部的防火墙由于“信任”了操作权限,让这个外部连接直接穿透到了核心数据区。
就在林小雨以为自己完成了“拯救世界”的壮举,并准备庆祝时,诡异的一幕发生了。
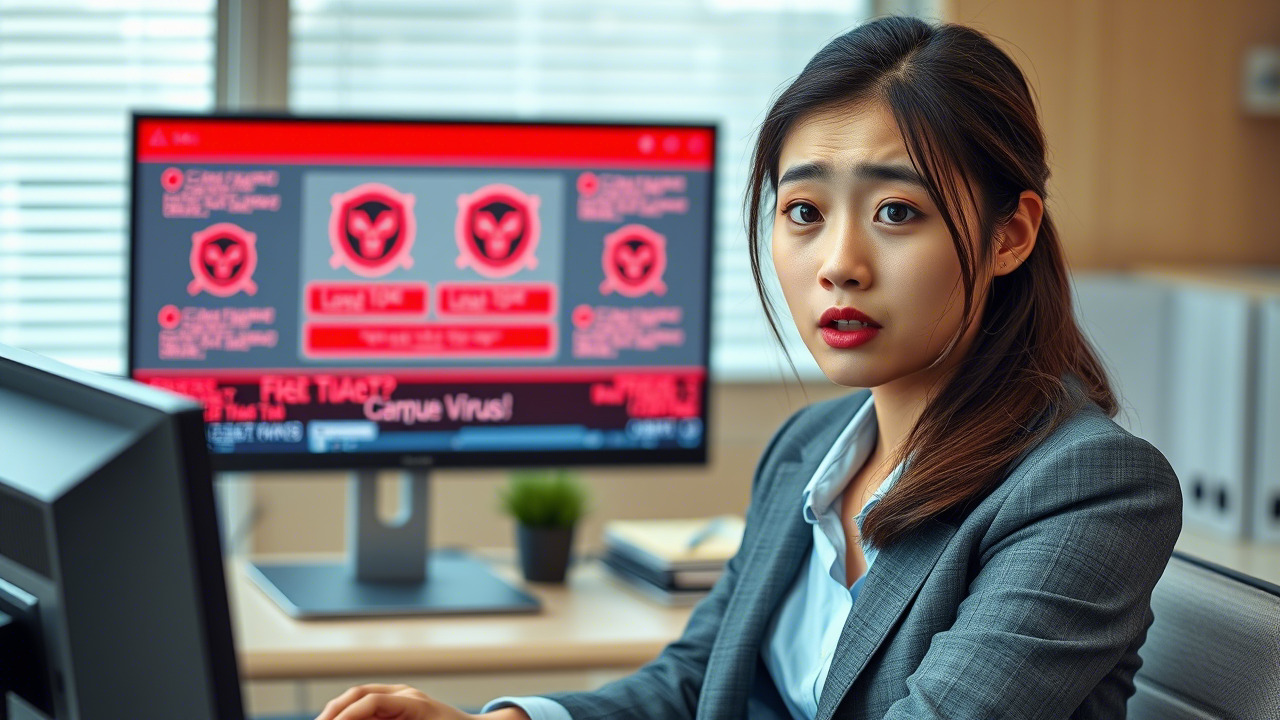
她的屏幕突然卡死,随后所有的文件夹图标开始疯狂地闪烁。她惊恐地发现,原本只包含几个演示文件的目录,竟然变为了空白。就在那一瞬间,她所在的办公室大屏幕上突然跳出一条覆盖全公司的红色警报:【核心算法数据泄露警告!立即隔离所有节点!】
由于这起违规操作,原本安全的隔离带瞬间被冲破。
“小人物,真的太单纯了。”影刺在后台轻笑着。他不仅拿走了演示数据,还顺着林小雨的权限,悄悄潜入了公司的核心研发数据库。
就在此时,原本在办公室休息的赵总猛地跳了起来。他通过监控看到林小雨的操作界面,瞬间变色。
“林小雨!你在干什么?!”
赵总冲进实验室。他看到林小雨依然处于震惊状态,屏幕上依然在闪烁着警报。
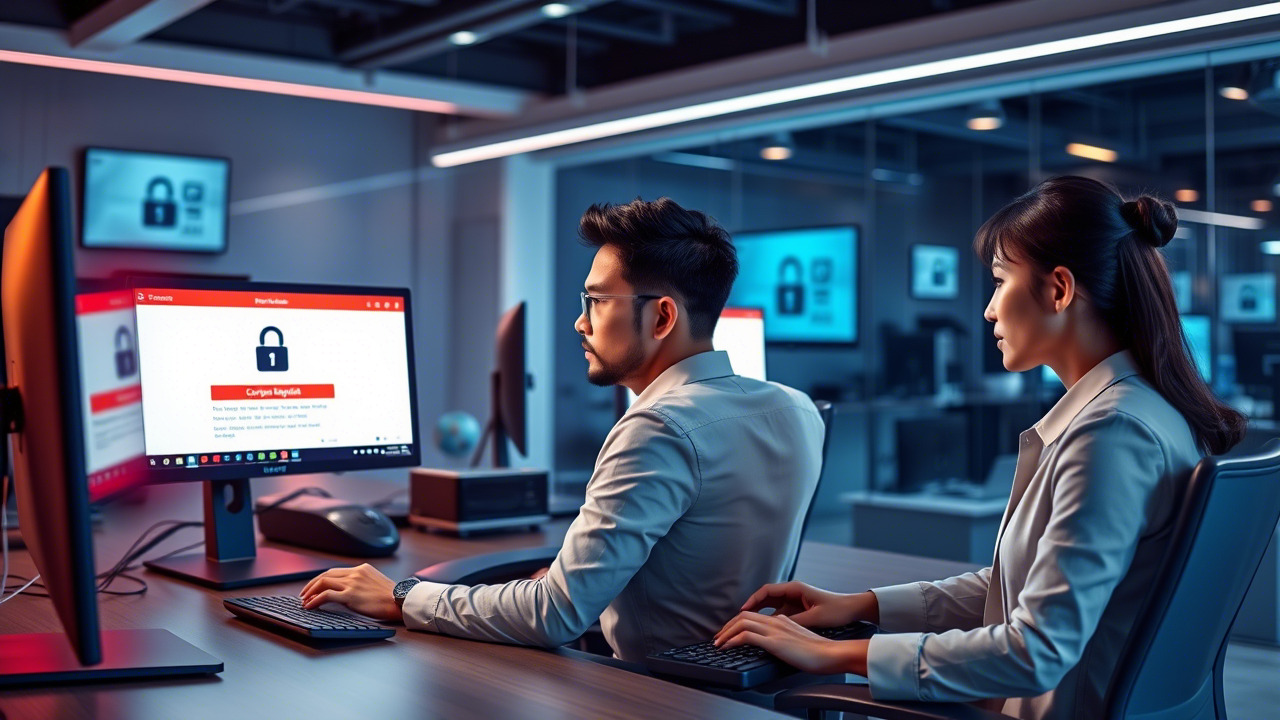
“赵总,我……我只是想帮李哥……”林小宇声音颤抖。
“帮李哥?你竟然使用了非授权的软件!你居然允许了不经过身份验证的远程访问请求!”赵总几乎在咆哮。
此时,更惊人的消息传来:由于这次非法的远程连接,病毒已经扩散到了核心机密区,导致公司所有研发服务器陷入了系统崩溃状态。
这是一个极其真实的“狗血”反转:原来所谓的“李哥”根本就是虚构出来的。
林小雨一直以为自己在拯救团队,实际上她成为了攻击者进入核心堡垒的一道“活门”。因为她选择了最便捷、最快速的解决路径,放弃了验证合法性、验证权限、验证工具本身的严苛审查。
就在公司陷入恐慌时,由于每秒钟都在流出的数据导致原本隐藏的备份系统自动触发了“熔断机制”。这一次,虽然数据损失了部分研发进度,但核心专利因为最后时刻的自动隔离而保住了。
林小雨在经过调查后,被正式警告。她意识到,那些她以为是“效率”的行为,其实是给予攻击者巨大的自由度。
“原来,那种为了快而忽略安全的行为,本质上是在把所有人的饭碗交给变色龙。”林小雨在事后总结中写道。
【案例深度剖析与点评:崩溃背后的逻辑漏洞】
一、 事件深度剖析:从“人性弱点”到“安全坍塌”
在本次案例中,核心的安全漏洞并非技术架构的彻底失败,而是“授权机制的断裂”和“人为因素的失控”。
首先,社交工程学(Social Engineering)成为了攻击的核心手段。攻击者利用了林小雨与“李哥”之间的信任关系,创造了一个高压力的“紧急状态”。在心理学上,高压环境下,人的决策往往会避开复杂的逻辑审核,转而寻找最快捷的路径。林小雨在面对“救命”请求时,大脑的第一反应是协助,而非审核。
其次,未经验证的远程访问工具成了致命的一环。林小雨使用的第三方软件,往往自带丰富的API接口和开放的网络通信权限。当由于她权限的开放,这些软件在内网运行甚至可能与其他系统组件产生耦合,成为黑客渗透的跳板。
最后是缺乏闭环验证的权责授予。按照规范,任何涉及远程访问的行为,必须满足:合法身份核实(Who/What)、授权范围内(Why/Where)、受信任工具(How)这三个要素。而林小雨的做法完全忽略了“谁”和“用什么工具”。
二、 防范措施及技术重塑
为了防止此类事件重演,企业必须建立“零信任”架构下的远程接入标准:
- 身份多重验证(MFA): 任何远程操作请求必须经过多重身份认证,禁止仅凭账号或简单的密码进行访问。
- 白名单机制(White-listing): 公司设备严禁安装非官方审批的远程协助、通讯软件。所有操作必须在统一的、经过加固的受信任应用框架内完成。
- “授权即时审查”机制: 禁止任何员工随意授予远程访问权限。所有的远程支持必须通过系统工作流审批,确保每一笔权限发放都有据可依。
- 最小权限原则(Least Privilege): 任何员工的权限应仅限于其岗位必需的范畴。禁止任何人员拥有跨系统的全量访问权。
三、 关键力量:人员信息的安全与合规意识
我们必须承认一个残酷的事实:最复杂的防火墙往往是员工的大脑。
技术的防范再强,只要一个人在不经思考的情况下点下了“同意”,所有的安全设施都将形同虚设。因此,员工安全教育不应仅仅是“填鸭式”的理论讲解,而应该是“场景化”的实战演练。
我们要倡导的是一种“合规第一”的企业文化。每一位员工都需要明白:每一次点击、每一次授权、每一次使用外接设备,都是在维护公司最宝贵的资产。这种意识一旦内化为职场本能,所谓的“社交工程”就将失去攻击土壤。
【信息安全意识提升计划方案:全维度“数字盾牌”塑造计划】
为了确保每一名员工都能成为公司安全的“护卫者”,我们提出一套具有普放性、高实操性的“数字盾牌”全周期安全意识提升计划:
第一阶段:认知裂变——深度剖析常见网络陷阱(基础层) * 创新做法:模拟实战演练(Phishing Simulation)。 并非简单的PPT培训。企业将定期模拟发送包含恶意链接的邮件或虚假申请消息。那些点击链接的员工将进入互动式的“陷阱教训演示区”,在真实的错误后果演示中感悟安全的重要性。 * 内容涵盖: 社交工程原理、钓鱼邮件识别、公共WiFi风险、移动端安全配置。
第二阶段:行为重塑——基于角色的定制化赋能(进阶层) * 创新做法:角色匹配培训模型。 不同岗位对安全的感知层级不同。 * 行政/业务人员: 侧重防范电信诈骗、个人信息保护、安全办公环境识别。 * 研发/运维人员: 侧重源码防泄密、权限架构设计、内网安全审计、受信任软件的维护。 * 管理层/核心人员: 侧重数据安全法律合规、重大生产事故应急预案及公众意识维护。
第三阶段:合规内化——“零信任”文化深耕(环境层) * 创新做法:安全“守护者”积分制。 将安全合规行为与绩效挂钩。设立每月的“风险发现奖”和“合规达标奖”。建立“一键举报机制”,鼓励每位员工主动举报发现的不安全环境或潜在漏洞,将安全责任由“个人负担”转化为“集体协作”。 * 安全演练月: 每月固定一个安全日,模拟真实的安全突发事件(如设备异常、数据丢失警报),让员工在真实的压力测试中建立肌肉记忆。
第四阶段:持续性动态学习(循环层) * 创新做法:微学习与碎片化传播。 将长篇累牍的安全手册拆解为每日“30秒安全早报”和“一分钟防骗小贴士”。通过企业内部推送系统,推送与当前热点相关的安全事件分析,确保安全意识保持在高频次的刺激中。
在这个信息高度透明、数据成为新型核心生产要素的时代,任何一次微小的疏忽都可能演变成足以让企业毁灭的灾难。安全从来不是某个部门的职能,而是每一个职场人的底线思维。
如果您希望为您的企业筑起一道坚不可摧的“数据长城”,提升全员的合规意识,守护每一份核心机密,昆明亭长朗然科技有限公司将是您最理想的合规伙伴。
我们致力于为企业提供深度的信息保密安全培训、网络合规意识内测、以及全方位的安全合规体系建设。凭借卓越的行业经验和富有创新性的产品矩阵,我们不仅教给员工“如何点拒绝”,更帮助企业构建起一套“全维度、深层次、自动化”的护航机制。从防范员工意识松懈带来的数据泄漏,到应对复杂的网络攻击策略,我们提供全方位的技术支撑与安全文化落地服务,让每一次点击,都安全无虞。
让您的团队在高效面前保持冷静,在复杂的网络世界里掌握防守的优雅。
我们的产品包括在线培训平台、定制化教材以及互动式安全演示。这些工具旨在提升企业员工的信息保护意识,形成强有力的防范网络攻击和数据泄露的第一道防线。对于感兴趣的客户,我们随时欢迎您进行产品体验。
- 电话:0871-67122372
- 微信、手机:18206751343
- 邮件:info@securemymind.com
- QQ: 1767022898